Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie mache ich einen Latte Macchiato mit De Longhi?
Um einen Latte Macchiato mit De'Longhi zu machen, benötigst du zuerst frisch gemahlenen Kaffee und Milch. Stelle sicher, dass deine De'Longhi Kaffeemaschine mit einem Milchaufschäumer ausgestattet ist. Fülle den Milchbehälter mit kalter Milch und platziere ihn in der Maschine. Bereite einen doppelten Espresso zu und fülle ihn in ein hohes Glas. Lasse nun den Milchaufschäumer laufen, um cremigen Milchschaum zu erzeugen, den du vorsichtig auf den Espresso gießen kannst. Voilà, dein Latte Macchiato ist fertig! **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für De-Longhi-Espressomaschine-ECP33
Top-Angebote
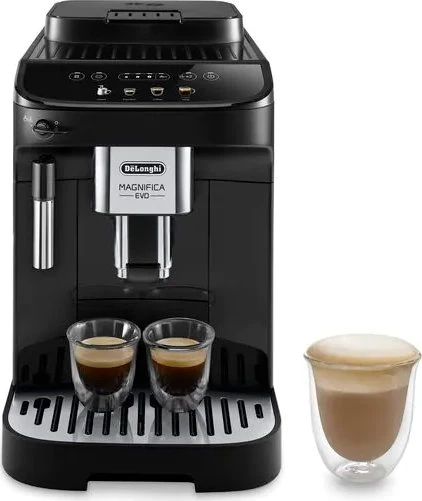
Produkte zum Begriff De-Longhi-Espressomaschine-ECP33:

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff De-Longhi-Espressomaschine-ECP33:
-
DeLonghi De Longhi Eletta Explore, Espressomaschine, 1,8 l, Kaffeebohnen, Gemahl...De’Longhi Eletta Explore. Produkttyp: Espressomaschine, Kaffeezubereitungstyp: Vollautomatisch, Fassungsvermögen Wassertank: 1,8 l, Kaffee-Einfüllart: Kaffeebohnen, Gemahlener Kaffee, Behälter für gebrühten Kaffee: Tasse, Kapazität (in Tassen): 2 Tassen, Eingebautes Mahlwerk. Display-Typ: TFT. Leistung: 1450 W. Produktfarbe: GrauAllgemeinProdukttypEspressomaschineKaffeezubereitungstypVollautomatischKaffeezubereitungJaFassungsvermögen Wassertank1,8 lKaffee-EinfüllartCoffee beans, Ground coffeeBehälter für gebrühten KaffeeTasseKapazität (in Tassen)2 TassenEingebautes MahlwerkJaDisplay-TypTFTLeistung1450 WProduktfarbeGrauLeistungenGeräteplatzierungArbeitsflächeProdukttypEspressomaschineFassungsvermögen Wassertank1,8 lKaffeezubereitungstypVollautomatischKaffee-EinfüllartCoffee beans, Ground coffeeBehälter für gebrühten KaffeeTasseKapazität (in Tassen)2 TassenMaximaler Betriebsdruck19 barEing...737,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
De' Longhi ICM 15210.1Filterkaffeemaschine für Kaffee - freistehend, für den Haushalt, Leistungsaufnahme: 900 W, Volumen der Kanne: 1,25 l, für die Zubereitung von bis zu 10 Tassen, Filter aus Papier, Anti-Drip System, automatisches Ausschalten und Temperaturhaltung, Wasserstandsanzeige, Heizplatte, Abmessungen: 20,5 × 32 × 22,5 cm (B×H×T), Gewicht: 1,6 kg Marke auswählen:De'Longhi ICM 15210.1Ob Sie eine Filterkaffeemaschine für Ihr Büro oder Ihr Zuhause suchen, die De'Longhi ICM 15210.1 ist eine großartige Wahl. Sie kann auf einmal bis zu 10 Tassen duf54,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie mache ich einen Latte Macchiato mit De Longhi?
Um einen Latte Macchiato mit De'Longhi zu machen, benötigst du zuerst frisch gemahlenen Kaffee und Milch. Stelle sicher, dass deine De'Longhi Kaffeemaschine mit einem Milchaufschäumer ausgestattet ist. Fülle den Milchbehälter mit kalter Milch und platziere ihn in der Maschine. Bereite einen doppelten Espresso zu und fülle ihn in ein hohes Glas. Lasse nun den Milchaufschäumer laufen, um cremigen Milchschaum zu erzeugen, den du vorsichtig auf den Espresso gießen kannst. Voilà, dein Latte Macchiato ist fertig! **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für De-Longhi-Espressomaschine-ECP33
-
De'Longhi De Longhi TISCHSCHNELLHEIZER 2000W (HFS70B20.WH WS), Heizlüfter, Beige, WeissDieser leistungsstarke Heizlüfter erleichtert es, Ihr ideales Mikroklima zu schaffen. Der De’Longhi Capsule Fit vereint stilvolles italienisches Design mit Flexibilität und Anpassungsfähigkeit, für Komfort, der in Ihren Raum passt. Seine doppelte Positionierung ermöglicht es Ihnen, ihn entweder horizontal oder vertikal zu platzieren, sodass er sich an jede Ecke Ihres Zuhauses anpassen kann.91,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
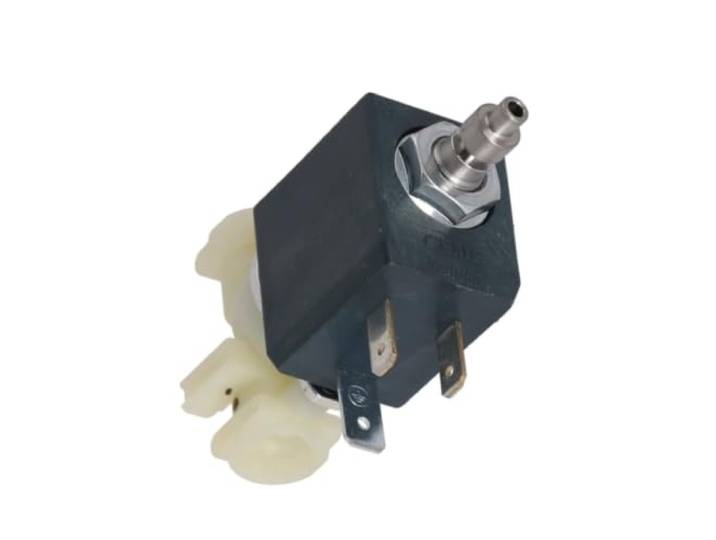
Magnetventil, Kompatibel for De Longhi, EC9355 EC9665 ECAM23466 ECAM45766 Ersatz for KaffeemaschineMagnetventil, Kompatibel for De Longhi, EC9355 EC9665 ECAM23466 ECAM45766 Ersatz for Kaffeemaschine. Umschalten zwischen Ein und Aus: Das Magnetventil der Kaffeemaschine steuert das Öffnen und Schließen des Ventils über elektrische Signale und arbeitet mit der Kaffeemaschine zusammen, um verschiedene Phasen des Wasserstraßenbetriebs und -wechsels durchzuführen Brühkoordination: Das Magnetventil der Kaffeemaschine ist an die Wasserwegsteuerung im Kaffeeextraktionsprozess angepasst und sorgt for entsprechende Schaltvorgänge for das Brühsystem Umschalten des Wasserabflusses: Das Magnetventil der Kaffeemaschine schaltet den Status des Wasserkreislaufs entsprechend dem Gerätesteuersignal um, was for Wasserabflusssteuerungsvorgänge im Kaffeezubereitungsprozess geeignet ist Austausch und Reparatur: Das Magnetventil einer Kaffeemaschine eignet sich for Austausch von Magnetventilkomponenten und erleichtert so die Bewältigung von Situationen wie dem Versagen des Ventils, sich normal zu öffnen und zu schließen, sowie die Wartung Multi-Szenario-Einsatz: Das Kaffeemaschinen-Aerosolventil kann for Haushalts- und Gewerbe-Kaffeemaschinen-bezogene Wasserwege verwendet werden und passt sich an verschiedene Betriebsszenarien for die Kaffeezubereitung an Farbe:1pcs184,23 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.