Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Der-Gesang-in-den
Top-Angebote
Produkte zum Begriff Der-Gesang-in-den:
-
Präsenz Medien &, Kalender, Der Gesang des Meeres 2027Die Weiten der Meere, die Urgewalt seiner Wellen und die Schönheit der Strände und Gestade waren in allen Zeiten Gegenstand der Dichtung. Schriftstellerinnen und Lyriker haben sich gleichermassen inspirieren lassen wie die Maler aller Epochen. So auch Hand-Jürgen Gaudeck: Einer der bekanntesten Aquarellisten unserer Zeit tritt in den malerischen Dialog mit den Texten aus zwei Jahrhunderten.25,30 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Der Gesang des schwarzroten Hahnes, Belletristik von Wilfried Schneider„Unter der Erde singt der schwarzrote Hahn in den Sälen der Hölle“, beschreiben die Barden den drohenden Krieg der Völker Europas. Aetius, der Heermeister des römischen Imperiums, Attila, der durch das zerstörte nächtliche Carnuntum reitet, Meron, der König der Burgunder in Lugdunum - sie alle wollen die entscheidende Schlacht. In Katalaunien treffen die Heere von Goten, Hunnen und Römern aufeinander. Der Gesang des Hahnes wird zum Schrei und bestimmt das Leben der Menschen. Attila kehrt von den Kriegszügen nach Pannonien zurück. Es kommt zu einer verhängnisvollen Hochzeitsnacht. Durocortorum Catalaunum lärmte noch, da war der Abend nahe. Seine Bewohner hofften auf die Nacht und fürchteten den neuen Morgen. In den Strassen waren die Feuer gelöscht, als wäre die Stadt ein ängstliches Tier, das sich in dunkler Höhle vor Feinden verkriecht. Auf der Strasse zur Festung näherte sich ein brennender Wurm, bog nach Osten, wo sich wie Schatten Waldstreifen hinzogen, in deren Lichtungen die Abteilungen der Hunnen lagerten.28,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Der-Gesang-in-den:
-
Gesang der Engel, Fachbücher von Rainer SchwindtDas Buch illustriert die Bedeutung des Gesangs der Engel im Ausgang vom Alten Testament über die Liturgie-, Theologie- und Kunstgeschichte bis in die Gegenwart. Theologische Überlegungen verdeutlichen die Aktualität des Themas, etwa in den Ansätzen von Johann Hafner und Peter Sloterdijk. Der Blick auf die Engel entschärft die Anthropozentrik christlicher Theologie und zeigt die Schöpfung Gottes als unergründlichen Wirklichkeitsbereich, der die Heiligkeit Gottes widerspiegelt.42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gesang der Zukunft, Fachbücher von Thomas AdamDas Fachbuch "Gesang der Zukunft" von Thomas Adam bietet eine tiefgehende Auseinandersetzung mit den zukünftigen Entwicklungen im Gesang. Basierend auf langjähriger Erfahrung als Gesangspädagoge und Gesangstherapeut wird der innovative Ansatz der "Schule der Stimmenthüllung" vorgestellt. Dieses Buch zielt darauf ab, die geistig-objektiven Dimensionen der menschlichen Stimme zu erschliessen und die Leser dazu zu ermutigen, die heilenden Kräfte des Gesangs zu erleben. Im ersten Teil werden die grundlegenden Konzepte und Techniken erläutert, während der zweite Teil konkrete therapeutische Anwendungen präsentiert. Die Inhalte sind geisteswissenschaftlich fundiert und bieten sowohl künstlerische als auch therapeutische Perspektiven. Die "Schule der Stimmenthüllung" hat bereits weltweit Anerkennung gefunden und dieses Buch ist ein wichtiger Schritt, um die damit verbundenen Möglichkeiten aufzuzeigen und zu begründen.39,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Präsenz Medien &, Kalender, Der Gesang des Meeres 2027Die Weiten der Meere, die Urgewalt seiner Wellen und die Schönheit der Strände und Gestade waren in allen Zeiten Gegenstand der Dichtung. Schriftstellerinnen und Lyriker haben sich gleichermassen inspirieren lassen wie die Maler aller Epochen. So auch Hand-Jürgen Gaudeck: Einer der bekanntesten Aquarellisten unserer Zeit tritt in den malerischen Dialog mit den Texten aus zwei Jahrhunderten.25,30 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Der Gesang des schwarzroten Hahnes, Belletristik von Wilfried Schneider„Unter der Erde singt der schwarzrote Hahn in den Sälen der Hölle“, beschreiben die Barden den drohenden Krieg der Völker Europas. Aetius, der Heermeister des römischen Imperiums, Attila, der durch das zerstörte nächtliche Carnuntum reitet, Meron, der König der Burgunder in Lugdunum - sie alle wollen die entscheidende Schlacht. In Katalaunien treffen die Heere von Goten, Hunnen und Römern aufeinander. Der Gesang des Hahnes wird zum Schrei und bestimmt das Leben der Menschen. Attila kehrt von den Kriegszügen nach Pannonien zurück. Es kommt zu einer verhängnisvollen Hochzeitsnacht. Durocortorum Catalaunum lärmte noch, da war der Abend nahe. Seine Bewohner hofften auf die Nacht und fürchteten den neuen Morgen. In den Strassen waren die Feuer gelöscht, als wäre die Stadt ein ängstliches Tier, das sich in dunkler Höhle vor Feinden verkriecht. Auf der Strasse zur Festung näherte sich ein brennender Wurm, bog nach Osten, wo sich wie Schatten Waldstreifen hinzogen, in deren Lichtungen die Abteilungen der Hunnen lagerten.28,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Der-Gesang-in-den
-
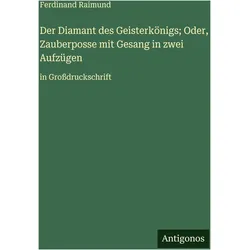
Der Diamant des Geisterkönigs- Oder, Zauberposse mit Gesang in zwei Aufzügen, Belletristik von Ferdinand Raimund"Der Diamant des Geisterkönigs, Oder, Zauberposse mit Gesang in zwei Aufzügen" ist ein fesselndes literarisches Werk von Ferdinand Raimund, das in Grossdruckschrift präsentiert wird. Diese Erzählung, die dem Genre der Belletristik zuzuordnen ist, entführt die Leserschaft in eine zauberhafte Welt voller Fantasie und Abenteuer. Mit einer Seitenanzahl von 134 bietet das Buch eine kompakte, aber reichhaltige Lektüre, die sowohl für Liebhaber klassischer Literatur als auch für neue Leser ansprechend ist. Die Handlung entfaltet sich in zwei Aufzügen und kombiniert Elemente des Theaters mit gesanglichen Einlagen, was dem Werk eine besondere Dynamik verleiht. Die Sprache des Buches ist Deutsch, und es wurde im Jahr 2025 veröffentlicht. Dieses Werk ist nicht nur ein Genuss für die Augen, sondern auch eine Einladung, in die tiefgründigen Themen und die kreative Erzählweise von Raimund einzutauchen. Es eignet sich hervorragend für alle, die sich für Romane und Erzählungen interessieren und auf der Suche nach einer einzigartigen literarischen Erfahrung sind.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
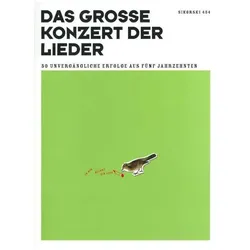
Das grosse Konzert der Lieder, Ausgabe für Gesang und Klavier, FachbücherDas grosse Konzert der Lieder ist eine umfassende Sammlung von Liedern, die speziell für Gesang und Klavierarrangements konzipiert wurde. Diese Ausgabe bietet eine Vielzahl von Melodien, die sowohl klassische als auch moderne Stücke umfasst, und eignet sich hervorragend für Sänger*innen und Pianist*innen, die ihr Repertoire erweitern möchten. Die Auswahl reicht von romantischen Balladen bis hin zu fröhlichen Volksliedern, die in verschiedenen kulturellen Kontexten verwurzelt sind. Mit 120 Seiten bietet das Buch eine reichhaltige Quelle an musikalischem Material, das sowohl für den persönlichen Gebrauch als auch für Aufführungen geeignet ist. Die klare Notation und die ansprechenden Arrangements machen es einfach, die Lieder zu erlernen und zu spielen. Diese Sammlung ist ein wertvolles Werkzeug für alle, die die Freude am Singen und Musizieren teilen möchten.31,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.