Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Der-betende-Christ-Fachbücher
Top-Angebote
Produkte zum Begriff Der-betende-Christ-Fachbücher:

-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Was bedeuten Betende Hände?
Betende Hände sind ein bekanntes Motiv in der Kunst, das oft als Symbol für Glauben, Spiritualität und Gebet interpretiert wird. Die Darstellung zeigt zwei Hände, die zusammengelegt sind und in Richtung Himmel oder einem anderen spirituellen Symbol erhoben werden. Dieses Bild kann verschiedene Bedeutungen haben, je nach kulturellem oder religiösem Hintergrund. In der christlichen Tradition können Betende Hände für Demut, Hingabe und Bitte stehen, während sie in anderen Kulturen als Zeichen der Dankbarkeit oder des Respekts gesehen werden können. Letztendlich sind Betende Hände ein universelles Symbol für die Verbindung zwischen Mensch und Göttlichkeit. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Der-betende-Christ-Fachbücher:
-
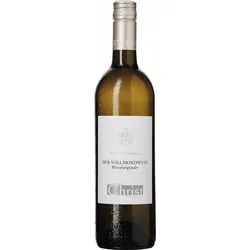
Christ ?Der Vollmondwein? WeißburgunderPrächtiger Weißburgunder in einer Vollmondnacht von den Reben am Bisamberg gelesen und gekeltert! Man muss diesen einmaligen Wein genießen, um all seine Fruchtnuancen zu realisieren. Nicht nur Esoteriker werden ihm eine unwahrscheinliche Transparenz und enorme Fruchttiefe mit exotischem Einschlag bescheinigen. Eine belebende Meisterleistung des namhaften Wiener Weingutes Christ.13,95 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Der-betende-Christ-Fachbücher
-
Wilhelm Marx Edelbrand von der Williams Christ Birne 40% Vol. 500mlWilhelm Marx ist ein deutscher Hersteller von Edelspirituosen aus Niederbayern, genauer gesagt werden die Edelspirituosen auf dem Gut Bärenhof in Hunderdorf Hergestellt. Dort produziert der gelernte Edelspirituosen Somalier Wilhelm Marx mit der Hilfe von seiner Frau Birgit. Das oberste Ziel war es schon immer nur die besten Produkte herzustellen, dafür braucht man auch die besten Rohstoffe und wenn man diese hat dann benötigt man keinerlei Geschmacksverstärker oder Farbstoff. Durch diese Philosophie gelang es dem Ehepaar Marx innerhalb von 3 Jahren mit anerkannten Preisen ausgezeichnet zu werden. Der Wilhelm Marx Edelbrand von der Williams Christ Birne wird aus von Hand geernteten Birnen hergestellt, welche voll reif im Herbst geerntet werden.Verkosternotiz:Der Wilhelm Marx Edelbrand von der Williams Christ Birne wurde mit 40 Volumenprozent abgefüllt, er ist klar. Sein Aroma ist intensiv mit viel fruchtiger Birne und einer angenehm süßen Note. Auf der Zunge ist ebenfalls eine sehr ausgeprägte saftige Birne zu erschmecken, diese wird von einer sanften Süße abgerundet.Unsere Empfehlung: Am besten genießen sie Wilhelm Marx Edelbrand von der Williams Christ Birne pur bei Raumtemperatur. Produkteigenschaften:Der Hersteller dieses Likörs ist die Wilhelm Marx Edelmanufaktur in Bayern.Produktinformationen:Kategorie: BrandVolumen: 0,5 LiterAlkoholgehalt: 40 % Vol.Ursprungsland: DeutschlandGeschmack: Birne, Eiche, Würze Lieferumfang:Beim Erwerb dieses Produkts erhält der Käufer eine Flasche Wilhelm Marx Edelbrand von der Williams Christ Birne 500ml. INVERKEHRBRINGER:Edelbrandmanufaktur Wilhelm Marx Mitterkogl 5-6 94362 Neukirchen Deutschland59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CHRIST GeschenkcodeDas faszinierende Programm aus Klassikern und innovativen Ideen sowie Marken- und Designer-Kollektionen macht CHRIST zur Nr. 1 der deutschen Juweliere. Erstklassige Qualität, exzellenter Service und viel Liebe zum Detail in über 200 Fachgeschäften in ganz120,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was bedeuten Betende Hände?
Betende Hände sind ein bekanntes Motiv in der Kunst, das oft als Symbol für Glauben, Spiritualität und Gebet interpretiert wird. Die Darstellung zeigt zwei Hände, die zusammengelegt sind und in Richtung Himmel oder einem anderen spirituellen Symbol erhoben werden. Dieses Bild kann verschiedene Bedeutungen haben, je nach kulturellem oder religiösem Hintergrund. In der christlichen Tradition können Betende Hände für Demut, Hingabe und Bitte stehen, während sie in anderen Kulturen als Zeichen der Dankbarkeit oder des Respekts gesehen werden können. Letztendlich sind Betende Hände ein universelles Symbol für die Verbindung zwischen Mensch und Göttlichkeit. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.