Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Der-unerwünschte-Besuch
Top-Angebote
Produkte zum Begriff Der-unerwünschte-Besuch:
-
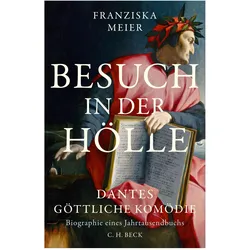
Besuch in der Hölle, Sachbücher von Franziska Meier"Besuch in der Hölle" ist eine fesselnde Biographie, die sich mit einem der bedeutendsten Werke der Weltliteratur, Dantes "Göttlicher Komödie", auseinandersetzt. Die Autorin Franziska Meier beleuchtet die faszinierende Geschichte dieses Meisterwerks, das nicht nur die europäische Literatur geprägt hat, sondern auch in anderen Kulturen, wie beispielsweise in japanischen Manga, Anklang fand. Meier untersucht, wie ein im 14. Jahrhundert verfasstes italienisches Werk, das für viele schwer verständlich ist, zu einem globalen Kulturgut wurde. Sie geht der Frage nach, warum Dantes Dichtung, trotz ihrer Komplexität und Unübersetzbarkeit, in den entlegensten Sprachen verbreitet ist und welche Rolle sie in der Literaturgeschichte spielt. Die Autorin verfolgt die Spuren der "Göttlichen Komödie" und zeigt, wie sie als Inspirationsquelle für Dichter und Schriftsteller weltweit diente, insbesondere für jene, die über Leid und Exil schreiben. Diese umfassende Analyse bietet einen tiefen Einblick in die kulturelle Relevanz und die anhaltende Faszination dieses Jahrtausendbuchs.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
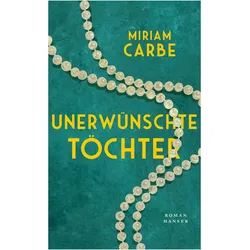
Unerwünschte Töchter, Belletristik von Miriam CarbeMiriam Carbe erzählt in einer bewegenden Familiengeschichte von einem ganzen Jahrhundert. Mariana Leky Die Familie eines deutschen Jahrhunderts: Margarethe, Marianne, Monika, Miriam. Vier Generationen. Sie lieben sich, sie tun sich weh, sie kämpfen um ihre Unabhängigkeit. Sie stammen aus dem Bildungsbürgertum Dresdens, die Männer und Väter fallen in den Weltkriegen. Zum schlimmsten Zerwürfnis kommt es nach der Übersiedlung in den Westen, als die hochintelligente, labile Enkelin Monika in den Sechzigerjahren gegen alle Widerstände ein uneheliches schwarzes Kind zur Welt bringen will. Die Autorin selbst ist dieses Kind. Menschlich, eindringlich und mitreissend macht Miriam Carbe ein ganzes Jahrhundert erlebbar. Wer dieses Buch liest, begegnet sich selbst und den eigenen Familiengeschichten. Episch und epochal - ein Meisterwerk. Miriam Carbe, geboren 1967, hat deutsche und nigerianische Wurzeln und wuchs in einer Familie von Frauen auf, die alle Tagebücher und Erinnerungsskizzen schrieben. Von ihnen erbte sie mehrere Kisten mit Notizbüchern, von denen die ältesten von 1908 stammen. Miriam Carbe hat drei Kinder und lebt in Frankfurt am Main. Sie arbeitet als Redakteurin bei Arte.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, VelowerkzeugDas Thread Fit von Token ist ein robustes Installationswerkzeug, das speziell für die TF37-Serie entwickelt wurde. Es bietet eine präzise und zuverlässige Montage für verschiedene Rahmentypen, darunter BB386/BB392 und PF30. Mit einem Gewicht von 400 g pro Set ist es leicht zu handhaben und ideal für den Einsatz in der Fahrradwerkstatt oder für Heimwerker. Das Werkzeug ist mit einem Führungsmechanismus ausgestattet, der eine einfache und fehlerfreie Installation ermöglicht. Es ist kompatibel mit dem Park Tool BBT-27.3, was die Vielseitigkeit und Funktionalität des Produkts erhöht. Hergestellt in Frankreich, ist das Thread Fit sowohl für erfahrene Mechaniker als auch für Hobbyisten geeignet, die Wert auf Qualität und Präzision legen. - Kompatibel mit verschiedenen Tretlagerprofilen wie Shimano und BB30 - Inklusive Führungsmechanismus für einfache Montage - Robuste Konstruktion für Langlebigkeit und Zuverlässigkeit - Leichtes Design mit nur 400 g pro Set.26,02 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Der-unerwünschte-Besuch:
-
Der personalisiert angebahnte (unerwünschte) Vertrag, Fachbücher von Kolja KadenUnternehmen kombinieren datenbasierte Werbestrategien im digitalen Raum zunehmend mit verhaltensökonomischen Methoden, um Entscheidungsprozesse von Nutzern gezielt zu beeinflussen. Kolja Kaden untersucht, in welchen Fallkonstellationen derartige Strategien Nutzer zu unerwünschten Vertragsschlüssen bewegen und ihre Privatautonomie unzulässig beeinträchtigen können. Im Zentrum steht die Frage nach der Leistungsfähigkeit des geltenden Zivilrechts im Hinblick auf den Schutz vor manipulativen Praktiken bei der personalisierten Vertragsanbahnung. Neben den Strukturen des Vertragsrechts werden auch relevante Bezüge zum Datenschutzrecht, zur Plattformregulierung, zum Lauterkeitsrecht und zum Recht der Künstlichen Intelligenz hergestellt. Der Autor kommt zu dem Ergebnis, dass der gegenwärtige zivilrechtliche Rahmen nur eingeschränkt spezifische Grenzen zur Wahrung der Privatautonomie setzt. Er spricht sich aber nicht für neue gesetzliche Regelungen, sondern für eine dogmatische Fortbildung bestehender Institute aus.114,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
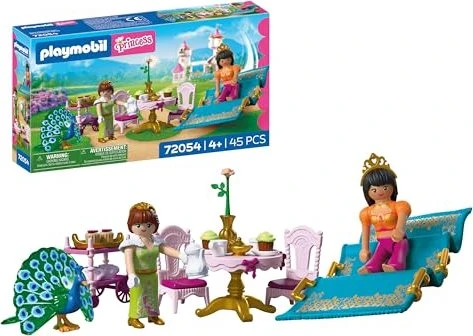
Playmobil 72054 Besuch aus der FernePlaymobil - Baukasten / Set, bewegliche Teile, Material: Plastik, 45 Steinen, empfohlen ab 4 Jahren Das Set Playmobil 72054 Besuch aus der Ferne entführt Ihr Kind in die zauberhafte Welt der Prinzessinnen und märchenhaften Begegnungen. In diesem Set können Kinder die Geschichte eines nachmittägliche16,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Besuch in der Hölle, Sachbücher von Franziska Meier"Besuch in der Hölle" ist eine fesselnde Biographie, die sich mit einem der bedeutendsten Werke der Weltliteratur, Dantes "Göttlicher Komödie", auseinandersetzt. Die Autorin Franziska Meier beleuchtet die faszinierende Geschichte dieses Meisterwerks, das nicht nur die europäische Literatur geprägt hat, sondern auch in anderen Kulturen, wie beispielsweise in japanischen Manga, Anklang fand. Meier untersucht, wie ein im 14. Jahrhundert verfasstes italienisches Werk, das für viele schwer verständlich ist, zu einem globalen Kulturgut wurde. Sie geht der Frage nach, warum Dantes Dichtung, trotz ihrer Komplexität und Unübersetzbarkeit, in den entlegensten Sprachen verbreitet ist und welche Rolle sie in der Literaturgeschichte spielt. Die Autorin verfolgt die Spuren der "Göttlichen Komödie" und zeigt, wie sie als Inspirationsquelle für Dichter und Schriftsteller weltweit diente, insbesondere für jene, die über Leid und Exil schreiben. Diese umfassende Analyse bietet einen tiefen Einblick in die kulturelle Relevanz und die anhaltende Faszination dieses Jahrtausendbuchs.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Unerwünschte Töchter, Belletristik von Miriam CarbeMiriam Carbe erzählt in einer bewegenden Familiengeschichte von einem ganzen Jahrhundert. Mariana Leky Die Familie eines deutschen Jahrhunderts: Margarethe, Marianne, Monika, Miriam. Vier Generationen. Sie lieben sich, sie tun sich weh, sie kämpfen um ihre Unabhängigkeit. Sie stammen aus dem Bildungsbürgertum Dresdens, die Männer und Väter fallen in den Weltkriegen. Zum schlimmsten Zerwürfnis kommt es nach der Übersiedlung in den Westen, als die hochintelligente, labile Enkelin Monika in den Sechzigerjahren gegen alle Widerstände ein uneheliches schwarzes Kind zur Welt bringen will. Die Autorin selbst ist dieses Kind. Menschlich, eindringlich und mitreissend macht Miriam Carbe ein ganzes Jahrhundert erlebbar. Wer dieses Buch liest, begegnet sich selbst und den eigenen Familiengeschichten. Episch und epochal - ein Meisterwerk. Miriam Carbe, geboren 1967, hat deutsche und nigerianische Wurzeln und wuchs in einer Familie von Frauen auf, die alle Tagebücher und Erinnerungsskizzen schrieben. Von ihnen erbte sie mehrere Kisten mit Notizbüchern, von denen die ältesten von 1908 stammen. Miriam Carbe hat drei Kinder und lebt in Frankfurt am Main. Sie arbeitet als Redakteurin bei Arte.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Der-unerwünschte-Besuch
-
Token, VelowerkzeugDas Thread Fit von Token ist ein robustes Installationswerkzeug, das speziell für die TF37-Serie entwickelt wurde. Es bietet eine präzise und zuverlässige Montage für verschiedene Rahmentypen, darunter BB386/BB392 und PF30. Mit einem Gewicht von 400 g pro Set ist es leicht zu handhaben und ideal für den Einsatz in der Fahrradwerkstatt oder für Heimwerker. Das Werkzeug ist mit einem Führungsmechanismus ausgestattet, der eine einfache und fehlerfreie Installation ermöglicht. Es ist kompatibel mit dem Park Tool BBT-27.3, was die Vielseitigkeit und Funktionalität des Produkts erhöht. Hergestellt in Frankreich, ist das Thread Fit sowohl für erfahrene Mechaniker als auch für Hobbyisten geeignet, die Wert auf Qualität und Präzision legen. - Kompatibel mit verschiedenen Tretlagerprofilen wie Shimano und BB30 - Inklusive Führungsmechanismus für einfache Montage - Robuste Konstruktion für Langlebigkeit und Zuverlässigkeit - Leichtes Design mit nur 400 g pro Set.26,02 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.48,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Enquist, Per Olov: Der Besuch des LeibarztesDer Besuch des Leibarztes , Der dänische König Christian VII. ist verrückt und muss nach außen dennoch seinen königlichen Pflichten nachkommen. In Wahrheit machen die Staatsgeschäfte andere und seine Ehe mit der englischen Prinzessin Caroline Mathilde ist eine Farce. Als er seinem Leibarzt Struensee empfiehlt, er solle sich der einsamen Königin annehmen, ahnt keiner, dass sich daraus eine tragische Leidenschaft entwickeln wird. Ein psychologisches Drama um Politik, Macht und Liebe. , Hochspannungssicherungen & -trennschalter > Elektro- & Hybridautoteile , Erscheinungsjahr: 200101, Produktform: Leinen, Autoren: Enquist, Per Olov, Übersetzung: Butt, Wolfgang, Seitenzahl/Blattzahl: 376, Keyword: 18. Jahrhundert; Bestseller; Dänemark; Geschichte; Liebesgeschichte; Liebesgeschichten; Schweden, Fachschema: Schwedische Belletristik / Historischer Roman, Erzählung~Struensee, Johann Friedrich, Fachkategorie: Belletristik: allgemein und literarisch, Region: Schweden, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Historischer Roman, Thema: Eintauchen, Text Sprache: ger, Originalsprache: swe, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hanser, Carl GmbH + Co., Verlag: Hanser, Carl GmbH + Co., Verlag: Hanser, Carl, Länge: 210, Breite: 139, Höhe: 34, Gewicht: 542, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 96736927,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.