Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Diakonie
Top-Angebote
Produkte zum Begriff Diakonie:
-
Diakonie im reformierten Protestantismus, FachbücherIn den Beiträgen dieses Bandes, die auf der 11. Internationalen Emder Tagung zur Geschichte des reformierten Protestantismus gehalten wurden, richtet sich der Blick auf die Diakonie im reformierten Protestantismus. Zur Sprache kommen sowohl historische Einblicke in Ausprägungen der reformierten Diakonie von ihren Anfängen bis zur Gegenwart als auch Reflexionen zu ihrem theologischen Selbstverständnis. Der Bogen spannt sich von ersten Impulsen der reformierten Diakonie in der frühen Neuzeit bis zur diakonischen Theologie und Sozialdiakonie in der ungarischen reformierten Kirche. Hinzu treten Untersuchungen zur Diakonie in der Schweiz im 19. und 20. Jahrhundert und zum gegenwärtigen diakonischen Profil zwischen theologischem Anspruch und diakonischer Alltagspraxis in Deutschland. Fallstudien sind der diakonischen Existenz.45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kirche - Diakonie - und ...?Kirche - Diakonie - und ...? , Ein spannungsreiches Verhältnis im Wandel. Festschrift für Eberhard Hauschildt , Wind- & Regenabweiser > Karosserie & Exterieur Styling , Erscheinungsjahr: 20240722, Produktform: Leinen, Titel der Reihe: Arbeiten zur Pastoraltheologie, Liturgik und Hymnologie#Band 103#, Redaktion: Kohler, Eike~Pohl-Patalong, Uta~Robinson, Matthew Ryan~Schulz, Claudia~Wächtershäuser, Anne, Seitenzahl/Blattzahl: 242, Keyword: Diakonie; Kirche; Kirchentheorie; Praktische Theologie, Fachschema: Theologie~Christentum / Glaube, Bekenntnis, Fachkategorie: Theologie~Christliches Leben und christliche Praxis, Warengruppe: HC/Praktische Theologie, Fachkategorie: Religiöse Institutionen und Organisationen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck + Ruprecht, Länge: 232, Breite: 159, Höhe: 23, Gewicht: 526, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Diakonie:
-
Diakonie-Lexikon, FachbücherDas Diakonie-Lexikon bietet einen umfassenden Überblick über die Aufgaben und Handlungsfelder der Diakonie. Dazu gehören theologische, ökonomische, historische und fachliche Themen wie Medizin, Pädagogik und Soziologie sowie gesellschaftliche Fragen. Von Kurzinformationen bis hin zu ausführlicheren Hintergrund- und Sachartikeln reicht das Spektrum der Beiträge, die von namhaften evangelischen und katholischen Autorinnen und Autoren aus Forschung und Lehre sowie aus der kirchlichen und diakonischen Praxis verfasst wurden. Geschichtliche Grundlagen und Entwicklungen, relevante Gegenwartsfragen und zahlreiche praxisorientierte Informationen machen dieses Buch zu einem unentbehrlichen Nachschlagewerk für Menschen, die im Bereich der Diakonie und der Caritas tätig sind. Verantwortet von einem Team von renommierten Herausgeberinnen und Herausgebern, bietet das Lexikon eine schnelle Orientierung.59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
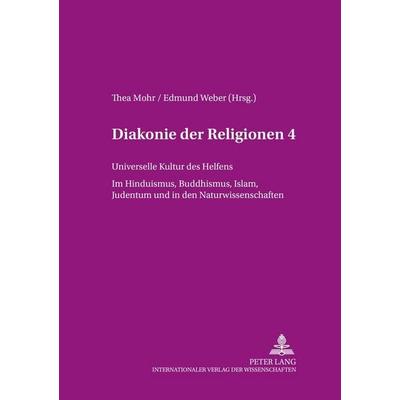
Diakonie der Religionen 4Analog Zur Christlichen Diakonie Und Caritas Kennen Die Meisten Religionen Theologisch Begründete Formen Und Institutionen Der Hilfeleistung. Der Sammelband Vermittelt In Acht Beiträgen Einblicke In Die Wohlfahrtskultur Des Modernen Hinduismus, Des...49,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Diakonie im reformierten Protestantismus, FachbücherIn den Beiträgen dieses Bandes, die auf der 11. Internationalen Emder Tagung zur Geschichte des reformierten Protestantismus gehalten wurden, richtet sich der Blick auf die Diakonie im reformierten Protestantismus. Zur Sprache kommen sowohl historische Einblicke in Ausprägungen der reformierten Diakonie von ihren Anfängen bis zur Gegenwart als auch Reflexionen zu ihrem theologischen Selbstverständnis. Der Bogen spannt sich von ersten Impulsen der reformierten Diakonie in der frühen Neuzeit bis zur diakonischen Theologie und Sozialdiakonie in der ungarischen reformierten Kirche. Hinzu treten Untersuchungen zur Diakonie in der Schweiz im 19. und 20. Jahrhundert und zum gegenwärtigen diakonischen Profil zwischen theologischem Anspruch und diakonischer Alltagspraxis in Deutschland. Fallstudien sind der diakonischen Existenz.45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kirche - Diakonie - und ...?Kirche - Diakonie - und ...? , Ein spannungsreiches Verhältnis im Wandel. Festschrift für Eberhard Hauschildt , Wind- & Regenabweiser > Karosserie & Exterieur Styling , Erscheinungsjahr: 20240722, Produktform: Leinen, Titel der Reihe: Arbeiten zur Pastoraltheologie, Liturgik und Hymnologie#Band 103#, Redaktion: Kohler, Eike~Pohl-Patalong, Uta~Robinson, Matthew Ryan~Schulz, Claudia~Wächtershäuser, Anne, Seitenzahl/Blattzahl: 242, Keyword: Diakonie; Kirche; Kirchentheorie; Praktische Theologie, Fachschema: Theologie~Christentum / Glaube, Bekenntnis, Fachkategorie: Theologie~Christliches Leben und christliche Praxis, Warengruppe: HC/Praktische Theologie, Fachkategorie: Religiöse Institutionen und Organisationen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck + Ruprecht, Länge: 232, Breite: 159, Höhe: 23, Gewicht: 526, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Diakonie
-
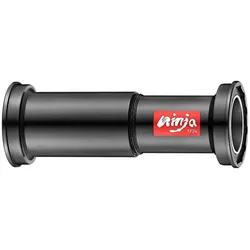
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.66,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.