Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Die-Abenteuer-des-Kapitän
Top-Angebote
Produkte zum Begriff Die-Abenteuer-des-Kapitän:
-
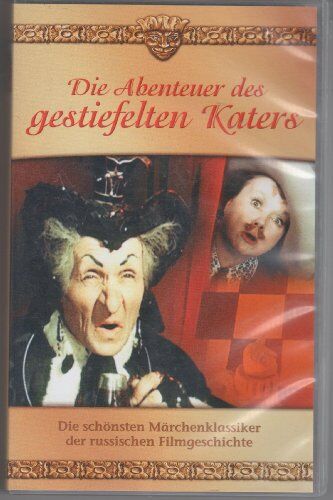
Die Abenteuer des gestiefelten Katers [VHS] - Preis vom 31.10.2026 04:11:11 hAspectRatio : 1.78 : 1, AudienceRating : Freigegeben ohne Altersbeschränkung, Binding : Videokassette, Label : Icestorm Entertainment GmbH, Publisher : Icestorm Entertainment GmbH, Format : PAL, medium : Videokassette, releaseDate : 2005-01-04, theatricalReleaseDate : 1958-01-011,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wer war der bekannteste Kapitän der Geschichte und welche Abenteuer hat er erlebt?
Der bekannteste Kapitän der Geschichte war Kapitän James Cook. Er unternahm drei berühmte Entdeckungsreisen im Pazifik, erforschte Neuseeland, Australien und viele Inseln. Cook starb 1779 auf Hawaii bei einem Konflikt mit Einheimischen. **
Top-Angebote
Produkte zum Begriff Die-Abenteuer-des-Kapitän:
-
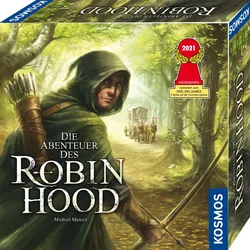
KOSMOS - Die Abenteuer des Robin HoodIm kooperativen Brettspiel „Die Abenteuer des Robin Hood“ schlüpfen die Spielenden in die Rollen der berühmten Legenden, um sich gegen das Unrecht in der Grafschaft Nottingham zu stellen. Das Abenteuer ist für Personen ab 10 Jahren geeignet. für 2 bis 4 Personen einzigartiger Spielplan mit freier Bewegung der Figuren innovatives Spielkonzept ohne feste Runden oder Wege nominiert zum Spiel des Jahres 2021 hochwertige Spielmaterialien aus Holz England im Jahr 1193: Das Land leidet unter der Herrschaft von Prinz John und seinen Handlangern. Als Robin Hood, Little John, Maid Marian oder Will Scarlet stellen sich die Spielenden gemeinsam den Schergen des Sheriffs von Nottingham entgegen. Ein besonderes Merkmal ist das im Spiel enthaltene Hardcover-Buch, welches durch die spannende Geschichte führt und immer wieder neue Wendungen und Geheimnisse offenbart. Anstatt auf vorgegebenen Feldern zu ziehen, werden die Figuren völlig frei über den großen Plan bewegt, um mit Dorfbewohnern zu sprechen oder Gegenstände zu erkunden. Das Spielmaterial umfasst neben dem Buch und dem Spielplan auch 26 Holzfiguren, 130 Holzsteine sowie weitere Zubehörteile, die für eine stimmungsvolle Atmosphäre sorgen. Dank des einfachen Einstiegs kann das erste Abenteuer sofort beginnen.30,39 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
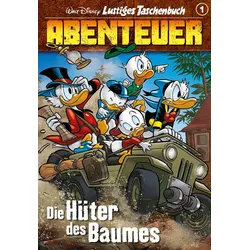
Lustiges Taschenbuch Abenteuer 01 - Die Hüter des BaumesDas Lustige Taschenbuch Abenteuer 01 „Die Hüter des Baumes“ entführt junge Leser in die aufregende Welt von Entenhausen, wo spannende Schatzsuchen und geheimnisvolle Orte auf die beliebten Charaktere warten. erste Ausgabe der spannenden Abenteuer-Reihe mit den bekannten Charakteren aus Entenhausen geeignet für Grundschüler und Jugendliche erschienen im Jahr 2023 In diesem Comic-Abenteuer stehen schimmernde Schätze, funkelnde Früchte und glänzende Glücksbringer im Mittelpunkt. Dagobert Duck verpflichtet seinen Neffen Donald sowie Tick, Trick und Track für eine aufregende Suche. Gemeinsam jagen sie nach goldenen Papayas und Glocken, die vor Dieben warnen sollen, was sie an die entlegensten Orte der Welt führt. Gleichzeitig begeben sich Micky Maus, Minnie und Onkel Maximilian auf eine ganz besondere Mission. Um an die begehrten Kostbarkeiten zu gelangen, müssen sie sich echten Drachen stellen – eine Herausforderung, die selbst der erfahrene Micky nicht alle Tage erlebt.12,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Die-Abenteuer-des-Kapitän
-
Die Abenteuer des gestiefelten Katers [VHS] - Preis vom 31.10.2026 04:11:11 hAspectRatio : 1.78 : 1, AudienceRating : Freigegeben ohne Altersbeschränkung, Binding : Videokassette, Label : Icestorm Entertainment GmbH, Publisher : Icestorm Entertainment GmbH, Format : PAL, medium : Videokassette, releaseDate : 2005-01-04, theatricalReleaseDate : 1958-01-011,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
François, François: Die Heimkehr des Kapitän NemoDie Heimkehr des Kapitän Nemo , Ein seltsames Gebilde durchstreift die ewige Nacht der Tiefsee: halb Oktopus, halb Raumsonde, angetrieben von langen, schwarzen Tentakeln. Das Wesen gelangt in einen Hafen, geht an Land - in den Geheimnisvollen Städten. Es ist die neue Nautilus des Kapitän Nemo. , Differentiallager > Differentiale & Teile , Erscheinungsjahr: 20240109, Produktform: Leinen, Autoren: François, François, Seitenzahl/Blattzahl: 96, Keyword: Abenteuer; Die geheimnisvollen Städte; Frankobelgisch; Graphic Novel; Jules Verne; Kapitän Nemo; Mystery; Nemo; Peeters; Schuiten; Steampunk, Fachschema: Comic / Graphic Novel~Graphic Novel~Comic~Comic / Krimi & Thriller~Comic / Abenteuer~Comic / History, Fachkategorie: Comics im europäischen Stil / Tradition~Graphic Novel / Comic: Film- und TV-Adaption~Graphic Novel / Comic: Krimi und Thriller~Graphic Novel / Comic / Manga: Moderne und zeitgenössische Belletristik / Literatur~Graphic Novel / Comic: Action und Abenteuer~Graphic Novel / Comic: Horror~Graphic novel / Comic book / Manga: Traditional stories, myths, legends~Graphic Novel / Comic: Historisches, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 322, Breite: 244, Höhe: 20, Gewicht: 905, Produktform: Gebunden, Genre: Belletristik,26,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wer war der bekannteste Kapitän der Geschichte und welche Abenteuer hat er erlebt?
Der bekannteste Kapitän der Geschichte war Kapitän James Cook. Er unternahm drei berühmte Entdeckungsreisen im Pazifik, erforschte Neuseeland, Australien und viele Inseln. Cook starb 1779 auf Hawaii bei einem Konflikt mit Einheimischen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.