Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Die-Bundeswehr-Taschenbuch-von
Top-Angebote
Produkte zum Begriff Die-Bundeswehr-Taschenbuch-von:
-
BW-Schokolade - Original Bundeswehr-ProduktionEchte Feldverpflegung – robust, kompakt, bewährt Seit Generationen ein fester Bestandteil der Bundeswehr-Einmannpackung – und längst ein Kultprodukt für unterwegs: Diese feinherbe Schokolade mit hohem Kakaoanteil wurde ursprünglich für den Einsatz entwickelt und steht bis heute für Zuverlässigkeit, Energie und lange Haltbarkeit. Was einst im Feld half, durchzuhalten, ist heute ein geschätzter Begleiter für Wanderer, Outdoor-Fans und alle, die gern vorbereitet sind. Kräftig im Geschmack, kompakt in der Form und gemacht für jede Herausforderung. 50 g pro Tafel Mindestens 45 % Kakao Hergestellt in Deutschland Original Bundeswehr-Produktion Erhältlich im 5er- oder 20er-Pack – für kleine Touren oder große Vorräte.6,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **


Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie funktioniert die Token-Validierung und welche Methoden werden verwendet, um die Sicherheit von Tokens zu gewährleisten?
Die Token-Validierung überprüft die Echtheit eines Tokens, indem es mit einem geheimen Schlüssel oder einem Algorithmus verifiziert wird. Häufig verwendete Methoden zur Sicherung von Tokens sind die Verwendung von Zeitstempeln, die Begrenzung der Gültigkeitsdauer und die Verschlüsselung der Token-Inhalte. Zusätzlich können auch IP-Adressen, User-Agent-Header und andere Sicherheitsmaßnahmen eingesetzt werden, um die Integrität der Tokens zu schützen. **
Top-Angebote
Produkte zum Begriff Die-Bundeswehr-Taschenbuch-von:
-
Hermann Hesse - Demian: Die Geschichte von Emil Sinclairs Jugend (suhrkamp taschenbuch) - Preis vom 08.11.2026 16:33:50 hBinding : Taschenbuch, Edition : 46, Label : Suhrkamp Verlag, Publisher : Suhrkamp Verlag, NumberOfItems : 1, medium : Taschenbuch, numberOfPages : 208, publicationDate : 1974-09-01, authors : Hermann Hesse, languages : german, ISBN : 35183670648,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
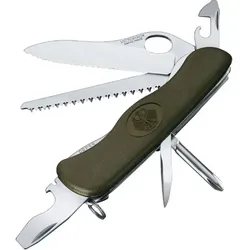
Victorinox Bundeswehr TaschenmesserDas original Taschenmesser der Deutschen Bundeswehr hat sich millionenfach in der Truppe bewährt. Gemäß Bundesverwaltungsamt ist der Bundesadler beim Verkauf unkenntlich zu machen. Sie erhalten den Artikel im Original mit eingeprägtem Bundesadler neu und originalverpackt. Ausführung: Einhand-Feststellklinge mit 2/3 Wellenschliff Dosenöffner mit mit kleinem Schraubendreher Stech-Bohrahle Holzsäge Philips-Schraubendreher Schlüsselring, inox starker Schraubendreher / Kistenöffner mit Kapselheber Drahtabisolierer Länge geschlossen: 111 mm Breite: 34 mm Höhe: 18 mm Gewicht: 130 g Farbe: Oliv Wichtiger Hinweis: In Deutschland unterliegt das Tragen und Führen von Messern speziellen gesetzlichen Bestimmungen und zugleich auch Beschränkungen. Dies gilt insbesondere für das Tragen und Führen von Einhandmessern und feststehenden Messern mit einer Klingenlänge über 12 cm.49,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Die-Bundeswehr-Taschenbuch-von
-
BW-Schokolade - Original Bundeswehr-ProduktionEchte Feldverpflegung – robust, kompakt, bewährt Seit Generationen ein fester Bestandteil der Bundeswehr-Einmannpackung – und längst ein Kultprodukt für unterwegs: Diese feinherbe Schokolade mit hohem Kakaoanteil wurde ursprünglich für den Einsatz entwickelt und steht bis heute für Zuverlässigkeit, Energie und lange Haltbarkeit. Was einst im Feld half, durchzuhalten, ist heute ein geschätzter Begleiter für Wanderer, Outdoor-Fans und alle, die gern vorbereitet sind. Kräftig im Geschmack, kompakt in der Form und gemacht für jede Herausforderung. 50 g pro Tafel Mindestens 45 % Kakao Hergestellt in Deutschland Original Bundeswehr-Produktion Erhältlich im 5er- oder 20er-Pack – für kleine Touren oder große Vorräte.6,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bredow, Wilfried von: Die BundeswehrDie Bundeswehr , Von der Gründung bis zur Zeitenwende , Steuerketten, Zahnriemen & Einbausätze > Motoren & Motorteile , Erscheinungsjahr: 20230209, Produktform: Leinen, Autoren: Bredow, Wilfried von, Seitenzahl/Blattzahl: 240, Abbildungen: ca. 50 Abbildungen, Keyword: Armee; Militär; Militärgeschichte; Politik; Sicherheitspolitik; Truppe; Verteidigung, Fachschema: Krieg - Kriegsopfer~Militärgeschichte, Fachkategorie: Krieg und Verteidigung, Region: Deutschland, Thema: Verstehen, Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Militärgeschichte, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Bebra Verlag, Verlag: Bebra Verlag, Verlag: BeBra Verlag GmbH, Länge: 172, Breite: 248, Höhe: 27, Gewicht: 576, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger: 2871816 2565697, Vorgänger EAN: 9783962011109 9783944594644, Herkunftsland: TSCHECHISCHE REPUBLIK (CZ), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0016, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 275897328,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung und welche Methoden werden verwendet, um die Sicherheit von Tokens zu gewährleisten?
Die Token-Validierung überprüft die Echtheit eines Tokens, indem es mit einem geheimen Schlüssel oder einem Algorithmus verifiziert wird. Häufig verwendete Methoden zur Sicherung von Tokens sind die Verwendung von Zeitstempeln, die Begrenzung der Gültigkeitsdauer und die Verschlüsselung der Token-Inhalte. Zusätzlich können auch IP-Adressen, User-Agent-Header und andere Sicherheitsmaßnahmen eingesetzt werden, um die Integrität der Tokens zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.