Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Die-Entstehung-der-Welt
Top-Angebote
Produkte zum Begriff Die-Entstehung-der-Welt:
-
(Un)langweiligste Schule der Welt - Auf Klassenfahrt,1 Galakto TokenDas Buch '(un)langweiligste Schule Der Welt - Auf Klassenfahrt' Bietet Jungen Leserinnen Und Lesern Ein Spannendes Abenteuer. Die Geschichte Entführt In Eine Welt Voller Überraschungen Und Lustiger Ereignisse Während Einer Klassenfahrt. Ideal Für...10,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Die Welt der Romantik• Ein Weiteres Highlight In Unserer Reihe Der Literarischen Puzzles • Die Romantik Ist Eine Der Einflussreichsten Kulturellen Epochen • Zum 250. Geburtstag Von Caspar David Friedrich (2024) Reisen Sie Zurück In Den Sommer 1816 Und Begleiten Sie Mary...22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
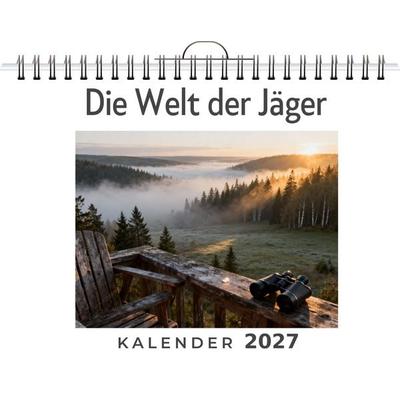
Die Welt der JägerWenn Der Erste Nebel Über Die Felder Zieht Und Die Natur Zur Ruhe Kommt, Beginnt Eine Besondere Zeit. Der Kalender 'die Welt Der Jäger' Fängt Diese Momente Ein Und Begleitet Durch Ein Ganzes Jahr Voller Jagdlicher Impressionen. Er Präsentiert Die...19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die magische Welt der KartentricksDie Welt Der Kartentricks - Leichtgemacht! Mit Diesen 33 Kartentricks Kann Man Seine Gäste, Familie Und Freunde Zum Staunen Bringen. Die Leichtverständlichen Anleitungskarten Zeigen Die Verschiedensten Tricks Und Kniffe, Die Es Benötigt...16,95 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter

-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was sind die verschiedenen Anwendungsmöglichkeiten von Token in der digitalen Welt? Wie können sie zur Sicherheit und Authentifizierung von Benutzern beitragen?
Token können in der digitalen Welt für Authentifizierung, Autorisierung und Identifizierung verwendet werden. Sie können zur Sicherheit beitragen, indem sie ein zusätzliches Sicherheitselement bieten, z.B. bei der Zwei-Faktor-Authentifizierung. Durch die Verwendung von Token können Benutzer sicherer auf ihre Konten und Daten zugreifen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Die-Entstehung-der-Welt:
-
Die Entstehung der Bibel, Sachbücher von Jens SchröterDie Entstehung der Bibel bietet einen umfassenden Überblick über die Entwicklung der heiligen Schriften des Judentums und Christentums. Die Autoren Konrad Schmid und Jens Schröter beleuchten, wie aus einer Vielzahl von alten Erzählungen, Liedern und Weisheitssprüchen über Jahrhunderte hinweg die Bibel entstand. Dieses Buch ist das Ergebnis neuester Forschungsergebnisse, die viele traditionelle Annahmen über die Geschichte Israels und die Entstehung der Bibel in Frage stellen. Es wird aufgezeigt, dass zentrale Ereignisse wie der Auszug aus Ägypten oder der Tempelbau unter König Salomo nicht mehr als historisch gelten. Die Leserinnen und Leser erhalten Einblicke in die komplexe Entstehungsgeschichte der biblischen Texte und deren Bedeutung für die Weltreligionen. Die verständliche Sprache und die fundierte Analyse machen dieses Werk zu einer wertvollen Lektüre für alle, die sich für die Wurzeln der Bibel und deren Einfluss auf die Kultur und Religion interessieren.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
(Un)langweiligste Schule der Welt - Auf Klassenfahrt,1 Galakto TokenDas Buch '(un)langweiligste Schule Der Welt - Auf Klassenfahrt' Bietet Jungen Leserinnen Und Lesern Ein Spannendes Abenteuer. Die Geschichte Entführt In Eine Welt Voller Überraschungen Und Lustiger Ereignisse Während Einer Klassenfahrt. Ideal Für...10,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Die Welt der Romantik• Ein Weiteres Highlight In Unserer Reihe Der Literarischen Puzzles • Die Romantik Ist Eine Der Einflussreichsten Kulturellen Epochen • Zum 250. Geburtstag Von Caspar David Friedrich (2024) Reisen Sie Zurück In Den Sommer 1816 Und Begleiten Sie Mary...22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Die-Entstehung-der-Welt
-
Die Welt der JägerWenn Der Erste Nebel Über Die Felder Zieht Und Die Natur Zur Ruhe Kommt, Beginnt Eine Besondere Zeit. Der Kalender 'die Welt Der Jäger' Fängt Diese Momente Ein Und Begleitet Durch Ein Ganzes Jahr Voller Jagdlicher Impressionen. Er Präsentiert Die...19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die magische Welt der KartentricksDie Welt Der Kartentricks - Leichtgemacht! Mit Diesen 33 Kartentricks Kann Man Seine Gäste, Familie Und Freunde Zum Staunen Bringen. Die Leichtverständlichen Anleitungskarten Zeigen Die Verschiedensten Tricks Und Kniffe, Die Es Benötigt...16,95 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
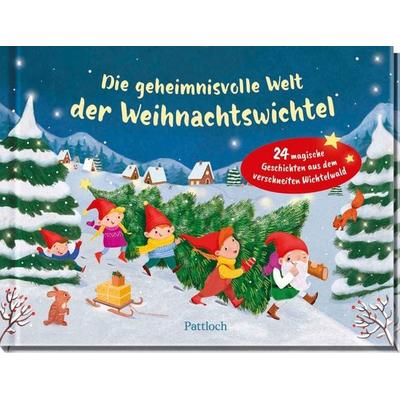
Die geheimnisvolle Welt der WeihnachtswichtelEin Zauberhafter Advent Mit 24 Wichtelgeschichten Aus Dem Hohen Norden Willkommen Im Verschneiten Wichteldorf Nisseberg, Hoch Oben Im Eisigen Norden! Hier, Wo Weihnachtswichtel Mit Roten Zipfelmützen Emsig Werkeln, Beginnt Ein Ganz Besonderes...15,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
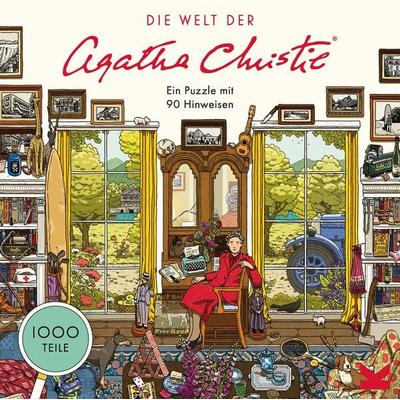
Die Welt der Agatha ChristieFolgen Sie Der Spur Aus Mord Und Geheimnis, Die Von Der Königin Des Verbrechens Gelegt Wurde!reisen Sie Mit Poirot, Miss Marple Und Anderen Berühmten Figuren Den Nil Abwärts, Mit Dem Orientexpress Und In Die Salons Englischer Landhäuser, Während Sie...22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was sind die verschiedenen Anwendungsmöglichkeiten von Token in der digitalen Welt? Wie können sie zur Sicherheit und Authentifizierung von Benutzern beitragen?
Token können in der digitalen Welt für Authentifizierung, Autorisierung und Identifizierung verwendet werden. Sie können zur Sicherheit beitragen, indem sie ein zusätzliches Sicherheitselement bieten, z.B. bei der Zwei-Faktor-Authentifizierung. Durch die Verwendung von Token können Benutzer sicherer auf ihre Konten und Daten zugreifen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.