Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Die-Hoffinanz-und-der
Top-Angebote
Produkte zum Begriff Die-Hoffinanz-und-der:
-
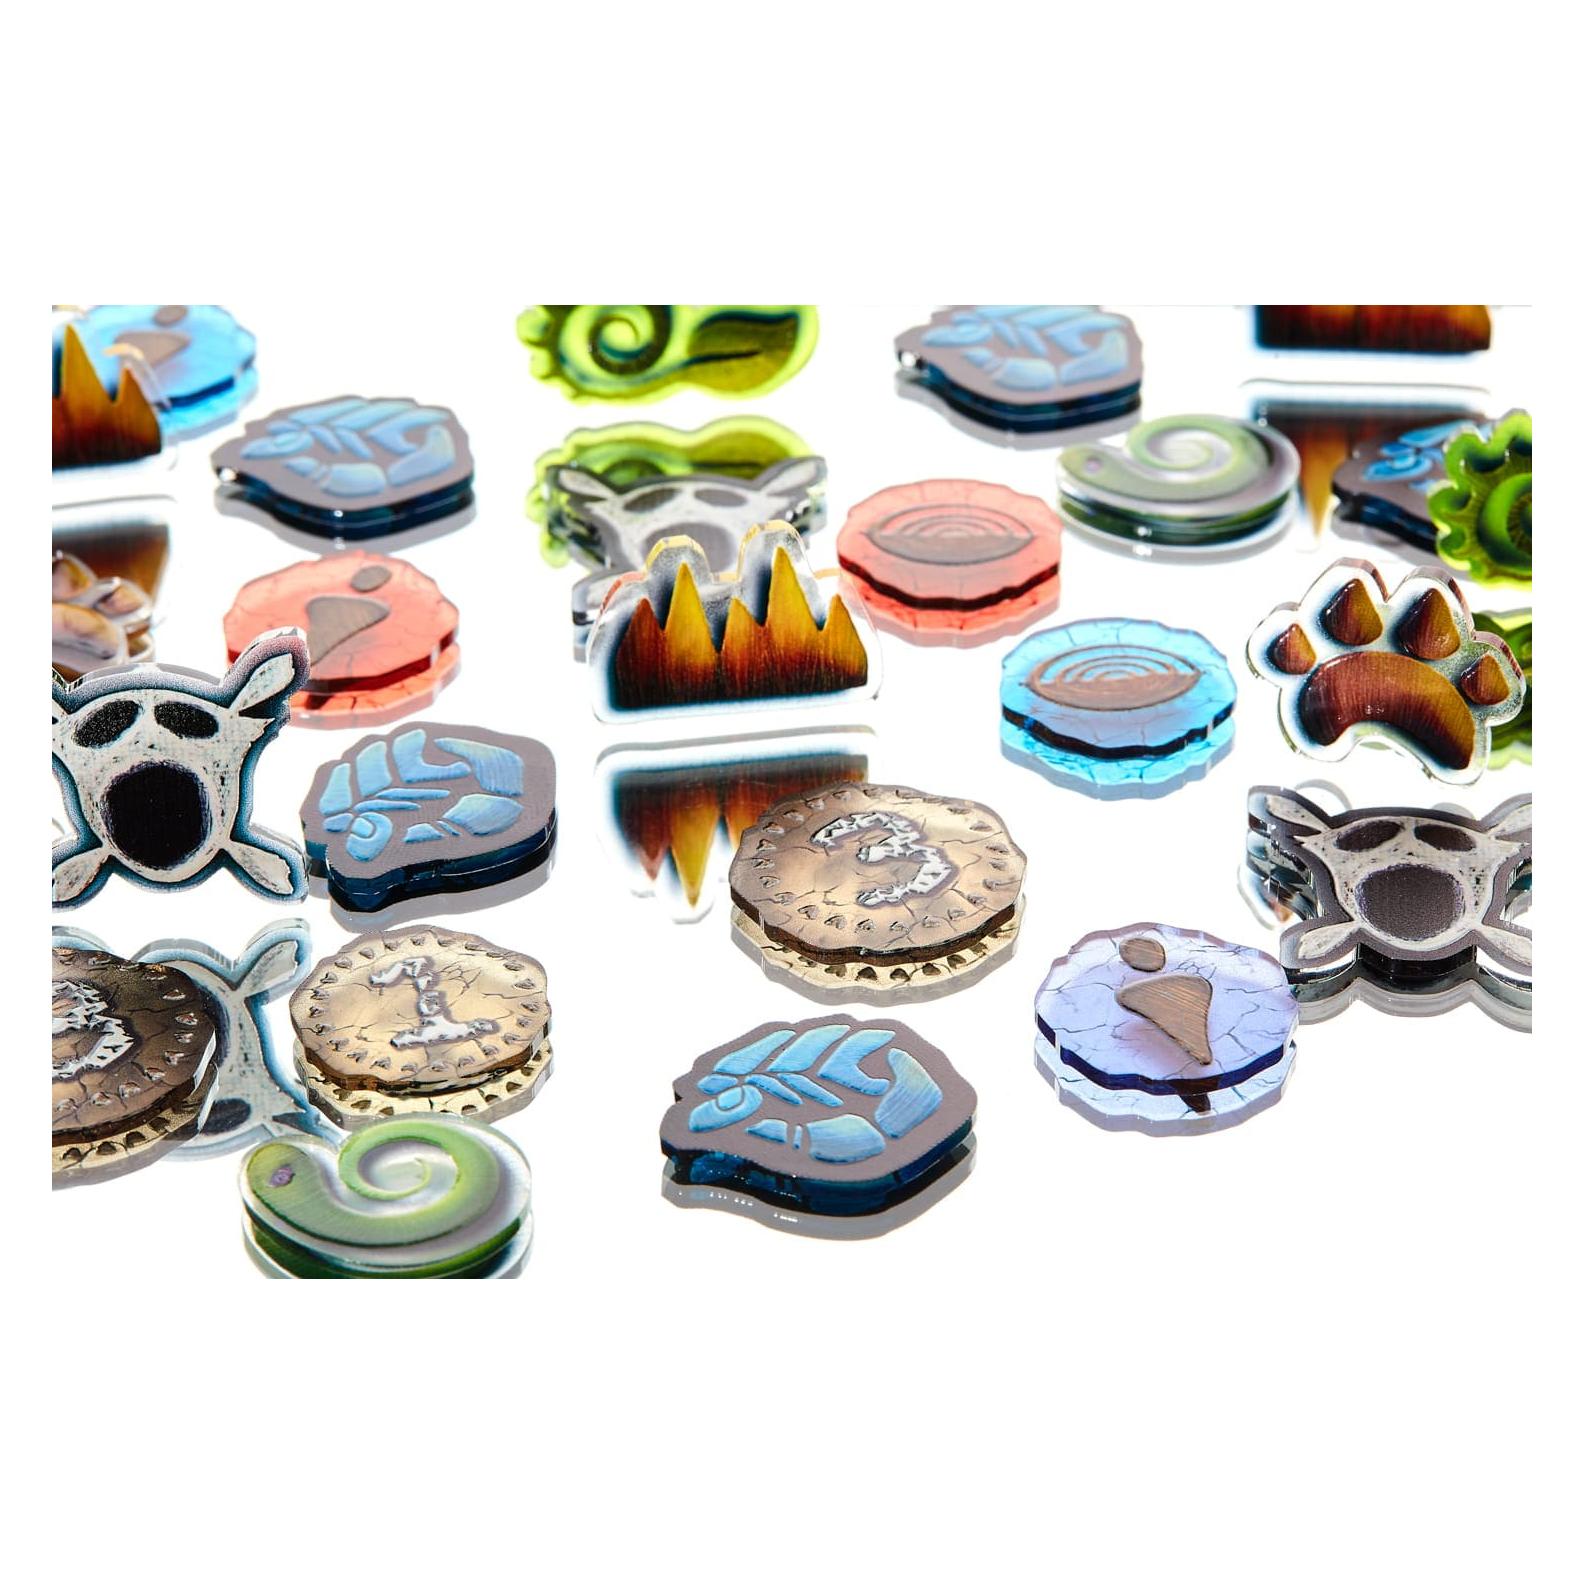
E-Raptor Token und Marker: Spirit Island Jagged Earth Token Set (GB)Das Spirit Island Jagged Earth Token Set von E-Raptor bietet eine umfassende Sammlung von 286 hochqualitativen Tokens, die speziell für die Jagged Earth Erweiterung des beliebten Brettspiels Spirit Island entwickelt wurden. Hergestellt aus ultra-durable 2mm Plexiglas, zeichnen sich diese Tokens durch ihre Langlebigkeit und Widerstandsfähigkeit aus. Die Tokens sind mit UV-Technologie bedruckt und verfügen über einen durchscheinenden Effekt, der das Spielerlebnis intensiviert. Sie haben die gleichen Abmessungen wie die herkömmlichen Pappmarken und passen perfekt in die entsprechenden Einsätze. Dieses Set umfasst eine Vielzahl von Markern, darunter Beast, Wild, Strife, Disease, Badlands, Fear und Energy Marker, die alle dazu beitragen, die Spielmechanik zu bereichern und die Immersion zu erhöhen. Die Verwendung von Acrylmaterial macht die Komponenten nahezu unzerstörbar und sorgt dafür, dass sie auch nach vielen Spielrunden in einwandfreiem Zustand bleiben. Bitte beachten Sie, dass das Set nicht für Kinder unter 3 Jahren geeignet ist. - 286 hochwertige Tokens für die Jagged Earth Erweiterung - Hergestellt aus langlebigem 2mm Plexiglas - UV-bedruckt mit durchscheinendem Effekt - Kompatibel mit den Einsätzen für das Spiel.46,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
E-Raptor Token und Marker: Spirit Island - Branch & Claws Token Set (GB) (Deutsch)Ultradurable Chips aus 2 mm Plexiglas. Mit UV-Technologie bedruckt und mit einem durchscheinenden Effekt. Die Chips haben die gleichen Abmessungen wie Pappchips und passen in unser Insert. Wir bieten auch Chip-Sets für das Basisspiel und die Jagged Earth-Erweiterung an. Unsere Acrylchips sorgen für ein viel intensiveres Erlebnis in Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! Achtung! Nicht für Kinder unter 36 Monaten geeignet.26,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Die-Hoffinanz-und-der:
-
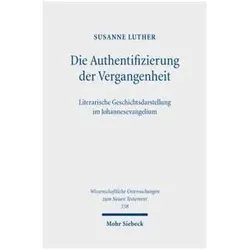
Die Authentifizierung der Vergangenheit, Fachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende Analyse der literarischen Geschichtsdarstellung im Johannesevangelium. Das Buch untersucht, wie die Erzählungen über Jesus sowohl als authentische historische Ereignisse präsentiert werden als auch die Herausforderungen dieser Authentizität thematisiert. Luther zeigt auf, wie Leserinnen und Leser durch verschiedene literarische Strategien dazu angeregt werden, die Inkarnation Jesu als ein bedeutendes irdisch-historisches Ereignis zu verstehen. Gleichzeitig wird die christologische Dimension der Erzählung hervorgehoben, die über eine blosse biografische Darstellung hinausgeht. Dieses Fachbuch ist eine wertvolle Ressource für alle, die sich mit theologischen und historischen Fragestellungen im Kontext des Christentums auseinandersetzen möchten.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
E-Raptor ERA89283 - Token und Marker: Spirit Island Token Set (EN)In den entlegensten Winkeln der Erde ist die Magie noch lebendig, verkörpert von Geistern des Landes, der Luft und jedes anderen Elements. Werte Dein Spiel mit diesen Token auf! Wunderschön und haltbar! Das Token-Set für Spirit Island enthält 76 Token für das Basisspiel. Diese extrem haltbaren Wertmarken sind aus 2 mm dickem Acrylglas. Gedruckt in UV-Technologie mit transluzentem Effekt. Die Spielmarken haben die gleichen Abmessungen wie solche aus Pappe. Die Acryl-Token sorgen für ein viel intensiveres Erlebnis mit Deinen Lieblingsbrettspielen. Mach Deine Token unzerstörbar! ACHTUNG! Für Kinder unter 3 Jahren nicht geeignet. Erstickungsgefahr, da kleine Teile verschluckt oder eingeatmet werden können.25,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
E-Raptor Token und Marker: Spirit Island Jagged Earth Token Set (GB)Das Spirit Island Jagged Earth Token Set von E-Raptor bietet eine umfassende Sammlung von 286 hochqualitativen Tokens, die speziell für die Jagged Earth Erweiterung des beliebten Brettspiels Spirit Island entwickelt wurden. Hergestellt aus ultra-durable 2mm Plexiglas, zeichnen sich diese Tokens durch ihre Langlebigkeit und Widerstandsfähigkeit aus. Die Tokens sind mit UV-Technologie bedruckt und verfügen über einen durchscheinenden Effekt, der das Spielerlebnis intensiviert. Sie haben die gleichen Abmessungen wie die herkömmlichen Pappmarken und passen perfekt in die entsprechenden Einsätze. Dieses Set umfasst eine Vielzahl von Markern, darunter Beast, Wild, Strife, Disease, Badlands, Fear und Energy Marker, die alle dazu beitragen, die Spielmechanik zu bereichern und die Immersion zu erhöhen. Die Verwendung von Acrylmaterial macht die Komponenten nahezu unzerstörbar und sorgt dafür, dass sie auch nach vielen Spielrunden in einwandfreiem Zustand bleiben. Bitte beachten Sie, dass das Set nicht für Kinder unter 3 Jahren geeignet ist. - 286 hochwertige Tokens für die Jagged Earth Erweiterung - Hergestellt aus langlebigem 2mm Plexiglas - UV-bedruckt mit durchscheinendem Effekt - Kompatibel mit den Einsätzen für das Spiel.46,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Die-Hoffinanz-und-der
-
E-Raptor Token und Marker: Spirit Island - Branch & Claws Token Set (GB) (Deutsch)Ultradurable Chips aus 2 mm Plexiglas. Mit UV-Technologie bedruckt und mit einem durchscheinenden Effekt. Die Chips haben die gleichen Abmessungen wie Pappchips und passen in unser Insert. Wir bieten auch Chip-Sets für das Basisspiel und die Jagged Earth-Erweiterung an. Unsere Acrylchips sorgen für ein viel intensiveres Erlebnis in Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! Achtung! Nicht für Kinder unter 36 Monaten geeignet.26,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
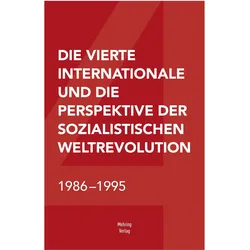
Die Vierte Internationale und die Perspektive der sozialistischen Weltrevolution, FachbücherDie Vierte Internationale und die Perspektive der sozialistischen Weltrevolution bietet eine umfassende Analyse der Spaltung des Internationalen Komitees der Vierten Internationale (IKVI) mit der britischen Workers Revolutionary Party in den Jahren 1985/1986. Dieses Ereignis stellt einen Wendepunkt in der Geschichte des Trotzkismus dar, da es das Überleben der trotzkistischen Bewegung und die Fortführung ihres revolutionären Programms in einer sich wandelnden Weltlage sicherte. Der Band enthält Vorträge und Dokumente, die die Herausforderungen und theoretischen Entwicklungen des IKVI nach der Spaltung dokumentieren. Die Auseinandersetzung mit der Krise der Sowjetunion, der Rechtsentwicklung bürgerlich-nationalistischer Regime und dem amerikanischen Imperialismus wird eingehend behandelt. Die theoretische Arbeit, die als Renaissance des Trotzkismus beschrieben wird, ist entscheidend für die Ausbildung der neuen Generation von Sozialisten, die sich dem IKVI anschliessen möchten. Diese Publikation ist somit nicht nur ein historisches Dokument, sondern auch ein Leitfaden für zukünftige revolutionäre Bestrebungen.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.