Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Die-Kindersegnung-nach-dem
Top-Angebote
Produkte zum Begriff Die-Kindersegnung-nach-dem:
-
LEGO Indiana Jones 7622 Die Jagd nach dem gestohlenen SchatzBeschreibung LEGO 7622 Die Jagd nach dem gestohlenen SchatzDas LEGO 7622 Die Jagd nach dem gestohlenen Schatz ist einer der vielen Sätze der LEGO Indiana Jones Thema.Eigenschaften LEGO 7622 Die Jagd nach dem gestohlenen SchatzDas LEGO-Set gehört der LEGO Indiana Jones Thema. Das LEGO 7622 Race for the Stolen Treasure ist im Jahr 2008 veröffentlicht. Das Set enthält 256 Teile. Das Set kommt mit 4 Minifiguren und 1 Anweisung. Das Set ist für Kinder geeignet im Alter von 7 und 14 Jahr. für LEGO 7622 Die Jagd nach dem gestohlenen SchatzDieses LEGO Set kann werden. Wenn Sie an en vor 15. mit iDeal, Afterpay, , creditcard, Bancontact / Mister Cash, SOFORT Banking, Belfius Direct Net oder KBC CBC ihre Bestellung wird am selben Tag verschickt. wählen. , sobald wir die Zahlung erhalten. Produkttyp:BausatzForest Stewardship Council (FSC) Mix381,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Die-Kindersegnung-nach-dem:
-
Buch Frigel Und Fluffy Die Jagd Nach DemFrigel lebt gemeinsam mit seinem Großvater in dem kleinen Dorf Lanniel. Als dieser zu einer Wanderung aufbricht und nicht zurückkehrt, ist Frigel weitgehend auf sich allein gestellt. Nur die junge Architektin Ophelia und sein treuer Hund Fluffy stehen weiterhin zu ihm. Bei einer großen Schatzsuche treten die Kinder des Dorfes in verschiedenen Teams gegeneinander an. Frigel, Ophelia und Fluffy wollen die begehrte Siegestrophäe gewinnen: eine diamantene Spitzhacke. Doch dann verschwindet Jenna, die kleine Schwester ihres Rivalen Erik, plötzlich spurlos. Aus Gegnern müssen Verbündete werden, wenn sie Jenna rechtzeitig finden wollen. Das inoffizielle Abenteuer verbindet eine von Minecraft inspirierte Welt mit Freundschaft, Spannung und einer aufregenden Schatzsuche. Produktdetails Titel: Frigel und Fluffy – Die Jagd nach dem Schatz Reihe: Frigel und Fluffy Produkttyp: Kinder- und Jugendroman Inoffizielles Abenteuer für Minecraft-Fans Themen: Schatzsuche, Freundschaft und Zusammenhalt Verlag: Ullmann Ausgabe: Gebunden Seitenanzahl: 176 Seiten Sprache: Deutsch Zustand: Neu9,57 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
LEGO Indiana Jones 7622 Die Jagd nach dem gestohlenen SchatzBeschreibung LEGO 7622 Die Jagd nach dem gestohlenen SchatzDas LEGO 7622 Die Jagd nach dem gestohlenen Schatz ist einer der vielen Sätze der LEGO Indiana Jones Thema.Eigenschaften LEGO 7622 Die Jagd nach dem gestohlenen SchatzDas LEGO-Set gehört der LEGO Indiana Jones Thema. Das LEGO 7622 Race for the Stolen Treasure ist im Jahr 2008 veröffentlicht. Das Set enthält 256 Teile. Das Set kommt mit 4 Minifiguren und 1 Anweisung. Das Set ist für Kinder geeignet im Alter von 7 und 14 Jahr. für LEGO 7622 Die Jagd nach dem gestohlenen SchatzDieses LEGO Set kann werden. Wenn Sie an en vor 15. mit iDeal, Afterpay, , creditcard, Bancontact / Mister Cash, SOFORT Banking, Belfius Direct Net oder KBC CBC ihre Bestellung wird am selben Tag verschickt. wählen. , sobald wir die Zahlung erhalten. Produkttyp:BausatzForest Stewardship Council (FSC) Mix381,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Die-Kindersegnung-nach-dem
-
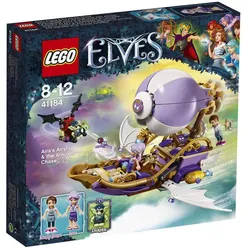
LEGO® Elves 41184 Airas Luftschiff und die Jagd nach dem AmulettBegib dich auf eine spannende Verfolgungs- und Suchmission in Elvendale! Dukelin der Kobold hat Emily Jones mit ihrem Amulett auf Airas Luftschiff erblickt und kommt auf seinem Kobold-Gleiter angezischt. Oh nein! Dukelin hat das Amulett gestohlen und macht sich aus dem Staub! Benutze Airas Windkräfte, um das Luftschiff in ein superschnelles Fluggerät zu verwandeln und den Kobold zu fangen, bevor Dukelin dem Kobold-König das Amulett übergeben kann. • Enthält zwei Spielfiguren: Emily Jones und Aira die Windelfe sowie Dukelin den Kobold. • Enthält Airas Luftschiff mit Ballon und drehendem Propeller, ausklappbaren Flügeln, Platz für zwei Spielfiguren und einen Laderaum mit aufklappbarer Luke. • Ebenfalls enthalten ist ein Kobold-Gleiter mit einem kleinen Staufach hinter einer aufklappbaren Luke, beweglichen Flügeln und Shootern zum Abfeuern von Saatkörnern des Bösen. • Hilf Emily Jones und Aira, das Luftschiff nach den Entwürfen in ihrem magischen Buch zu bauen. • Feure mit dem Shooter an Dukelins Kobold-Gleiter Saatkörner des Bösen auf das Luftschiff ab. • Klappe die Flügel am Luftschiff aus, damit es besonders schnell fliegt. • Verstaue Emily Jones’ Amulett im Heckstaufach des Kobold-Gleiters und mach dich aus dem Staub. • Das Zubehör umfasst einen magischen Bumerang, Airas Entwürfebuch, eine Karte, einen Kompass, Saatkörner des Bösen, Noppen-Elemente, ein Amulett, eine Armbrust und zwei Beeren. • Dieses Set bietet Kindernim Alter von 8 bis 12 Jahren ein altersgerechtes Bau- und Spielerlebnis. • In ausgewählten LEGO® Elves Sets gibt es noch weitere boshafte Kobolde zum Sammeln. • Das Luftschiff ist 16 cm hoch, 24 cm lang und 24 cm breit. • Der Kobold-Gleiter ist 5 cm hoch, 4 cm lang und 8 cm breit.99,50 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
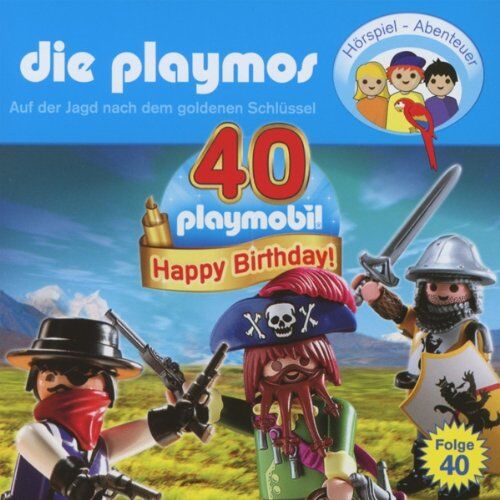
Die Playmos - Die Playmos / Folge 40 / Die Jagd nach dem goldene Schlüssel - Preis vom 06.11.2026 00:10:14 hBrand : PLAYMOS, DIE, Binding : Audio CD, Label : Florian Fickel (Edel), Publisher : Florian Fickel (Edel), NumberOfDiscs : 1, NumberOfItems : 1, medium : Audio CD, releaseDate : 2014-02-28, artists : Die Playmos, languages : german5,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.