Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Die-Kunst-erwachsen-zu
Top-Angebote
Produkte zum Begriff Die-Kunst-erwachsen-zu:
-
Traumzeit Verlag Die Kunst der KlangmassageTraumzeit Verlag Die Kunst der Klangmassage: Klangmassage-Praxisbuch, von Adalgis Wulf, über 250 Fotos und Abbildungen, ISBN 9783933825605, Format 21 x 28 cm, Hardcover, 224 Seiten, in deutscher Sprache33,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in Webanwendungen implementiert werden, um die Sicherheit der Nutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Der Token sollte bei jeder Anfrage überprüft werden, um sicherzustellen, dass er gültig ist und nicht abgelaufen ist. Zudem sollte die Verwendung von HTTPS zur Verschlüsselung des Datenverkehrs zwischen Client und Server gewährleistet werden. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Die-Kunst-erwachsen-zu:
-
Schott Die Kunst des SprechensSchott Der kleine Hey – Die Kunst Des Sprechens: Lehrbuch zur Sprecherziehung, nach dem Urtext von Julius Hey, bearbeitet und ergänzt von Fritz Reusch, ED 8702D, ISBN 9783795731250, 14,8 x 21 cm, 104 Seiten, in deutscher Sprache, inkl. Videotraining29,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GOLF – Die Kunst des SpielensDu spielst Golf. Dann weißt Du, dieses Spiel weckt den Ehrgeiz und schenkt uns schöne Momente. Strengen wir uns jedoch zu sehr an, um gut zu spielen, verkrampfen wir und produzieren Fehlschläge. Dann heißt es „Vorsicht: Technikfalle!“, denn die lässt uns glauben, die richtige Technik allein wird unser Spiel wieder richten.Wie Du auf dem Platz statt den Krampf- den Spielmodus aktivieren kannst – davon handelt dieses Buch. Es zeigt, welche spannenden Wege es gibt, um zu seinem Spiel zu finden. Erlebe in 18 unterhaltsamen Golfstories „live“ den Unterricht von Golfpro Steve, einem ehemaligen Surfprofi aus Südafrika. Mit dabei sind:Nina, die die Platzreife macht,Stephanie und Marcel, die zwei Sportlichen,Barbara, die Wissenschaftlerin,Victor, der Motivationslose,Karl-Heinz, der ambitionierte Senior, sowieThomas, der philosophierende Zahnarzt.Die Golfcoachings von Steve lassen Dich beim Lesen wie von selbst mitlernen und vermitteln praktische Inputs für Dein Golfspiel:Die drei Bereiche des Golfs - Die fünf Flow-Faktoren – Die fünf Elemente des Golfschwungs – Die SpielpagodeDen Flow im Spiel können wir nicht erzwingen. Doch wenn es gelingt, ist es ein zauberhafter Moment. Lass Dich durch das Buch inspirieren und mache den Golfplatz zu Deinem Dancefloor. Viel Erfolg dabei!Carlo Reumont, Jahrgang 1984, ist in Südafrika aufgewachsen und lebt in München. Er studierte Philosophie, ist im Golfbusiness tätig und schreibt Bücher. Er ist Multi-Sportler und natürlich liebt er Golf. Auf seinem persönlichen Weg zum Singlehandicap erkundete er, welche Ideen zum Golfschwung zeitlos sind und was uns wirklich hilft, um auf dem Platz im Flow zu sein. Ausgabe: 1. Auflage Dezember 2023 Inhalt: 216 Seiten, gebunden, Hardcover, 12 Abb.19,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Die-Kunst-erwachsen-zu
-
Traumzeit Verlag Die Kunst der KlangmassageTraumzeit Verlag Die Kunst der Klangmassage: Klangmassage-Praxisbuch, von Adalgis Wulf, über 250 Fotos und Abbildungen, ISBN 9783933825605, Format 21 x 28 cm, Hardcover, 224 Seiten, in deutscher Sprache33,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Buch "Die Kunst des Zeichnens für Kinder"Die umfassende Zeichenschule Die Kunst des Zeichnens für Kinder erklärt kindgerecht die wichtigsten Grundlagen zum Zeichnen. Große Schrittbilder zum einfachen Nachzeichnen von Tieren und Menschen erleichtern den Einstieg. Übungsseiten zum Download sorgen für extra viel Zeichenspaß. Buch mit 144 Seiten. Größe: 21,5 x 28,5 cm.Verlag: Frechverlag, Autor: Geko Keck16,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
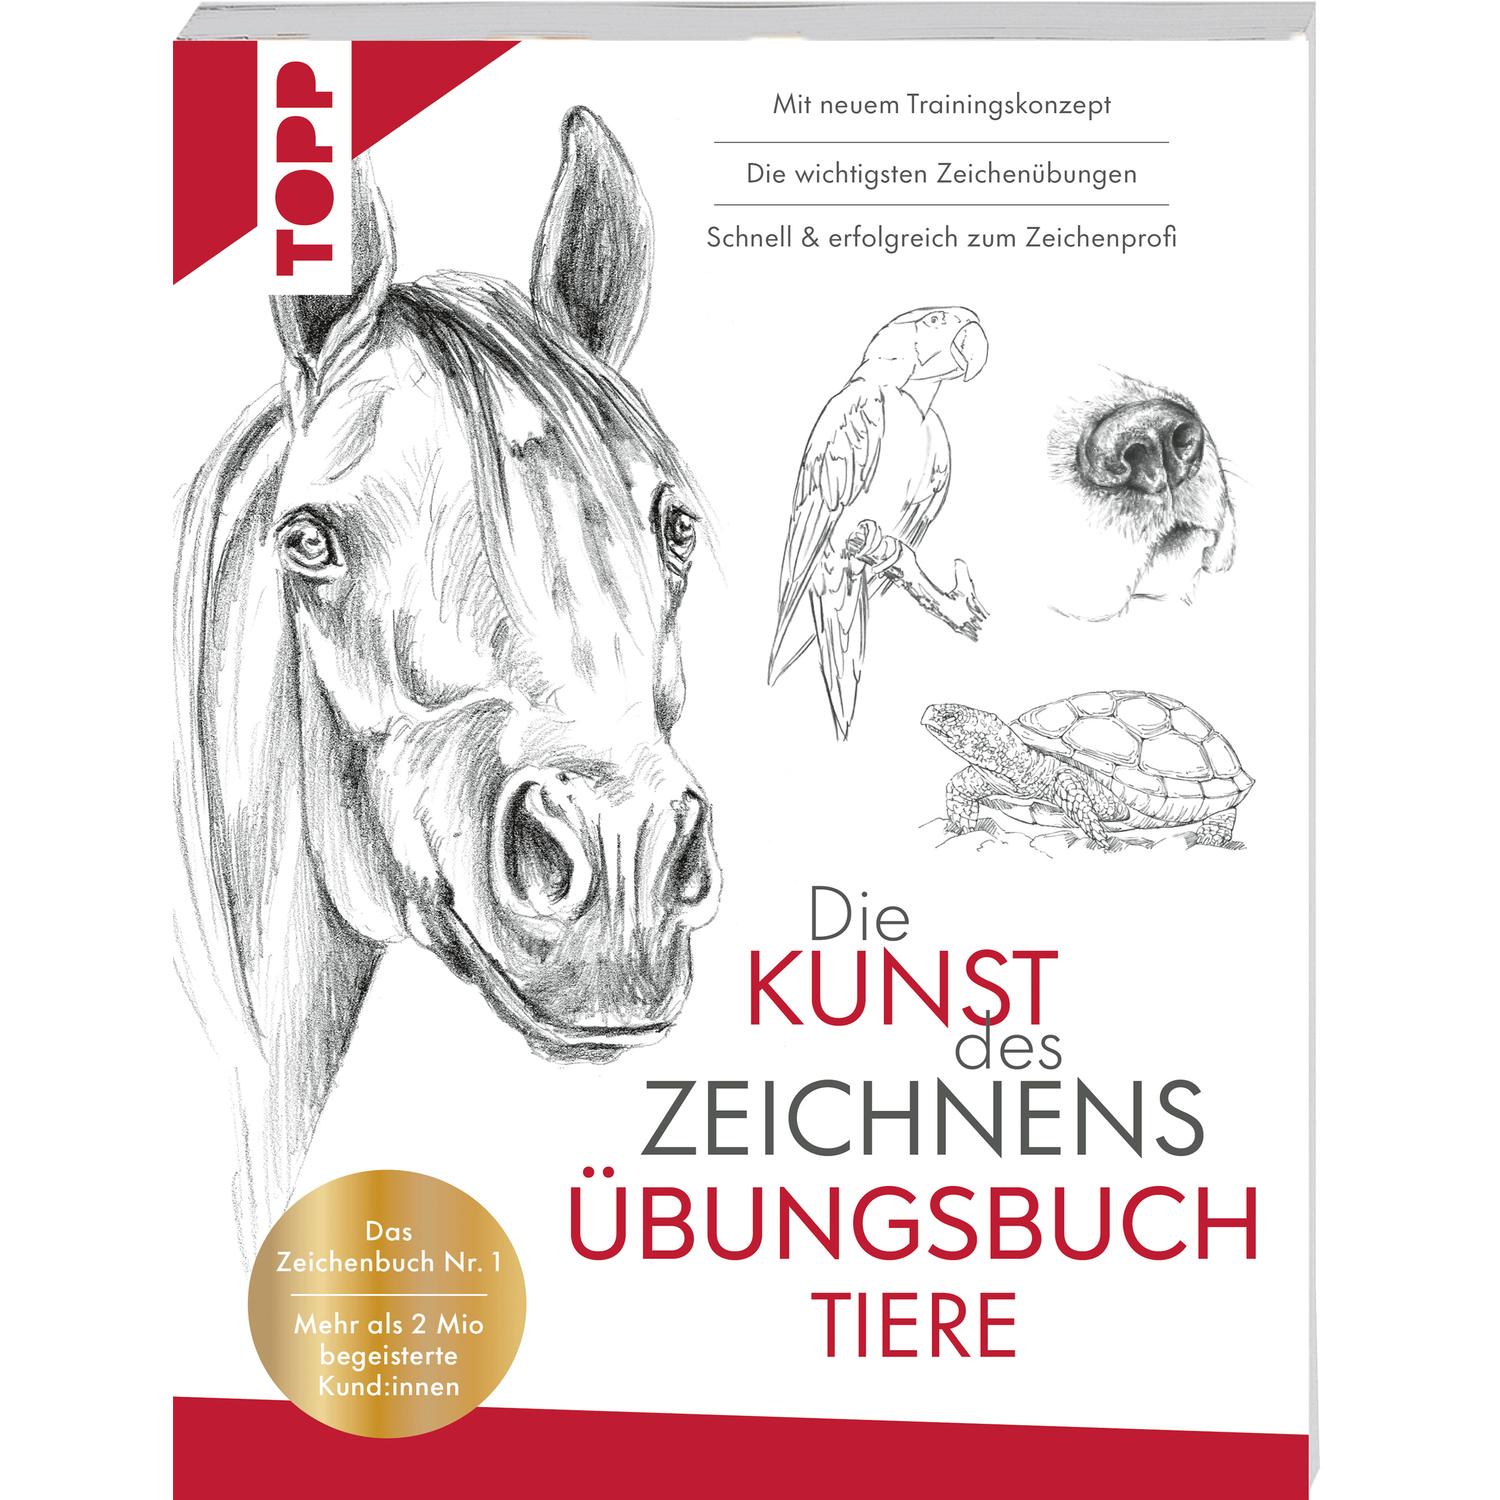
Buch "Die Kunst des Zeichnens Übungsbuch - Tiere""Die Kunst des Zeichnens Übungsbuch - Tiere". Entdecken Sie das überarbeitete Übungsbuch zum Bestseller „Die Kunst des Zeichnens Tiere“ und werden Sie Schritt für Schritt zum Zeichenprofi! Dieses Übungsbuch setzt auf ein durchdachtes Training mit einfachen Fingerübungen, wichtigen Grundlagen sowie zahlreichen Umrissvorlagen und Konstruktionszeichnungen. So lernen Sie, eine Zeichnung vom ersten Strich bis zum detaillierten Kunstwerk sicher zu gestalten. Sie üben unterschiedliche Tiere und Körperproportionen, Fell, Federn sowie verschiedene Posen und in Bewegung zu zeichnen. Schritt für Schritt entwickeln Sie Ihre Zeichenfähigkeiten, entdecken Ihren eigenen Zeichenstil und gewinnen Sicherheit beim Zeichnen von Tieren! In der überarbeiteten Neuauflage erwarten Sie neue Motive, ein optimiertes Layout und noch mehr Platz für eigene Zeichnungen. Buch mit 112 Seiten. Größe: 21 x 28 cm.Das erwartet Sie:NEU: neues Übungskonzept mit viel Raum für eigene ZeichnungenUmrissvorlagen für den direkten Einstieg ins Zeichnenvielfältige Übungsaufgaben mit Anregungen, Materialtipps und HilfestellungenTraining zu Proportionen, Fell, Federn und typischen Posen und BewegungenNEU: optimiertes Layout mit zusätzlichen MotivenNEU: noch mehr Platz für Fingerübungen, Schraffuren und eigene SkizzenVerlag: frechverlag15,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in Webanwendungen implementiert werden, um die Sicherheit der Nutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Der Token sollte bei jeder Anfrage überprüft werden, um sicherzustellen, dass er gültig ist und nicht abgelaufen ist. Zudem sollte die Verwendung von HTTPS zur Verschlüsselung des Datenverkehrs zwischen Client und Server gewährleistet werden. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.