Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Die-Menschenbilder-in-der
Top-Angebote
Produkte zum Begriff Die-Menschenbilder-in-der:
-
Die Wimpernwelle - Wimpernverlängerung - lange Wimpern in der FlascheNIE WIEDER KURZE WIMPERN ! Wimpernverlängerung - damit wächst jede Wimper! Jede Wimper kann länger und länger werden: Mit Hilfe einer Wimpernverlängerung können Sie Ihre Wimpern ganz einfach verlängern. Dazu benötigen Sie nur noch Volumen Mascara17,05 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Kosmos Die drei ??? Nacht in der Tiefe (Klappenbroschur)In der Unterwasserstation OceanLab häufen sich unerklärliche Störungen. Während die drei ??? ermitteln, spitzt sich die Lage zunehmend zu. Ein spannungsgeladener Fall mit einem besonderen Extra: Auf verschlossenen Seiten wird sichtbar, was sonst im Verborgenen bleibt – die Pläne der Gegner. So tauchen Lesende noch tiefer in die Geschichte ein und erleben den Fall aus zwei Perspektiven ... Auf einen BlickTypBuchISBN9783440180778Hersteller-Nr.180778SerieDie drei ???ArtRomanGenreKrimisAlle technischen Daten anzeigen (12 Angaben)Technische DatenTypBuchISBN9783440180778Hersteller-Nr.180778SerieDie drei ???ArtRomanGenreKrimisEinbandKlappenbroschurSpracheDeutschSeitenzahl160 SeitenAutorChristoph DittertVeröffentlichung2026FeatureGeheimbuch mit verschlossenen SeitenTechnische Daten laut Hersteller. Änderungen und Irrtümer vorbehalten.17,90 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Die-Menschenbilder-in-der:
-
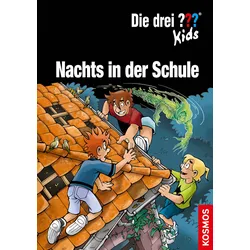
Die drei ??? Kids, Nachts in der SchuleIn dem Kinderbuch „Die drei ??? Kids, Nachts in der Schule“ begleiten junge Leser die drei Detektive Justus, Peter und Bob bei einem neuen, spannenden Fall, der sich direkt in ihrer Schule abspielt. interaktiver Lesespaß durch knifflige Bilderrätsel am Ende jedes Kapitels geschrieben vom Autor Boris Pfeiffer geeignet für Grundschüler und Jugendliche erschienen im Jahr 2021 Die Vorfreude auf die Gruselnacht in der Schule ist groß, doch die Veranstaltung nimmt eine unerwartete Wendung, als sich rätselhafte Ereignisse häufen. Für die drei Freunde und Detektive ist sofort klar, dass sie die Ermittlungen aufnehmen müssen. Dieser Krimi für Kinder verbindet eine fesselnde Geschichte mit interaktivem Ratespaß. Nach jedem Abschnitt können die Leser selbst aktiv werden und den drei ??? Kids dabei helfen, die geheimnisvollen Vorkommnisse aufzuklären und den Fall zu lösen.12,00 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Die Wimpernwelle - Wimpernverlängerung - lange Wimpern in der FlascheNIE WIEDER KURZE WIMPERN ! Wimpernverlängerung - damit wächst jede Wimper! Jede Wimper kann länger und länger werden: Mit Hilfe einer Wimpernverlängerung können Sie Ihre Wimpern ganz einfach verlängern. Dazu benötigen Sie nur noch Volumen Mascara17,05 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Die-Menschenbilder-in-der
-
Kosmos Die drei ??? Nacht in der Tiefe (Klappenbroschur)In der Unterwasserstation OceanLab häufen sich unerklärliche Störungen. Während die drei ??? ermitteln, spitzt sich die Lage zunehmend zu. Ein spannungsgeladener Fall mit einem besonderen Extra: Auf verschlossenen Seiten wird sichtbar, was sonst im Verborgenen bleibt – die Pläne der Gegner. So tauchen Lesende noch tiefer in die Geschichte ein und erleben den Fall aus zwei Perspektiven ... Auf einen BlickTypBuchISBN9783440180778Hersteller-Nr.180778SerieDie drei ???ArtRomanGenreKrimisAlle technischen Daten anzeigen (12 Angaben)Technische DatenTypBuchISBN9783440180778Hersteller-Nr.180778SerieDie drei ???ArtRomanGenreKrimisEinbandKlappenbroschurSpracheDeutschSeitenzahl160 SeitenAutorChristoph DittertVeröffentlichung2026FeatureGeheimbuch mit verschlossenen SeitenTechnische Daten laut Hersteller. Änderungen und Irrtümer vorbehalten.17,90 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
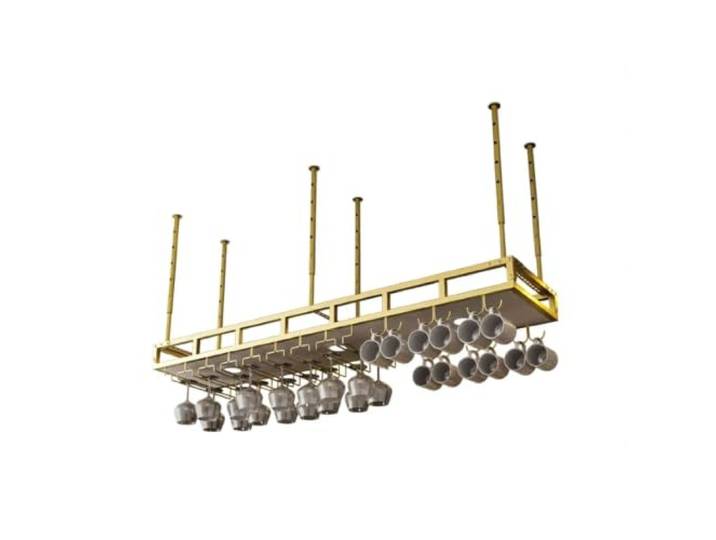
Weinglasregal an der Decke Hängeschrank-Aufbewahrungsregal for Die Hausbar Verstellbares Weinregal an der Decke for die Aufbewahrung in der Hausbar(3XL)Weinglasregal an der Decke Hängeschrank-Aufbewahrungsregal for Die Hausbar Verstellbares Weinregal an der Decke for die Aufbewahrung in der Hausbar(3XL). Dieses Weinglasregal eignet sich perfekt für die Zubereitung hausgemachter Riegel zu Hause oder in der Küche, und Weinliebhaber und Barkeeper werden dieses Weinregal vielleicht bald lieben! Die Teleskop-Aufhängestange unterstützt die Höhenverstellung und ist for unterschiedliche Deckenhöhen geeignet Geeignet for verschiedene Szenarien wie Hausbars, Restaurants, kommerzielle Bars, Cafés usw Kann sowohl for Haushalts- als auch for gewerbliche Zwecke verwendet werden Komplette Aufbewahrung for Weinflaschen und Gläser, wodurch Platz auf der Arbeitsplatte frei wird Farbe:One Color396,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.