Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Dolmetschen-der-Zeichensprache-des
Top-Angebote
Produkte zum Begriff Dolmetschen-der-Zeichensprache-des:
-
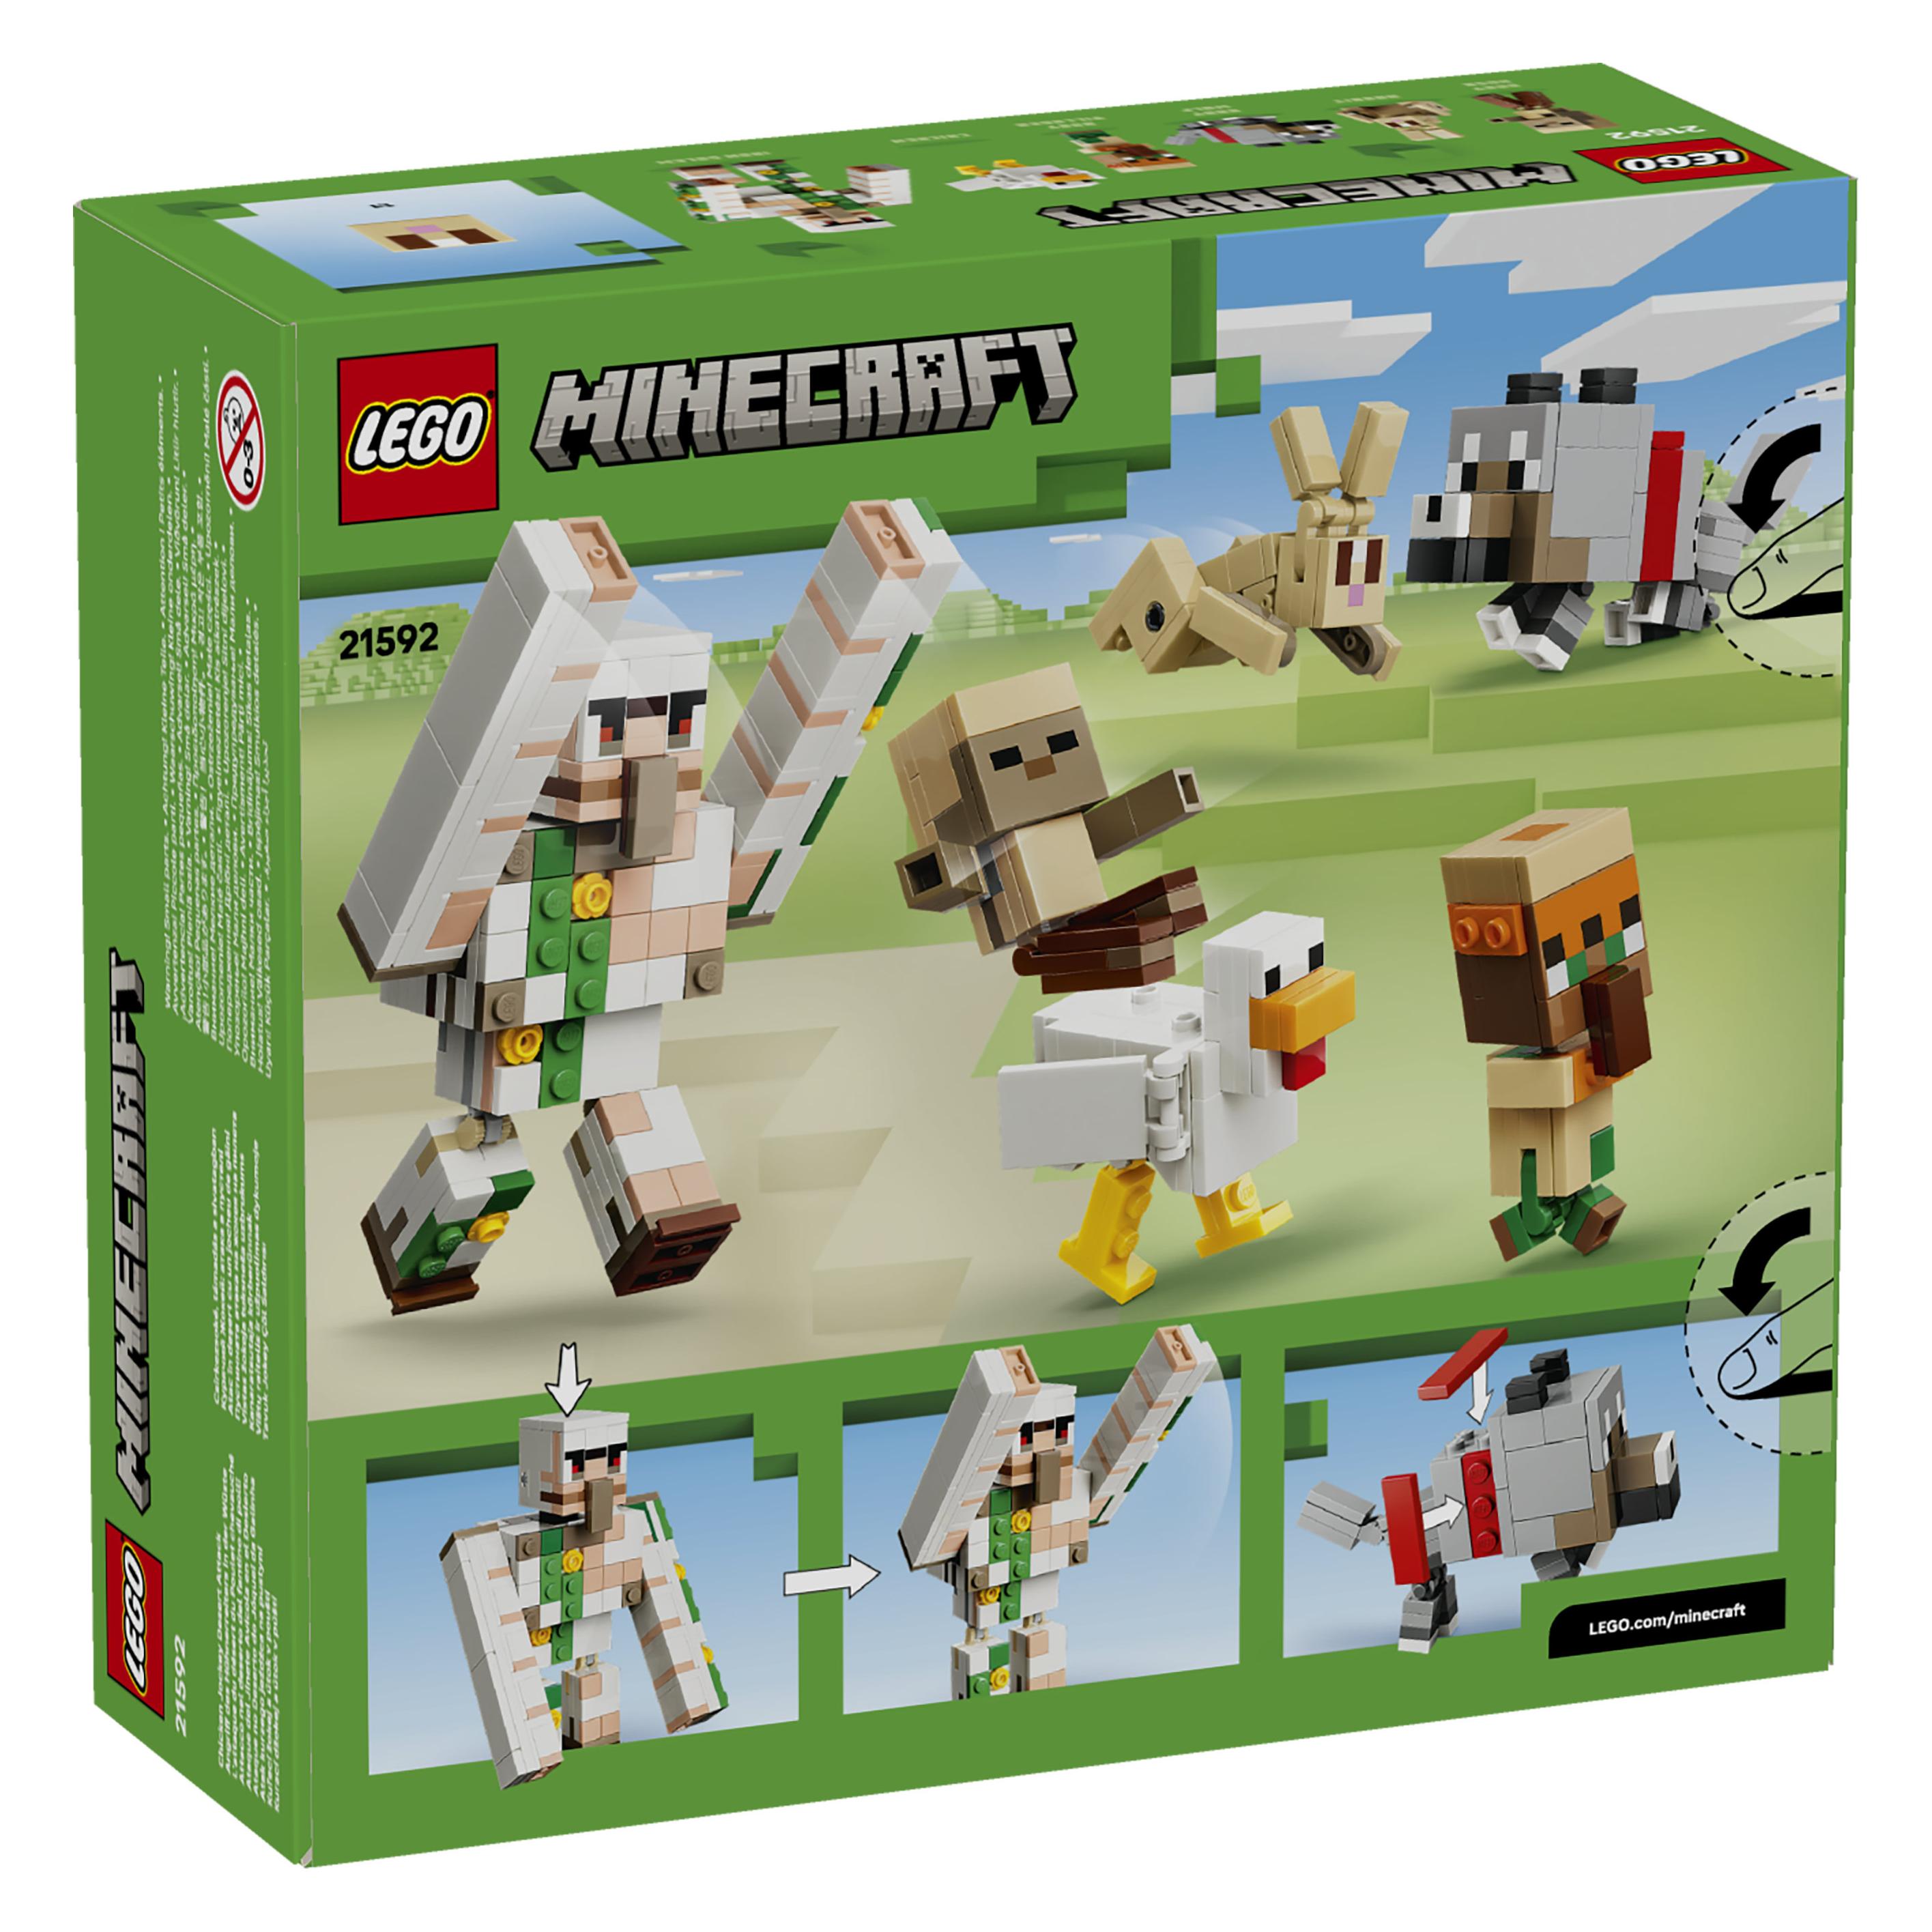
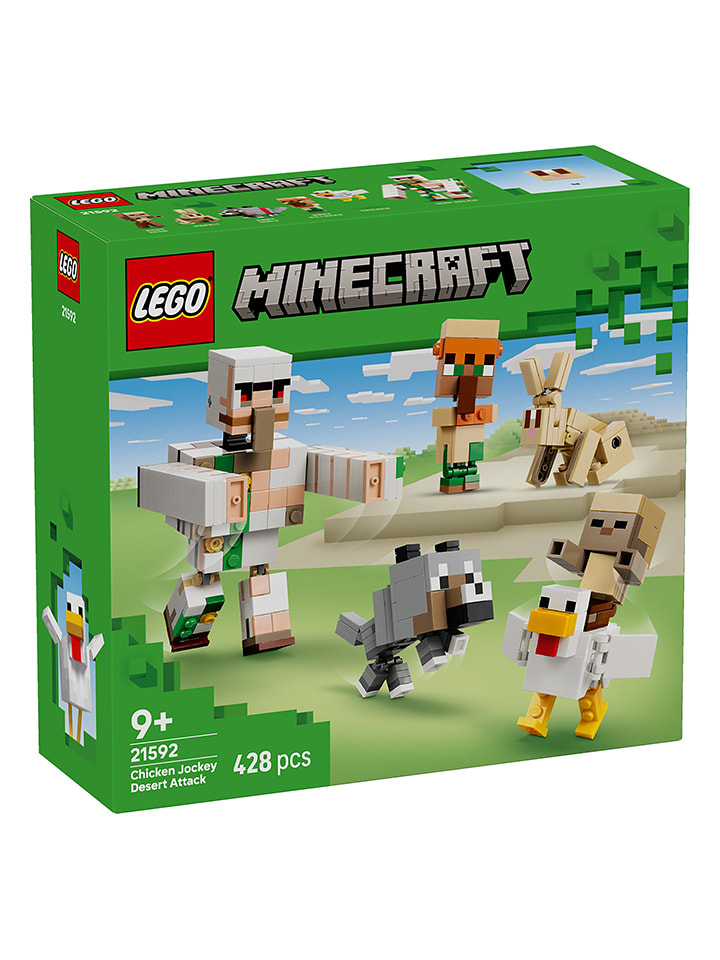
LEGO® NINJAGO®: Angriff des Hühnerreiters in der Wüste - ab 9 Jahren - onesizeLEGO® NINJAGO®: Angriff des Hühnerreiters in der Wüste - ab 9 Jahren von LEGO - Minecraft® Fans können sich auf viele Rollenspiele mit Angriff des Hühnerreiters in der Wüste (21592) freuen. Dieses LEGO® Bauspielzeug ist für Kinder ab 9 Jahren gedacht. Das Set beinhaltet 6 bekannte bewegliche Minecraft-Charaktere: einen Baby-Wüstenzombie, ein Huhn, einen Hasen, einen18,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
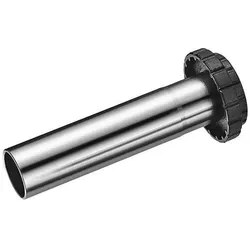
Token, VelowerkzeugDas Thread Fit von Token ist ein robustes Installationswerkzeug, das speziell für die TF37-Serie entwickelt wurde. Es bietet eine präzise und zuverlässige Montage für verschiedene Rahmentypen, darunter BB386/BB392 und PF30. Mit einem Gewicht von 400 g pro Set ist es leicht zu handhaben und ideal für den Einsatz in der Fahrradwerkstatt oder für Heimwerker. Das Werkzeug ist mit einem Führungsmechanismus ausgestattet, der eine einfache und fehlerfreie Installation ermöglicht. Es ist kompatibel mit dem Park Tool BBT-27.3, was die Vielseitigkeit und Funktionalität des Produkts erhöht. Hergestellt in Frankreich, ist das Thread Fit sowohl für erfahrene Mechaniker als auch für Hobbyisten geeignet, die Wert auf Qualität und Präzision legen. - Kompatibel mit verschiedenen Tretlagerprofilen wie Shimano und BB30 - Inklusive Führungsmechanismus für einfache Montage - Robuste Konstruktion für Langlebigkeit und Zuverlässigkeit - Leichtes Design mit nur 400 g pro Set.26,02 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Dolmetschen-der-Zeichensprache-des:
-
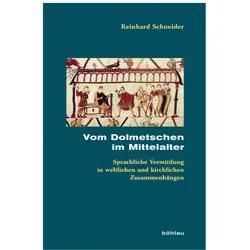
Vom Dolmetschen im Mittelalter, FachbücherAuch im Mittelalter setzten Reisen in fremde Länder Kenntnisse der jeweiligen Sprache oder eine entsprechende Vermittlung voraus. So klar diese Einsichten sind, so unbefriedigend ist die bisherige Forschungslage. In diesem Buch wird nun die Geschichte des Dolmetschens und der Dolmetscher für das gesamte Mittelalter betrachtet. Räumlich konzentriert es sich auf Europa, insbesondere den Bereich der westlichen Kirche und des römisch-deutschen Reiches. Die vielfältigen angesprochenen Themen münden in eine systematische Darstellung, die Einblicke in einen äusserst bedeutenden Aspekt mittelalterlicher verbaler Kommunikation über fremdsprachliche Hürden hinaus gewährt. Hinzu kommen faszinierende Blicke hinter den sprachlichen Vorhang des Lateinischen.45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LEGO Minecraft 21592 Angriff des Hühnerreiters in der WüsteDas LEGO Minecraft Bauset erweckt Chicken Jockey Desert Attack zum Leben - mit 6 beweglichen Charakteren, interaktiven Spielfunktionen und 428 Steinen für fantasievolles Spielen. Stelle Minecraft Action nach, indem du den Baby-Husk auf das Huhn setzt, um einen Chicken Jockey zu machen, ein Halsband anlegst, um den wilden Baby-Wolf zu zähmen, und einen Angriff des Eisengolems mit schwingenden Armen auslöst, indem du auf den Kopf des Modells drückst, das Set enthält außerdem ein Kaninchen, ein Baby-Dorfbewohner und ein LEGO Builder app Erlebnis mit 3D-Zoom und Drehfunktion. Enthält 6 gelenkige, aus Steinen gebaute Figuren: Baby-Husk, Huhn, Kaninchen, Baby-Dorfbewohner, Baby-Wolf und Eisengolem Interaktive Golem-Angriffsaktion, ausgelöst durch Drücken auf den Kopf des Modells Chicken-Jockey-Spiel: Setze den Baby-Husk auf das Huhn Zähme den Baby-Wolf mit einem Halsband Eisengolem ist über 11 cm (4.5 in.) groß Ein spielinspiriertes Bau- und Spielset für kreatives Minecraft Storytelling und zum Ausstellen. Original English product title: Chicken Jockey Desert Attack Geeignet für Kinder ab 9+ Jahren, enthält 428 Steine. Maße: 205 x 191 x 73 MM.21,98 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
LEGO® NINJAGO®: Angriff des Hühnerreiters in der Wüste - ab 9 Jahren - onesizeLEGO® NINJAGO®: Angriff des Hühnerreiters in der Wüste - ab 9 Jahren von LEGO - Minecraft® Fans können sich auf viele Rollenspiele mit Angriff des Hühnerreiters in der Wüste (21592) freuen. Dieses LEGO® Bauspielzeug ist für Kinder ab 9 Jahren gedacht. Das Set beinhaltet 6 bekannte bewegliche Minecraft-Charaktere: einen Baby-Wüstenzombie, ein Huhn, einen Hasen, einen18,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Dolmetschen-der-Zeichensprache-des
-
Token, VelowerkzeugDas Thread Fit von Token ist ein robustes Installationswerkzeug, das speziell für die TF37-Serie entwickelt wurde. Es bietet eine präzise und zuverlässige Montage für verschiedene Rahmentypen, darunter BB386/BB392 und PF30. Mit einem Gewicht von 400 g pro Set ist es leicht zu handhaben und ideal für den Einsatz in der Fahrradwerkstatt oder für Heimwerker. Das Werkzeug ist mit einem Führungsmechanismus ausgestattet, der eine einfache und fehlerfreie Installation ermöglicht. Es ist kompatibel mit dem Park Tool BBT-27.3, was die Vielseitigkeit und Funktionalität des Produkts erhöht. Hergestellt in Frankreich, ist das Thread Fit sowohl für erfahrene Mechaniker als auch für Hobbyisten geeignet, die Wert auf Qualität und Präzision legen. - Kompatibel mit verschiedenen Tretlagerprofilen wie Shimano und BB30 - Inklusive Führungsmechanismus für einfache Montage - Robuste Konstruktion für Langlebigkeit und Zuverlässigkeit - Leichtes Design mit nur 400 g pro Set.26,02 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der Traum des KönigsDer Traum des Königs , Eine Leseprobe finden Sie unter "https://verlag.sandstein.de/reader/98-598_TraumDesKoenigs" Ein einzigartiges 'Feenreich' hatte sich bis zum Zweiten Weltkrieg mit der zwischen 1723 und 1729 zum barocken Gesamtkunstwerk umgewandelten Schatzkammer im Grünen Gewölbe erhalten. 2004 konnte das Neue Grüne Gewölbe und 2006 das Historische Grüne Gewölbe meisterhaft restauriert und rekonstruiert wiedereröffnet werden. Die spätbarocke Sammlung Augusts des Starken, die auch die seiner Ahnen aufnahm, war die größte europäische Schatzkammer des 18. Jahrhunderts. Der Traum des Königs hat als geschichtsträchtige Sammlung am Beginn der europäischen Museumskultur viel zu erzählen. Das Buch gibt einen Überblick über die Schätze des Grünen Gewölbes. Es schildert die Geschichten der Kostbarkeiten und öffnet den Blick für den sinnlichen und historischen Reichtum der Sammlung. , Seitenbegrenzungsleuchten > Lichter & Leuchten , Erscheinungsjahr: 202103, Produktform: Leinen, Beilage: PAP, Redaktion: Syndram, Dirk, Seitenzahl/Blattzahl: 280, Abbildungen: 250 meist farbige Abbildungen, Keyword: Grünes Gewölbe; spätbarocke Sammlung; August der Starke; Neues Grünes Gewölbe; Historisches Grünes Gewölbe; Schatzkammer, Fachschema: Plastik (künstlerisch)~Skulptur~Schmuck~Ausstellungskatalog~Kunstgeschichte, Fachkategorie: Edelmetalle, Edelsteine und Schmuck: Kunst und Design~Ausstellungskataloge, Museumskataloge und Sammlungen~Kunstgeschichte, Warengruppe: HC/Kunstgeschichte, Fachkategorie: Bildhauerei und Plastik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Sandstein Kommunikation, Verlag: Sandstein Kommunikation, Verlag: Sandstein Kommunikation GmbH, Länge: 266, Breite: 217, Höhe: 25, Gewicht: 1419, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Scherer, Bernd: Der Angriff der ZeichenDer Angriff der Zeichen , Klimakrise, Artenschwund, Pandemien und künstliche Intelligenz sind nur die eklatantesten Symptome eines vom Menschen entfachten planetarischen Umbruchs, der all unsere Gewissheiten infrage stellt. Was einst konstante Naturkulisse war, weicht dynamischen, bis tief ins Erdsystem greifenden Prozessen. Was Erfahrungsraum war, verflüchtigt sich in einem Jetzt, das wie ein Palimpsest Vergangenheit und Zukunft gleichermaßen in sich einschließt. Es ist eine Situation, für die wir keine Sprache ausgebildet haben, die sich jedoch, wie Bernd Scherer in dieser entlang entscheidender historischer Momente erzählten Tiefengeschichte des Anthropozäns skizziert, über Hunderte, ja Tausende Jahre entwickelte. Eine Situation, in der bestehende Darstellungsverfahren nicht mehr funktionieren und in der der Mensch als maßgebliche Kraft gezwungen ist, neue Denk- und Wissensbilder zu schaffen, 'die jäh das Vertraute umbeleuchten, wenn nicht gar in Brand stecken'. Will man die anthropozänen Logiken verstehen, will man sich die Zeichen unserer Weltherstellung sinnlich vor Augen führen, gilt es, den Vorgeschichten in ihrer Bedeutung für die heutige Welt nachzuspüren und gemeinsam neue Lebensweisen zu erproben. , Vorderradaufhängung & Teile > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20220217, Produktform: Leinen, Autoren: Scherer, Bernd, Seitenzahl/Blattzahl: 223, Keyword: Anthropozän; HKW; Haus der Kulturen der Welt; Crutzen; Klimawandel; Klimakatastrophe; Technologie; Digitalisierung; Erdöl; Ressourcen; CO2; Fossile Brennstoffe; Dekarbonisierung, Fachschema: Anthropologie~Wissenschaftsphilosophie~Wissenschaftsgeschichte (Naturwissenschaften)~Biologie~Mensch / Biologie~Biowissenschaften~Life Sciences~Erde (Planet) / Geowissenschaft~Geowissenschaft~Umwelt / Politik, Wirtschaft, Planung~Katastrophe~Nachhaltigkeit~Sustainable Development, Fachkategorie: Gesellschaft und Kultur, allgemein~Wissenschaftsphilosophie und -theorie~Geschichte der Naturwissenschaften~Biologie, Biowissenschaften~Geowissenschaften~Umweltpolitik und Umweltrecht~Naturkatastrophen~Nachhaltigkeit, Warengruppe: HC/Naturwissenschaften/Technik allg., Fachkategorie: Anthropologie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: MSB Matthes & Seitz Berlin Verlagsgesellschaft mbH, Länge: 216, Breite: 142, Höhe: 28, Gewicht: 390, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.