Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Done-by-Deer-Kindergeschirr
Top-Angebote
Produkte zum Begriff Done-by-Deer-Kindergeschirr:
-
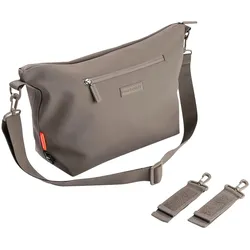
Done by Deer Kinderwagentasche, braunDie Kinderwagentasche von Done by Deer begleitet die Abenteuer mit Deinem Mini als zuverlässiges Accessoire. Kinderwagentasche von Done by Deer inkl. verstellbarem, breitem Schulterriemen und Kinderwagenhaken Reißverschluss-Hauptfach mit 4 Innenfächern, Reißverschluss-Außenfach 44(L) x 14(B) x 25 (H) cm, Fassungsvermögen 10 l aus 18 recycelten PET-Flaschen gefertigt, Außenmaterial mit wasserabweisender Polyurethan-Beschichtung Der Organizer von Done by Deer lässt sich einfach am Schieber des Kinderwagens befestigen oder über der Schulter tragen. In seinem geräumigen, mit vier Innenfächern ausgestatteten Reißverschluss-Hauptfach finden alle wichtigen, Dinge, die Du unterwegs benötigst Platz. Ein Reißverschluss-Außenfach steht Dir für Kleinigkeiten zur Verfügung, die schnell griffbereit sein sollen. Die Kinderwagentasche ist aus 18 recycelten PET-Flaschen gefertigt. Ihre Außenseite ist wasserabweisend beschichtet.40,99 €*Versand: 1,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Was ist der Unterschied zwischen "had done sth" und "had sth done"?
Der Unterschied zwischen "had done sth" und "had sth done" liegt in der Betonung der Handlung. "Had done sth" betont, dass die Person die Handlung selbst ausgeführt hat, während "had sth done" betont, dass die Handlung von jemand anderem durchgeführt wurde. Zum Beispiel: "I had repaired my car" bedeutet, dass ich mein Auto selbst repariert habe, während "I had my car repaired" bedeutet, dass ich mein Auto von jemand anderem reparieren lassen habe. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Done-by-Deer-Kindergeschirr:
-
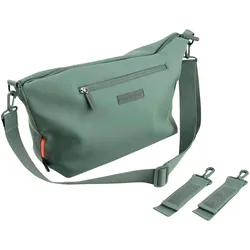
Done by Deer Kinderwagentasche, gruenDie Kinderwagentasche von Done by Deer macht jeden Ausflug und jedes Abenteuer mit. Kinderwagentasche von Done by Deer inkl. verstellbarem, breitem Schulterriemen und Kinderwagenhaken Reißverschluss-Hauptfach mit mehreren Innenfächern, Staufach mit Reißverschluss außen 44(L) x 14(B) x 25 (H) cm wasserabweisendes, robustes Außenmaterial dank PU-Beschichtung recyceltes Polyester aus 18 PET-Flaschen Der Organizer besteht aus einem wasserabweisenden Material und ist robust und stabil verarbeitet. In einem großen Hauptfach mit mehreren Innenfächern finden Proviant und Kinderspielzeug, aber auch Geldbeutel und Co. einen Platz. Dank des Reißverschlusses lassen sich Wertgegenstände sicher verwahren. Außerdem bietet der Organizer ein Außenfach mit Reißverschluss – hier finden Handy und Schlüssel einen einfach erreichbaren Platz. Die Tasche kommt mit einem verstell- und abnehmbarem Gurt mit Clipverschluss für den Einsatz als Bauch- oder Schultertasche und passenden Haken für die Befestigung am Kinderwagen.40,99 €*Versand: 1,99 €Sichere Weiterleitung zum Anbieter
-
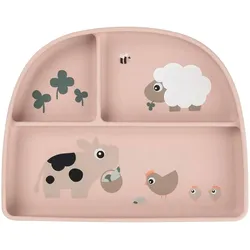
Done by Deer Menüteller, rosaDer Menüteller von Done by Deer erleichtert das Essen-Lernen dank dem rutschfesten Saugboden. Menüteller von Done by Deer 3 getrennte Fächer rutschfester Saugboden, hoher Rand 20(L) x 16(B) x 3(H) cm geeignet für Mikrowelle, Ofen und Tiefkühler spülmaschinengeeignet aus Kunststoff Kinder finden es lustig, wenn beim Essen nach und nach das süße Tiermotiv im Teller erkennbar wird – das kann zum Weiteressen motivieren. Dank dem rutschfesten Saugboden purzelt der Teller nicht so leicht vom Tisch. Der Rand ist extra hoch gestaltet: Das erleichtert Deinem Kind das Essenlernen und es fällt weniger daneben. Der Teller kann in Mikrowelle oder Ofen erwärmt, im Tiefkühler gekühlt und in der Spülmaschine gereinigt werden.26,95 €*Versand: 1,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Done-by-Deer-Kindergeschirr
-
Done by Deer Kinderwagentasche, braunDie Kinderwagentasche von Done by Deer begleitet die Abenteuer mit Deinem Mini als zuverlässiges Accessoire. Kinderwagentasche von Done by Deer inkl. verstellbarem, breitem Schulterriemen und Kinderwagenhaken Reißverschluss-Hauptfach mit 4 Innenfächern, Reißverschluss-Außenfach 44(L) x 14(B) x 25 (H) cm, Fassungsvermögen 10 l aus 18 recycelten PET-Flaschen gefertigt, Außenmaterial mit wasserabweisender Polyurethan-Beschichtung Der Organizer von Done by Deer lässt sich einfach am Schieber des Kinderwagens befestigen oder über der Schulter tragen. In seinem geräumigen, mit vier Innenfächern ausgestatteten Reißverschluss-Hauptfach finden alle wichtigen, Dinge, die Du unterwegs benötigst Platz. Ein Reißverschluss-Außenfach steht Dir für Kleinigkeiten zur Verfügung, die schnell griffbereit sein sollen. Die Kinderwagentasche ist aus 18 recycelten PET-Flaschen gefertigt. Ihre Außenseite ist wasserabweisend beschichtet.40,99 €*Versand: 1,99 €Sichere Weiterleitung zum Anbieter
-
Maurer, Ludwig: Well DoneWell Done , Ein persönlicher Einblick in die sieben Leben des Kochs und Bio-Landwirts , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Erscheinungsjahr: 20210903, Produktform: Kartoniert, Autoren: Maurer, Ludwig~Binder, Diana, Seitenzahl/Blattzahl: 208, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / General, Keyword: Autobiografie; Bayerischer Wald; Beef; Biografie; Biographie; Buch Lucki Maurer; Buch Ludwig Maurer; Catering; Erinnerungen; Fleisch; Fleischpabst; Fleischpapst; Gastronom; Heavy Metal Musik; KOBE Rind; Kitchen impossible; Koch-Show; Lebenslinien; Nose to tail; Rind Complete; Rinderzucht; Roland Trettl; Schergengrub; Stefan Marquardt; Stoi; TV-Koch; The Taste; Tim Mälzer; Wagyu Rinder; persönlich, Fachschema: Kochen / Prominente kochen, TV-Küche, Fachkategorie: Autobiografien: allgemein~TV-, Starkoch-Kochbücher~Biografien: Wirtschaft und Industrie, Warengruppe: HC/Politikwissenschaft/Soziologie/Allgemeines, Fachkategorie: Autobiografien: Kunst und Unterhaltung, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: ZS Verlag, Verlag: ZS Verlag, Verlag: Edel Verlagsgruppe GmbH, Länge: 209, Breite: 143, Höhe: 18, Gewicht: 476, Produktform: Klappenbroschur, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 278573322,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Flyvbjerg, Bent: How Big Things Get DoneHow Big Things Get Done , Wie Projekte gelingen: von der Küchenrenovierung bis zur Marsmission | 'Wichtig, aktuell, lehrreich und unterhaltsam.' Daniel Kahneman | DEUTSCHE AUSGABE , Scheibenreparatur > Scheibentausch & -reparaturen , Auflage: 2. Auflage, Erscheinungsjahr: 20241104, Produktform: Kartoniert, Autoren: Flyvbjerg, Bent, Übersetzung: Wagner-Wolff, Anke~Fichtl, Gisela, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 336, Keyword: Apple iPod; Architektur; Bau und Stadtplanung; Bau- & Stadtplanungspolitik; Bauprojekte; Bautechnik; Bent Flyvbjerg; Berliner Flughafen; Budgetplanung; Business; Business-Erfolgstipps; Bücher wie Kahneman; Daniel Kahnemann; David Allen; Design Thinking Playbook; Design Thinking Toolbook; Effektivität; Effizienz; Entscheidungsfindung; Erfolgreiches Projektmanagement; Firmengründung; Fröbe Bausünde; Großprojekte; Holzbau Buch; Lampugnani Wegwerfarchitektur; Marina Abramovic; Megaprojekte; Nassim Nicholas Taleb; OKR; Planungsfehler; Projekte managen; Projektmanagement; Projektmanagement-Bücher; Projektplanung; Roloff Matek; Unternehmensgründung; Verhaltensökonomie; Wohnkomplex Maak, Fachschema: Dänemark~Dänemark / Geschichte, Politik, Recht, Wirtschaft~Wirtschaftspolitik~Management / Projektmanagement~Projektmanagement - Projektmarketing, Fachkategorie: Wirtschaftspolitik, politische Ökonomie, Region: Deutschland~Dänemark~Vereinigte Staaten von Amerika, USA, Zeitraum: erste Hälfte 21. Jahrhundert (2000 bis 2050 n. Chr.), Warengruppe: HC/Wirtschaft/Allgemeines, Lexika, Geschichte, Fachkategorie: Projektmanagement, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Droemer Taschenbuch, Verlag: Droemer Taschenbuch, Verlag: Droemer Taschenbuch, Produktverfügbarkeit: 02, Länge: 210, Breite: 135, Höhe: 24, Gewicht: 359, Produktform: Klappenbroschur, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist der Unterschied zwischen "had done sth" und "had sth done"?
Der Unterschied zwischen "had done sth" und "had sth done" liegt in der Betonung der Handlung. "Had done sth" betont, dass die Person die Handlung selbst ausgeführt hat, während "had sth done" betont, dass die Handlung von jemand anderem durchgeführt wurde. Zum Beispiel: "I had repaired my car" bedeutet, dass ich mein Auto selbst repariert habe, während "I had my car repaired" bedeutet, dass ich mein Auto von jemand anderem reparieren lassen habe. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.