Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Dorf
Top-Angebote
Produkte zum Begriff Dorf:
-
LEGO Angriff des Magiers auf das Dorf (21596, LEGO Minecraft)Das LEGO Set "21596 Angriff des Magiers auf das Dorf" bietet ein spannendes und kreatives Bauerlebnis für Kinder ab 9 Jahren. Mit insgesamt 607 Einzelteilen ermöglicht dieses Set den Bau einer detailreichen Szenerie, die von einem magischen Überfall inspiriert ist. Die Abmessungen des Sets betragen 19,9 cm in der Breite, 29,7 cm in der Länge und 45 cm in der Höhe, was es zu einem beeindruckenden Element für jede LEGO Sammlung macht. Hergestellt in Tschechien, wiegt das Set 1012 Gramm und enthält zahlreiche Bauelemente, die die Fantasie anregen und die Kreativität fördern. Es ist wichtig zu beachten, dass das Set aufgrund kleiner Teile nicht für Kinder unter 3 Jahren geeignet ist, um Erstickungsgefahren zu vermeiden. Dieses Set ist ideal für alle, die sich für Abenteuer und Magie begeistern und ihre eigenen Geschichten im LEGO Universum kreieren möchten.70,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LEGO Minecraft 21596 Angriff des Magiers auf das DorfLEGO-Bausatz - für Kinder, geeignet ab 9 Jahren, Serie: LEGO Minecraft, Einführungsjahr: 2026 - Neuheiten, 607 Teile im Paket LEGO MinecraftAngriff des Magiers auf das DorfMinecraft Dorf mit 11 Figuren und endloser ActionDas LEGO Minecraft Set 21596 ermöglicht es Minecraft-Fans und Kindern ab 9 Jahren, ein endloses, fanta69,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Dorf:
-
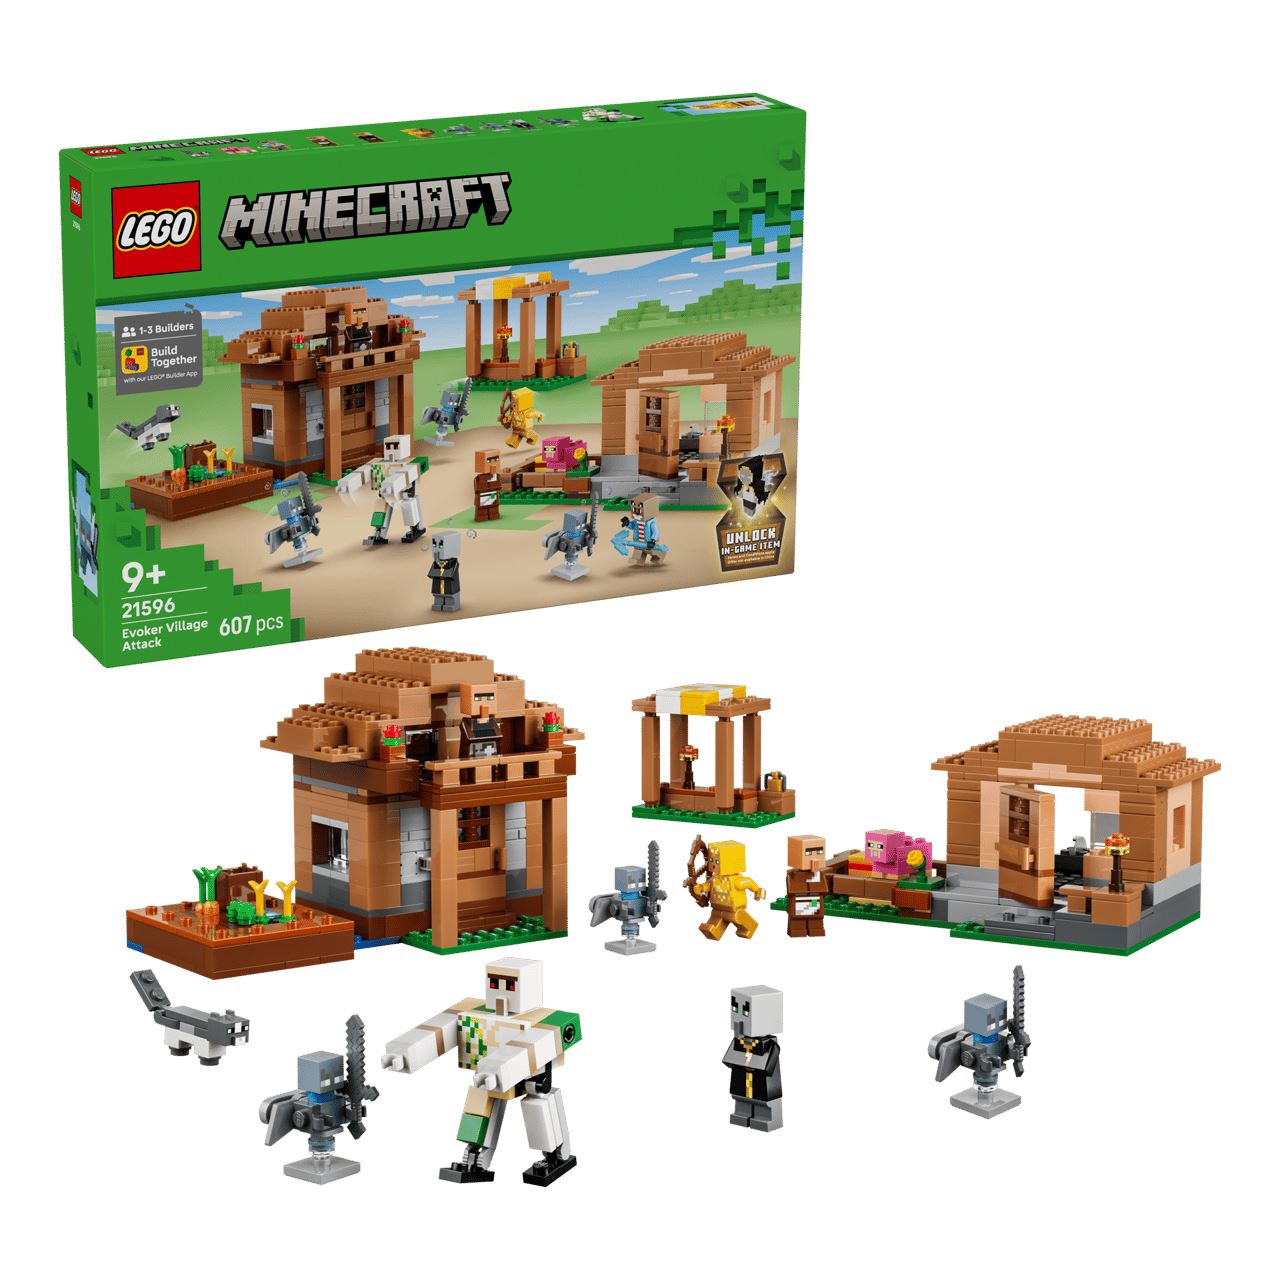
LEGO Minecraft 21596 Angriff des Magiers auf das DorfDas LEGO Minecraft Bauset erweckt The Evoker Village Attack zum Leben - mit 11 Figuren, 3 Schauplätzen und reichlich Zubehör für fantasievolles Spielen und Ausstellen. Erfinde Geschichten mit einem Maurer-Dorfbewohner, Bibliothekar-Dorfbewohner, Evoker, Eisengolem, Raccoon Adventurer, Undying Protector, 3 Vexen, einem Schaf und einer Katze und baue dann das Dorf mit einem Maurerhaus, einer Bibliothek, einem Tiergehege und einem Treffpunkt mit Glocke aus. Enthält 11 LEGO Minecraft Figuren für Rollenspiel und Action 3 Haupt-Bauorte: Maurerhaus, Bibliothek und Treffpunkt Bibliothek mit Bett, Lesepult und Bücherregalen Maurerhaus enthält einen Steinschneider und einen Tonblock Garten mit Karotten, Rote Bete und Weizen QR-Code-Bonus schaltet einen Evoker-Kapuzenumhang und Vex-Flügel mit Federschmuck in Minecraft frei Unterstützt den Build Together-Modus in der LEGO Builder app Eine detailreiche Dorfszene, die zugleich als coole Schlafzimmer-Deko dient und zu endlosen Minecraft Abenteuern inspiriert. Original English product title: Evoker Village Attack Geeignet für Kinder ab 9+ Jahren, enthält 607 Steine. Maße: 432mm x 282mm x 61mm.71,24 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Penny, Louise: Unruhe im DorfUnruhe im Dorf , Der Alltag kehrt zurück nach Three Pines. Das idyllische Dorf in den kanadischen Wäldern hat die Pandemie weitgehend unbeschadet überstanden. Olivier und Gabri dürfen das Bistro wieder öffnen, und Myrna schließt die Tür zum Buchladen auf. Spuren haben die vergangenen Monate trotzdem hinterlassen: Einer Professorin aus British Columbia ist es gelungen, mit ihren Theorien die Öffentlichkeit zu spalten. Chief Inspector Armand Gamache von der Sûreté du Québec beobachtet die aufgeheizte Stimmung mit Sorge. Als Professor Abigail Robinson einen Vortrag an der nahe gelegenen Université de l'Estrie halten will, soll ausgerechnet er für die Sicherheit vor Ort sorgen. Am liebsten würde er die Veranstaltung absagen lassen, doch entgegen seinen Bedenken findet sie statt. Mit fatalen Folgen. Unterdessen weilt hoher Besuch in Three Pines: die sudanesische Anwärterin auf den Friedensnobelpreis, Haniya Daoud. Doch so haben sich die Dorfbewohner eine Freiheitskämpferin nicht vorgestellt: Die 'Heldin des Sudans' benimmt sich unwirsch und bissiger noch als Three Pines' schrullige Dichterin Ruth Zardo. Dann wird im Wald hinter der Auberge mitten in der Nacht Professor Robinsons Assistentin erschlagen - und etliche der Dorfbewohner könnten es gewesen sein. , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230921, Produktform: Kartoniert, Titel der Reihe: Ein Fall für Gamache#17#, Autoren: Penny, Louise, Übersetzung: Petroll, Nora, Seitenzahl/Blattzahl: 568, Keyword: Three Pines; Kanada; Québec; Quebec; Bestseller; Ahorn; Corona; Pandemie; Verschwörungstheorie, Fachschema: Kanadische Belletristik / Kriminalroman, Fachkategorie: Thriller / Spannung, Thema: Entspannen, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Kriminalromane und Mystery, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kampa Verlag, Verlag: Kampa Verlag, Verlag: Kampa Verlag AG, verfügbar ab: 20230921, Länge: 205, Breite: 124, Höhe: 45, Gewicht: 562, Produktform: Klappenbroschur, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783311704379, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 4000, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,21,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LEGO Angriff des Magiers auf das Dorf (21596, LEGO Minecraft)Das LEGO Set "21596 Angriff des Magiers auf das Dorf" bietet ein spannendes und kreatives Bauerlebnis für Kinder ab 9 Jahren. Mit insgesamt 607 Einzelteilen ermöglicht dieses Set den Bau einer detailreichen Szenerie, die von einem magischen Überfall inspiriert ist. Die Abmessungen des Sets betragen 19,9 cm in der Breite, 29,7 cm in der Länge und 45 cm in der Höhe, was es zu einem beeindruckenden Element für jede LEGO Sammlung macht. Hergestellt in Tschechien, wiegt das Set 1012 Gramm und enthält zahlreiche Bauelemente, die die Fantasie anregen und die Kreativität fördern. Es ist wichtig zu beachten, dass das Set aufgrund kleiner Teile nicht für Kinder unter 3 Jahren geeignet ist, um Erstickungsgefahren zu vermeiden. Dieses Set ist ideal für alle, die sich für Abenteuer und Magie begeistern und ihre eigenen Geschichten im LEGO Universum kreieren möchten.70,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Dorf
-
LEGO Minecraft 21596 Angriff des Magiers auf das DorfLEGO-Bausatz - für Kinder, geeignet ab 9 Jahren, Serie: LEGO Minecraft, Einführungsjahr: 2026 - Neuheiten, 607 Teile im Paket LEGO MinecraftAngriff des Magiers auf das DorfMinecraft Dorf mit 11 Figuren und endloser ActionDas LEGO Minecraft Set 21596 ermöglicht es Minecraft-Fans und Kindern ab 9 Jahren, ein endloses, fanta69,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.