Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
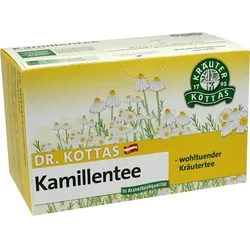
Ähnliche Suchbegriffe für Dr-kottas-Kamillentee-Filterbeutel
Top-Angebote
Produkte zum Begriff Dr-kottas-Kamillentee-Filterbeutel:
-
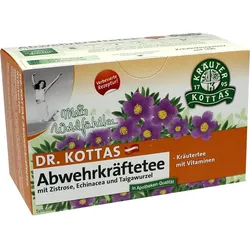
Dr. Kottas Abwehrkräftetee Filterbeutel 20 STProdukteigenschaften: Bezeichnung: Kräutertee zur Stärkung der Abwehrkräfte mit wertvollen Vitaminen Verwendung/Anwendung/Verzehrempfehlung: Pro Tasse (125 ml) 1 Filterbeutel mit kochendem Wasser übergießen, 10 Minuten zugedeckt ziehen lassen. Danach Filterbeutel gut ausdrücken und den Tee lauwarm, schluckweise trinken. Nährwertdeklaration: keine Zutaten: 28% Zistrosenblatt, Melissenblätter, 10% Purpur-Sonnenhutkraut, 10% Taigawurzel, Rosmarinblätter, Pfefferminzblätter, Ascorbinsäure, Niacin, Pantothensäure, Riboflavin B2, Vitamin B6, Thiamin, Biotin, Vitamin B12 in Apothekenqualität. Allergene: keine Nettofüllmenge: 20 Doppelkammerfilterbeutel zu 1,5 g = 30 g Aufbewahrungsbedingungen: Trocken lagern. Ursprungsland des Lebensmittels: Deutschland Anschrift des Herstellers: Hecht Pharma GmbH 27432 Bremervörde Weitere Hinweise: Gebrauchsfertig dosiert, inhaltsstoff- und aromageschützt. Quelle: www.kottas.at Stand: 06/20195,31 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
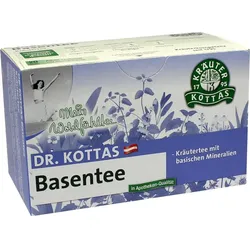
Dr. Kottas Basentee Filterbeutel 20 STProdukteigenschaften: Bezeichnung: Kräutertee gut für den Säure-Basen-Haushalt Verwendung/Anwendung/Verzehrempfehlung: Pro Tasse (125 ml) 1 Filterbeutel mit kochendem Wasser übergießen, 10 Minuten zugedeckt ziehen lassen. Danach Filterbeutel gut ausdrücken und den Tee lauwarm, schluckweise trinken. Nährwertdeklaration: keine Zutaten: Lemongras, Holunderblüten, Zitronenverbene, Eibischwurzel, Süßholzwurzel, 4% basische Mineralienmischung in Apothekenqualität. Allergene: keine Nettofüllmenge: 20 Doppelkammerfilterbeutel zu 1,5 g = 30 g Aufbewahrungsbedingungen: Trocken lagern. Ursprungsland des Lebensmittels: Deutschland Anschrift des Herstellers: Hecht Pharma GmbH 27432 Bremervörde Weitere Hinweise: Gebrauchsfertig dosiert, inhaltsstoff- und aromageschützt. Basentee kann durch die Mineralienmischung leicht trüb aussehen. Quelle: www.kottas.at Stand: 06/20195,31 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Dr-kottas-Kamillentee-Filterbeutel:
-
Dr. Kottas Kamillentee Filterbeutel 20 STProdukteigenschaften: Bezeichnung: Lebensmitteltee Verwendung/Anwendung/Verzehrempfehlung: Pro Tasse (125 ml) 1 Filterbeutel mit kochendem Wasser übergießen, 10 Minuten zugedeckt ziehen lassen. Danach Filterbeutel ausdrücken und den Tee lauwarm, schluckweise trinken. Der Tee kann nach Geschmack gesüßt werden. Nährwertdeklaration: k.A. Zutaten: Kamillenblüten (Matricariae flos). Allergene: k.A. Nettofüllmenge: 20 Filterbeutel á 1,0 g = 20 g Aufbewahrungsbedingungen: k.A. Ursprungsland des Lebensmittels: Österreich Anschrift des Herstellers: KOTTAS PHARMA GmbH Eitnergasse 8 1230 Wien Österreich Weitere Hinweise: DR. KOTTAS Kamillenblütentee ist ein traditionelles pflanzliches Arzneimittel zur Anwendung bei Krämpfen und entzündlichen Erkrankungen im Magen-Darm-Bereich, bei leichten Entzündungen der Mund- und Rachenschleimhaut, bei leichten Reizungen der oberen Luftwege, zur Unterstützung der Heilung kleinflächiger oberflächlicher Hautentzündungen und als unterstützende Maßnahme bei Erkrankungen im Anal- (Analfissuren, Hämorrhoiden) und Genitalbereich. Dieses Arzneimittel ist ein traditionelles pflanzliches Arzneimittel, das ausschließlich auf Grund langjähriger Verwendung für die genannten Anwendungsgebiete registriert ist. Über Wirkung und mögliche unerwünschte Wirkungen informieren Gebrauchsinformation, Arzt oder Apotheker. Der Arzneitee ist in 20 Doppelkammerfilterbeuteln zu 1,0 g abgepackt, gebrauchsfertig dosiert, inhaltsstoff- und aromageschützt. Die angegebene empfohlene tägliche Verzehrsmenge darf nicht überschritten werden. Nahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und gesunde Lebensweise. Für kleine Kinder unzugänglich aufbewahren. Quelle: kottas.at Stand: 08/20244,52 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Dr-kottas-Kamillentee-Filterbeutel
-
Dr. Kottas Abwehrkräftetee Filterbeutel 20 STProdukteigenschaften: Bezeichnung: Kräutertee zur Stärkung der Abwehrkräfte mit wertvollen Vitaminen Verwendung/Anwendung/Verzehrempfehlung: Pro Tasse (125 ml) 1 Filterbeutel mit kochendem Wasser übergießen, 10 Minuten zugedeckt ziehen lassen. Danach Filterbeutel gut ausdrücken und den Tee lauwarm, schluckweise trinken. Nährwertdeklaration: keine Zutaten: 28% Zistrosenblatt, Melissenblätter, 10% Purpur-Sonnenhutkraut, 10% Taigawurzel, Rosmarinblätter, Pfefferminzblätter, Ascorbinsäure, Niacin, Pantothensäure, Riboflavin B2, Vitamin B6, Thiamin, Biotin, Vitamin B12 in Apothekenqualität. Allergene: keine Nettofüllmenge: 20 Doppelkammerfilterbeutel zu 1,5 g = 30 g Aufbewahrungsbedingungen: Trocken lagern. Ursprungsland des Lebensmittels: Deutschland Anschrift des Herstellers: Hecht Pharma GmbH 27432 Bremervörde Weitere Hinweise: Gebrauchsfertig dosiert, inhaltsstoff- und aromageschützt. Quelle: www.kottas.at Stand: 06/20195,31 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Dr. Kottas Basentee Filterbeutel 20 STProdukteigenschaften: Bezeichnung: Kräutertee gut für den Säure-Basen-Haushalt Verwendung/Anwendung/Verzehrempfehlung: Pro Tasse (125 ml) 1 Filterbeutel mit kochendem Wasser übergießen, 10 Minuten zugedeckt ziehen lassen. Danach Filterbeutel gut ausdrücken und den Tee lauwarm, schluckweise trinken. Nährwertdeklaration: keine Zutaten: Lemongras, Holunderblüten, Zitronenverbene, Eibischwurzel, Süßholzwurzel, 4% basische Mineralienmischung in Apothekenqualität. Allergene: keine Nettofüllmenge: 20 Doppelkammerfilterbeutel zu 1,5 g = 30 g Aufbewahrungsbedingungen: Trocken lagern. Ursprungsland des Lebensmittels: Deutschland Anschrift des Herstellers: Hecht Pharma GmbH 27432 Bremervörde Weitere Hinweise: Gebrauchsfertig dosiert, inhaltsstoff- und aromageschützt. Basentee kann durch die Mineralienmischung leicht trüb aussehen. Quelle: www.kottas.at Stand: 06/20195,31 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
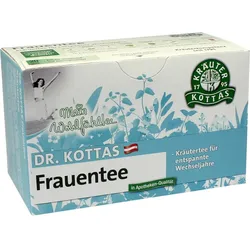
Dr. Kottas Frauentee Filterbeutel 20 STProdukteigenschaften: Bezeichnung: Lebensmitteltee Verwendung/Anwendung/Verzehrempfehlung: Pro Tasse (125 ml) 1 Filterbeutel mit kochendem Wasser übergießen, 10 Minuten zugedeckt ziehen lassen. Danach Filterbeutel gut ausdrücken und den Tee lauwarm, schluckweise trinken. Der Tee kann nach Geschmack gesüßt werden. Mehrmals täglich eine Tasse trinken. Der Tee sollte über einen längeren Zeitraum getrunken werden. Nährwertdeklaration: k.A. Zutaten: Melissenblätter (Melissae folium), Johannisbeerblätter (Ribis nigri folium), Passionsblumenkraut (Passiflorae herba), Frauenmantelkraut (Alchemillae herba), Baldrianwurzel (Valerianae radix), Salbeiblätter (Salviae folium), Schafgarbenkraut (Millefolii herba), Rotkleeblüten (Trifolii rubri flos). Allergene: k.A. Nettofüllmenge: 20 Filterbeutel á 1,3 g = 26 g Aufbewahrungsbedingungen: k.A. Ursprungsland des Lebensmittels: Österreich Anschrift des Herstellers: KOTTAS PHARMA GmbH Eitnergasse 8 1230 Wien Österreich Weitere Hinweise: Für entspannte Wechseljahre. Für Ruhe und Gelassenheit sorgen Melisse, Passionsblume und Baldrian. Die klassischen Frauenkräuter Schafgarbe, Frauenmantel und Rotklee bringen dich ins Gleichgewicht und um die besonders "heißen Zeiten" kümmert sich der Salbei. Der Rotklee enthält Isoflavone, Gerbstoffe und ätherische Öle und hilft mit seinem pflanzlichen östrogenartigen Effekt in der Menopause. Die im Salbei enthaltenen Inhaltsstoffe wie ätherisches Öl, Flavonoide und Bitterstoffe helfen eine übermäßige Schweißsekretion zu normalisieren. Die Kräutermischung ist in 20 Doppelkammerfilterbeuteln zu 1,3 g abgepackt, gebrauchsfertig dosiert, inhaltsstoff- und aromageschützt. Die angegebene empfohlene tägliche Verzehrsmenge darf nicht überschritten werden. Nahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und gesunde Lebensweise. Für kleine Kinder unzugänglich aufbewahren. Quelle: kottas.at Stand: 08/20245,31 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.