Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Dragino-LA66-LoRaWAN-USB
Top-Angebote
Produkte zum Begriff Dragino-LA66-LoRaWAN-USB:
-
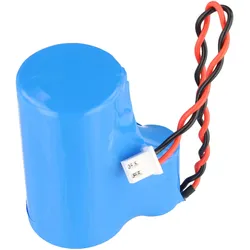
Batterie kompatibel für Dragino V2, Dragino V3, Dragino ES-261520/W 3,6 Volt Batterie 8500mAh, mit JST XH2.54 ConnectorDragino Ersatzbatterie ES-261520 3.6V 8500mAh Batterie kompatibel für den Dragino V2, Dragino V3 und Dragino ES-261520/W Batteriepack– 3,6 Volt, 8500mAh mit JST XH2.54 Connector ✅ passend für Dragino V2 und Dragino V3 Sensor✅ passend für EVE Lithium Batterie ES-261520/W für Dragino Sensoren✅ kompatible Ersatzbatterie - ES-261520/W - 3,6 Volt 8500mAh Lithium - für Dragino Sensoren Kompatibel für DRAGINO Zubehör LoRa/NBIoT Ersatzbatterie für DRAGINO Sensoren Leistungsstarke und zuverlässige Ersatzbatterie für ausgewählte Dragino-Geräte. Diese hochwertige 3,6-Volt-Lithiumbatterie mit einer Kapazität von 8500mAh sorgt für eine langfristige und stabile Energieversorgung Ihrer IoT- und LoRaWAN-Anwendungen. Die Batterie ist passend für Dragino V2, Dragino V3 sowie für den Batterietyp ES-261520/W. Dank des vormontierten JST XH2.54 Steckverbinders ist eine einfache und sichere Installation gewährleistet. Produkteigenschaften: Ersatz für ES-261520/W Batterie Spannung: 3,6 Volt Kapazität: 8500mAh Batterietyp: Lithium Li-SOCI2 Anschluss: JST XH2.54 Connector Hohe Energiedichte und lange Lebensdauer Ideal für IoT-, Sensor- und LoRaWAN-Anwendungen Technische Daten: Spannung: 3,6 V Kapazität: 8500mAh Anschluss Stecker: JST XH2.54 Bauform: ES-261520/W kompatibel Wiederaufladbar: Nein, Einweg Lithium Batterie Diese kompatible Nachbau Batterie bietet eine zuverlässige Stromversorgung für Ihre Dragino-Geräte und eignet sich hervorragend als Ersatz-, Zweit- oder Austauschbatterie für den langfristigen Einsatz in professionellen und industriellen Anwendungen. Auch kompatibel für die Ersatzbatterie für LoRaWAN Bodenfechte-Sensorknoten, Ersatzbatterie für LoRaWAN Bodenfechte-Sensorknoten 8500mA Li/SOCl2-Batterie für den LangzeiteinsatzJST XH2.54 Connector für Dragino in 3,6V. Kompatible Ersatzbatterie - ES-261520/W - 3,6 Volt 8500mAh Lithium - für Dragino Sensoren17,89 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wo kann ich eine UKW-Dachantenne für LoRaWAN-Helium kaufen?
Sie können eine UKW-Dachantenne für LoRaWAN-Helium bei verschiedenen Online-Händlern oder Elektronikgeschäften finden. Es ist ratsam, nach spezialisierten Anbietern für LoRaWAN-Hardware zu suchen, da diese wahrscheinlich eine größere Auswahl an Antennen haben, die für diese spezifische Anwendung geeignet sind. Vergewissern Sie sich, dass die Antenne die richtigen Frequenzbereiche und Anschlüsse für den Einsatz mit LoRaWAN-Helium unterstützt. **
Top-Angebote
Produkte zum Begriff Dragino-LA66-LoRaWAN-USB:
-
Dragino Technology LWL04 LoRaWAN Water Leak SensorThe Dragino LWL04 is a LoRaWAN Water Leak Sensor. When there is water between the bottom 3 metal posts, the LWL04 indicates a water leak event and uplink to IoT server via LoRaWAN network. The Dragino LWL04 does not need to be fixed, only placed on the ground. The bottom three metal columns can adjust the height. Only when there is water between the three metal columns, it will cause a short circuit alarm. LWL04 can be activated from the bottom of the housing with a magnet, and the light will indicate when the magnet is close. Its main unit has a sealing ring, which can achieve IP65 waterproof. LWL04 is powered by CR123A non-rechargeable battery and target for long time use, these batteries can provide about 16,000 ~ 70,000 uplink packets, which result in 2 ~ 10 years battery life. After battery running out, user can easily open the enclosure and replace with CR123A batteries. The LWL04 will send periodically data every day as well as for each water leak event. It also counts the water leak times and calculate last water leak duration. User can also disable the uplink for each water leak event, instead, device can count each event and uplink periodically. Each LWL04 is pre-load with a set of unique keys for LoRaWAN registration, register these keys to LoRaWAN server and it will auto connect after power on.29,48 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Dragino-LA66-LoRaWAN-USB
-
Batterie kompatibel für Dragino V2, Dragino V3, Dragino ES-261520/W 3,6 Volt Batterie 8500mAh, mit JST XH2.54 ConnectorDragino Ersatzbatterie ES-261520 3.6V 8500mAh Batterie kompatibel für den Dragino V2, Dragino V3 und Dragino ES-261520/W Batteriepack– 3,6 Volt, 8500mAh mit JST XH2.54 Connector ✅ passend für Dragino V2 und Dragino V3 Sensor✅ passend für EVE Lithium Batterie ES-261520/W für Dragino Sensoren✅ kompatible Ersatzbatterie - ES-261520/W - 3,6 Volt 8500mAh Lithium - für Dragino Sensoren Kompatibel für DRAGINO Zubehör LoRa/NBIoT Ersatzbatterie für DRAGINO Sensoren Leistungsstarke und zuverlässige Ersatzbatterie für ausgewählte Dragino-Geräte. Diese hochwertige 3,6-Volt-Lithiumbatterie mit einer Kapazität von 8500mAh sorgt für eine langfristige und stabile Energieversorgung Ihrer IoT- und LoRaWAN-Anwendungen. Die Batterie ist passend für Dragino V2, Dragino V3 sowie für den Batterietyp ES-261520/W. Dank des vormontierten JST XH2.54 Steckverbinders ist eine einfache und sichere Installation gewährleistet. Produkteigenschaften: Ersatz für ES-261520/W Batterie Spannung: 3,6 Volt Kapazität: 8500mAh Batterietyp: Lithium Li-SOCI2 Anschluss: JST XH2.54 Connector Hohe Energiedichte und lange Lebensdauer Ideal für IoT-, Sensor- und LoRaWAN-Anwendungen Technische Daten: Spannung: 3,6 V Kapazität: 8500mAh Anschluss Stecker: JST XH2.54 Bauform: ES-261520/W kompatibel Wiederaufladbar: Nein, Einweg Lithium Batterie Diese kompatible Nachbau Batterie bietet eine zuverlässige Stromversorgung für Ihre Dragino-Geräte und eignet sich hervorragend als Ersatz-, Zweit- oder Austauschbatterie für den langfristigen Einsatz in professionellen und industriellen Anwendungen. Auch kompatibel für die Ersatzbatterie für LoRaWAN Bodenfechte-Sensorknoten, Ersatzbatterie für LoRaWAN Bodenfechte-Sensorknoten 8500mA Li/SOCl2-Batterie für den LangzeiteinsatzJST XH2.54 Connector für Dragino in 3,6V. Kompatible Ersatzbatterie - ES-261520/W - 3,6 Volt 8500mAh Lithium - für Dragino Sensoren17,89 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
POLANDGAMES Token and Markers - Ark Nova Token Set 297228Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Ark Nova Token Set Anleitung in: Typ: Marker und Token, Zubehör, Rollenspiel16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wo kann ich eine UKW-Dachantenne für LoRaWAN-Helium kaufen?
Sie können eine UKW-Dachantenne für LoRaWAN-Helium bei verschiedenen Online-Händlern oder Elektronikgeschäften finden. Es ist ratsam, nach spezialisierten Anbietern für LoRaWAN-Hardware zu suchen, da diese wahrscheinlich eine größere Auswahl an Antennen haben, die für diese spezifische Anwendung geeignet sind. Vergewissern Sie sich, dass die Antenne die richtigen Frequenzbereiche und Anschlüsse für den Einsatz mit LoRaWAN-Helium unterstützt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.