Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Dream-Coat-Spray-Curly
Top-Angebote
Produkte zum Begriff Dream-Coat-Spray-Curly:

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Kann man ein Top Coat auch als Base Coat benutzen?
Ja, ein Top Coat kann in einigen Fällen auch als Base Coat verwendet werden, da beide Produkte ähnliche Formeln haben und oft ähnliche Funktionen erfüllen. Ein Top Coat kann dazu beitragen, die Haltbarkeit des Nagellacks zu verlängern und eine glatte Oberfläche zu schaffen, ähnlich wie ein Base Coat. Allerdings ist ein Base Coat speziell dafür entwickelt, den Nagel vor Verfärbungen zu schützen und die Haftung des Nagellacks zu verbessern, während ein Top Coat dazu dient, den Nagellack zu versiegeln und einen glänzenden Finish zu erzeugen. Es ist daher empfehlenswert, einen speziellen Base Coat zu verwenden, um die besten Ergebnisse zu erzielen. **
Top-Angebote
Produkte zum Begriff Dream-Coat-Spray-Curly:
-
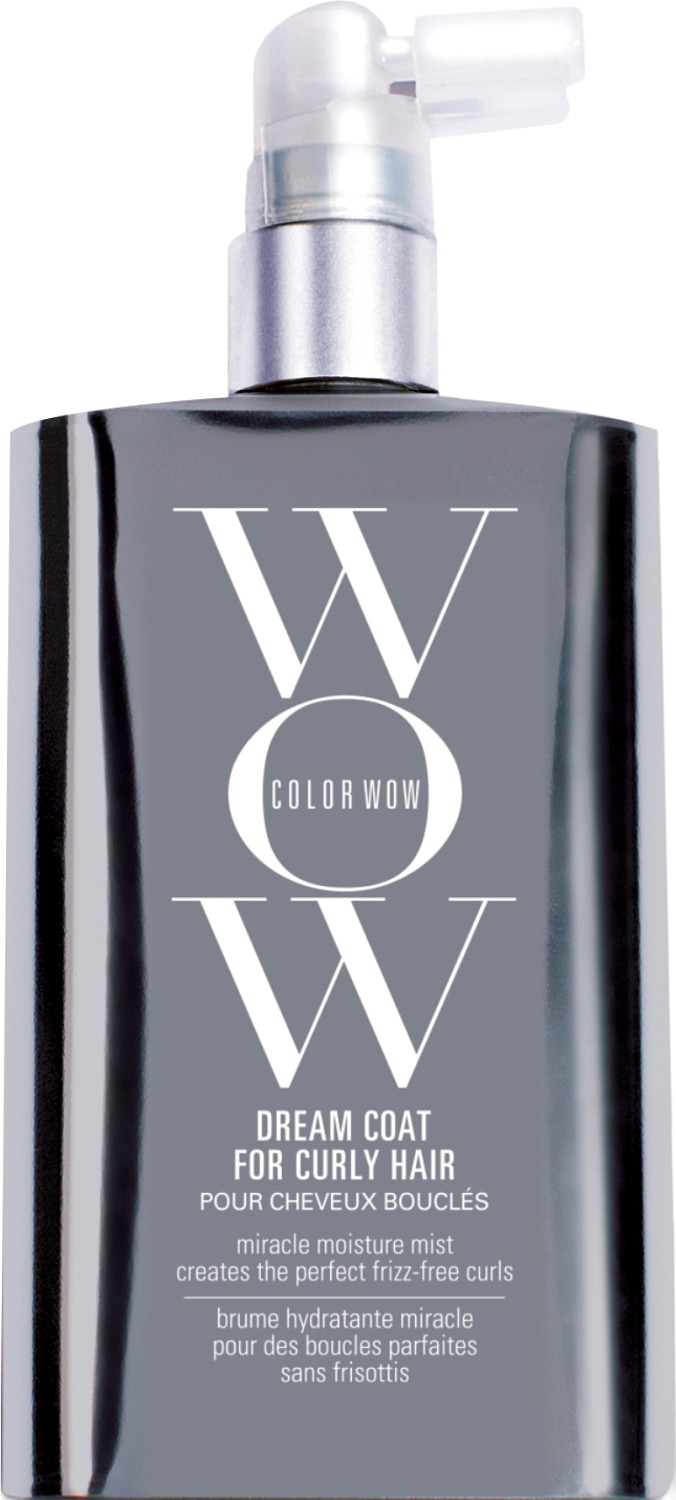
COLOR WOW Dream Coat for Curly Hair 200 ml200 ml Damen for Curly Hair aus der Serie 'Dream Coat', die von COLOR WOW designed wurde schnell und zuverlässig im Trusted Shops zertifizierten Shop online bestellen. Versand auch an Ihre DHL Packstation.22,36 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Dream-Coat-Spray-Curly
-
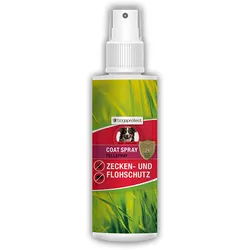
Bogaprotect Coat Spray Hund 100 MLProdukteigenschaften: bogaprotect Coat Spray Hund Wirksamster Insektenschutz natürlicher Herkunft. Biozide vorsichtig verwenden. Vor Gebrauch stets Etikett und Produktinformationen lesen. Produktbeschreibung: bogaprotect Coat Spray gehört zu einer neuen Generation von abwehrendem (repellentem) Zecken- und Flohschutz mit herausragender Leistung, basierend auf dem Wirkstoff Eukalyptus citriodora Öl, hydratisiert, cyclisiert. Dieser wird aus Blättern des Lemonen-Eukalyptusbaum gewonnen und gilt als wirksamster Insektenschutz natürlicher Herkunft. Fellspray zur vorbeugenden Sofortschutz-Anwendung für unterwegs. Wirkt sofort und bietet eine Schutzdauer gegen Zecken und Flöhe von bis zu 24 Stunden. Die sofort einsetzende Schutzwirkung von bogaprotect Coat Spray wurde klinisch getestet und ist erwiesen. Produktvorteile und Wirkung: Vorbeugend, wehrt Zecken und Flöhe ab ohne sie zu töten. Wirkstoff auf pflanzlicher Basis: Eukalyptus citriodora Öl, hydratisiert, cyclisiert (5%). Schützt sofort und bis zu 24h pro Anwendung. Hervorragende Schutzwirkung, klinisch getestet und erwiesen. Keine Resistenzbildung möglich. Angenehmer Duft. Geeignet auch für Welpen. Anwendung: Vor Gebrauch gut schütteln. Als Zusatzschutz: Vor dem Spazierengehen mehrere Pumpstöße direkt auf das Fell aufsprühen, besonders im Bereich von Beinen und Pfoten. Zur gezielten und punktuellen Verstärkung der Schutzwirkung z.B. bei Waldspaziergängen oder in Gebieten mit besonders hohem Zeckenaufkommen. Als Alleinschutz: bogaprotect Coat Spray kann auch als Alleinschutz verwendet werden. Verwenden Sie dafür bogaprotect Coat Spray 250 ml. Sicherheitshinweise / Beschreibung der Erste-Hilfe-Maßnahmen: Allgemeine Hinweise: Bei anhaltenden Beschwerden Arzt hinzuziehen. Kontaminierte Kleidung und Schuhe ausziehen und vor Wiederverwendung gründlich reinigen. Nach Einatmen: Betroffene Person aus der Gefahrenzone bringen. Für Frischluft sorgen. Nach Hautkontakt: Bei Berührung mit der Haut mit Wasser und Seife abwaschen. Nach Augenkontakt: Kontaktlinsen entfernen. Auge unter Schutz des unverletzten Auges 10 - 15 Minuten unter fließendem Wasser bei weit gespreizten Lidern spülen. Nach Verschlucken: Mund gründlich mit Wasser spülen. Kein Erbrechen einleiten. Bewusstlosen Personen darf nichts eingeflößt werden. Quelle: https://bogar.com Stand: 12/20239,57 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Kann man ein Top Coat auch als Base Coat benutzen?
Ja, ein Top Coat kann in einigen Fällen auch als Base Coat verwendet werden, da beide Produkte ähnliche Formeln haben und oft ähnliche Funktionen erfüllen. Ein Top Coat kann dazu beitragen, die Haltbarkeit des Nagellacks zu verlängern und eine glatte Oberfläche zu schaffen, ähnlich wie ein Base Coat. Allerdings ist ein Base Coat speziell dafür entwickelt, den Nagel vor Verfärbungen zu schützen und die Haftung des Nagellacks zu verbessern, während ein Top Coat dazu dient, den Nagellack zu versiegeln und einen glänzenden Finish zu erzeugen. Es ist daher empfehlenswert, einen speziellen Base Coat zu verwenden, um die besten Ergebnisse zu erzielen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.