Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Drecoll-Carsten-ADAC-Roadtrips
Top-Angebote
Produkte zum Begriff Drecoll-Carsten-ADAC-Roadtrips:
-
ADAC Schnitz-SetDas Adac Schnitz-set Ist Ideal Für Kreative Bastelstunden. Es Bietet Eine Vielzahl An Möglichkeiten, Um Handwerkliche Fähigkeiten Zu Fördern Und Die Fantasie Anzuregen. Perfekt Für Kleine Und Große Schnitzprojekte, Bringt Es Freude Und Kreativität...24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ADAC Madeira BuchStrelitzien, Lilien, Liebesblumen und Hortensien – Madeira zeichnet sich durch eine verschwenderische Blütenpracht und ein ganzjährig mildes Klima aus. Die atlantische Schönheit ist ein Paradies für Wanderer. 70 abwechslungsreiche Levada- und Bergwanderungen stellt der Rother Wanderführer Madeira vor – in der neuesten Auflage um 10 neue Touren erweitert. Schmale Bewässerungskanäle, Levadas genannt, durchziehen die gesamte Insel. Auf ihren Wartungswegen lässt sich Madeira ohne große Höhenunterschiede entdecken: vorbei an kunstvoll angelegten Terrassen, durch eindrucksvolle Schluchten und in ursprüngliche Täler mit immergrüner subtropischer Vegetation. Auch alpine Wanderrouten hält die Vulkaninsel mit seinem fast 1900 Meter hohen Zentralmassiv bereit. Spektakulär ist die in den Fels geschlagene Strecke vom Pico do Arieiro hinauf zum Pico Ruivo – die Königstour der Insel. Gemütlich sind die verschwiegenen Hirtenpfade und die »veredas«, alte Dorfverbindungswege, die bis vor wenigen Jahrzehnten den einzigen Zugang zu abgeschiedenen Ortschaften darstellten. Der Autor Rolf Goetz, seit vielen Jahren auf Madeira zu Fuß unterwegs, hat für den Rother Wanderführer Madeira die schönsten Wanderungen auf der Insel ausgewählt. Das Spektrum reicht von kurzen und leichten Wegen bis zu anspruchsvollen Gipfelanstiegen. Jeder Tourenvorschlag verfügt über eine übersichtliche Kurzinfo, eine ausführliche Wegbeschreibung, einen Kartenausschnitt mit eingezeichnetem Routenverlauf und ein aussagekräftiges Höhenprofil. Zahlreiche Fotos stimmen auf den Wanderurlaub auf Europas Blumeninsel ein. GPS-Tracks stehen zum Download von der Internetseite des Bergverlag Rother bereit.16,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
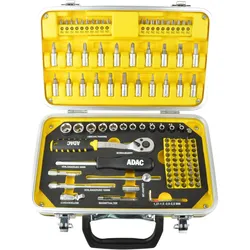
Mannesmann, Bits, AdacDas ADAC Bits Set von Brüder Mannesmann bietet eine umfassende Auswahl an Bits und Steckschlüsseinsätzen, die für präzise Schraubarbeiten in verschiedenen Anwendungen konzipiert sind. Mit insgesamt 116 Teilen, darunter 70 Bits mit 25 mm Länge aus S2-Stahl und 12 Steckschlüsseinsätzen aus CrV, deckt dieses Set eine Vielzahl von Schraubentypen ab. Die Bits umfassen unterschiedliche Antriebsarten wie Kreuz, Pozidriv, Flach, Innensechskant und T-Profil, ergänzt durch spezielle Werkzeuge wie einen magnetischen Bithalter, einen Bit-Adapter, eine Umschaltknarre mit 72 Zähnen sowie einen Schraubgriff für Steckschlüsseleinsätze. Zusätzlich sind Verlängerungen, ein T-Gleitgriff, ein Steckschlüssel-Adapter und ein Kardangelenk enthalten, die den Einsatz in schwer zugänglichen Bereichen erleichtern. Das Set wird in einem robusten Koffer geliefert, der eine sichere Aufbewahrung und einfachen Transport gewährleistet. Die präzise Verarbeitung und die hochwertige Materialwahl, wie S2-Stahl und CrV, garantieren Langlebigkeit und Zuverlässigkeit bei anspruchsvollen Anwendungen. Dieses umfangreiche Bits Set ist ideal für professionelle Handwerker und ambitionierte Heimwerker, die Wert auf Qualität und Vielseitigkeit legen. - Umfangreiches Set mit 116 Teilen - Verschiedene Antriebsarten für vielseitige Anwendungen - Inklusive spezieller Werkzeuge wie Umschaltknarre und Kardangelenk - Robuster Koffer für sichere Aufbewahrung.410,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Drecoll-Carsten-ADAC-Roadtrips:
-
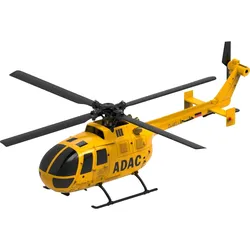
Pichler AdacDer ADAC Helicopter ist ein detailgetreuer Nachbau des Originals vom Typ BO-105. Das Modell überzeugt durch sein besonders eigenstabiles Flugverhalten. Jeder, der eine Spielzeugdrohne fliegen kann, kommt auch mit dem ADAC Helicopter auf Anhieb gut zurecht - Auspacken und Fliegen. Der ADAC Helicopter profitiert eindeutig von der rasanten Entwicklung der Drohnentechnologie. Funktionen wie Auto-Starten und Auto-Landen auf Knopfdruck sind ebenso möglich wie der stabile Schwebeflug, wenn man den Sender einfach aus der Hand legt - fantastisch.109,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Funktionale Sicherheit von Maschinen, Fachbücher von Carsten GregoriusDas Fachbuch "Funktionale Sicherheit von Maschinen: Praktische Anwendung der DIN EN ISO 13849-1" bietet eine umfassende Einführung in die Prinzipien der funktionalen Sicherheit im Maschinenbau. Es richtet sich an Fachleute und Studierende, die sich mit den Anforderungen und der praktischen Umsetzung der Norm DIN EN ISO 13849-1 auseinandersetzen möchten. Die Inhalte sind klar strukturiert und ermöglichen eine fundierte Auseinandersetzung mit den sicherheitstechnischen Aspekten von Maschinen. Das Buch behandelt sowohl theoretische Grundlagen als auch praktische Anwendungen, um die Leser bei der Implementierung sicherer Maschinen zu unterstützen. Mit einem kartonierten Einband und einer übersichtlichen Gestaltung ist es sowohl für den Einsatz im Studium als auch in der beruflichen Praxis geeignet. Die zweite Auflage des Buches berücksichtigt aktuelle Entwicklungen und bietet wertvolle Einblicke in die Herausforderungen der funktionalen Sicherheit.34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ADAC Schnitz-SetDas Adac Schnitz-set Ist Ideal Für Kreative Bastelstunden. Es Bietet Eine Vielzahl An Möglichkeiten, Um Handwerkliche Fähigkeiten Zu Fördern Und Die Fantasie Anzuregen. Perfekt Für Kleine Und Große Schnitzprojekte, Bringt Es Freude Und Kreativität...24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Drecoll-Carsten-ADAC-Roadtrips
-
ADAC Madeira BuchStrelitzien, Lilien, Liebesblumen und Hortensien – Madeira zeichnet sich durch eine verschwenderische Blütenpracht und ein ganzjährig mildes Klima aus. Die atlantische Schönheit ist ein Paradies für Wanderer. 70 abwechslungsreiche Levada- und Bergwanderungen stellt der Rother Wanderführer Madeira vor – in der neuesten Auflage um 10 neue Touren erweitert. Schmale Bewässerungskanäle, Levadas genannt, durchziehen die gesamte Insel. Auf ihren Wartungswegen lässt sich Madeira ohne große Höhenunterschiede entdecken: vorbei an kunstvoll angelegten Terrassen, durch eindrucksvolle Schluchten und in ursprüngliche Täler mit immergrüner subtropischer Vegetation. Auch alpine Wanderrouten hält die Vulkaninsel mit seinem fast 1900 Meter hohen Zentralmassiv bereit. Spektakulär ist die in den Fels geschlagene Strecke vom Pico do Arieiro hinauf zum Pico Ruivo – die Königstour der Insel. Gemütlich sind die verschwiegenen Hirtenpfade und die »veredas«, alte Dorfverbindungswege, die bis vor wenigen Jahrzehnten den einzigen Zugang zu abgeschiedenen Ortschaften darstellten. Der Autor Rolf Goetz, seit vielen Jahren auf Madeira zu Fuß unterwegs, hat für den Rother Wanderführer Madeira die schönsten Wanderungen auf der Insel ausgewählt. Das Spektrum reicht von kurzen und leichten Wegen bis zu anspruchsvollen Gipfelanstiegen. Jeder Tourenvorschlag verfügt über eine übersichtliche Kurzinfo, eine ausführliche Wegbeschreibung, einen Kartenausschnitt mit eingezeichnetem Routenverlauf und ein aussagekräftiges Höhenprofil. Zahlreiche Fotos stimmen auf den Wanderurlaub auf Europas Blumeninsel ein. GPS-Tracks stehen zum Download von der Internetseite des Bergverlag Rother bereit.16,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Mannesmann, Bits, AdacDas ADAC Bits Set von Brüder Mannesmann bietet eine umfassende Auswahl an Bits und Steckschlüsseinsätzen, die für präzise Schraubarbeiten in verschiedenen Anwendungen konzipiert sind. Mit insgesamt 116 Teilen, darunter 70 Bits mit 25 mm Länge aus S2-Stahl und 12 Steckschlüsseinsätzen aus CrV, deckt dieses Set eine Vielzahl von Schraubentypen ab. Die Bits umfassen unterschiedliche Antriebsarten wie Kreuz, Pozidriv, Flach, Innensechskant und T-Profil, ergänzt durch spezielle Werkzeuge wie einen magnetischen Bithalter, einen Bit-Adapter, eine Umschaltknarre mit 72 Zähnen sowie einen Schraubgriff für Steckschlüsseleinsätze. Zusätzlich sind Verlängerungen, ein T-Gleitgriff, ein Steckschlüssel-Adapter und ein Kardangelenk enthalten, die den Einsatz in schwer zugänglichen Bereichen erleichtern. Das Set wird in einem robusten Koffer geliefert, der eine sichere Aufbewahrung und einfachen Transport gewährleistet. Die präzise Verarbeitung und die hochwertige Materialwahl, wie S2-Stahl und CrV, garantieren Langlebigkeit und Zuverlässigkeit bei anspruchsvollen Anwendungen. Dieses umfangreiche Bits Set ist ideal für professionelle Handwerker und ambitionierte Heimwerker, die Wert auf Qualität und Vielseitigkeit legen. - Umfangreiches Set mit 116 Teilen - Verschiedene Antriebsarten für vielseitige Anwendungen - Inklusive spezieller Werkzeuge wie Umschaltknarre und Kardangelenk - Robuster Koffer für sichere Aufbewahrung.410,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
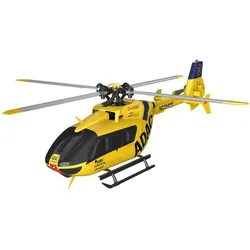
Pichler EC135 ADACIdeal auch für Anfänger dank 6G Gyro. Fernsteuerung per Knopfdruck von Mode-2 auf Mode-1 umschaltbar. Automatische Start- und Lande-Funktion. 4-Kanal Steuerung: Steigen/Sinken (Drehzahl des Hauptrotors), Gieren, Rollen, Nicken. Detailgetreues Modell in ADAC Lackierung. Flugzeit pro Akkuladung von bis zu 15 Minuten. Fixed Pitch Singlerotor-Helikopter. Diese Modelle verfügen über einen festen Einstellwinkel. Gesteuert werden die Helis über die Drehzahl des Rotors. Das heisst, schnelles Drehen des Rotors führt zu einer Steigung des Helikopters. Entsprechend sinkt der Heli, sobald sich der Rotor verlangsamt. Durch die einfache Mechanik eignen sich Singlerotor-Modelle für Anfänger, aber durchaus auch für Fortgeschrittene. Brushed-Motor. Ein Brushed-Motor überzeugt vor allem durch seine einfache Bauweise und der daraus folgenden Wartungsfreundlichkeit. Schwierigkeitsgrad: Einsteiger. Für dieses Produkt sind keine besonderen Vorkenntnisse im Modellbau erforderlich. Das notwendige Material für die Fertigstellung und Inbetriebnahme ist im Lieferumfang meist komplett enthalten. RTF - Ready to Fly. RTF-Modelle sind aus der Box heraus einsatzbereit. Sie erhalten ein Komplettpaket mit einem vorgefertigten Modell sowie einem kompatiblen Sender - auspacken und loslegen, das ist die Devise von Ready to Fly-Modellen. Durch die einfache Handhabung eignet sich dieser Typ ideal zum Einstieg in die Modellsportwelt.130,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Carsten Berkau, Fachbücher von Carsten BerkauManagement Accounting ist ein Lehrbuch für Studiengänge im Bereich Betriebswirtschaft. Es deckt den internationalen Lehrplan für Kostenrechnung und Controlling auf Bachelor- und Master-Niveau ab. Prof. Berkau verfügt über mehr als 25 Jahre Lehrerfahrung in Deutschland sowie an internationalen Universitäten in Südafrika, Malaysia, China, den Niederlanden und Südkorea. Das Lehrbuch folgt strikt einem fallstudienbasierten Ansatz und behandelt alle Methoden anhand leicht verständlicher Fälle. Die Berechnungen zeigen, wie man das Management Accounting Schritt für Schritt anwenden kann. In den ersten Kapiteln erklärt die Fallstudie von PENOR PLC, einem britischen Hersteller von Fenstern und Türen, die Unterschiede zwischen Finanzbuchhaltung (IFRS) und Management Accounting. Die folgenden Abschnitte des Lehrbuchs behandeln zwei Perspektiven: (1) eine Controlling-Perspektive, die Budgetierung, Kosten-Volumen-Gewinn-Analyse, Betriebshebel, Investitionsbewertung, Fusionen und grenzüberschreitende Akquisitionen sowie Risikobewertung (Monte-Carlo-Simulation) umfasst; (2) eine Kostenrechnungsperspektive, die sich mit Management-Accounting-Systemen, flexibler Budgetierung, Kostenverteilungsmethoden, Leistungsbewertung, Überwachung, Berichterstattung, Produktkalkulation, Herstellungsbuchhaltung (Auftrags- und Prozesskostenrechnung), aktivitätsbasierter Kostenrechnung, Zielkostenrechnung und Deckungsbeitragsrechnung beschäftigt. Zahlreiche Prüfungsaufgaben mit vollständigen Lösungen, weiterführende Studienmaterialien und Links zu von Prof. Berkau produzierten Videoclips stehen zum Download zur Verfügung.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.