Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Dual-Mode
Top-Angebote
Produkte zum Begriff Dual-Mode:
-
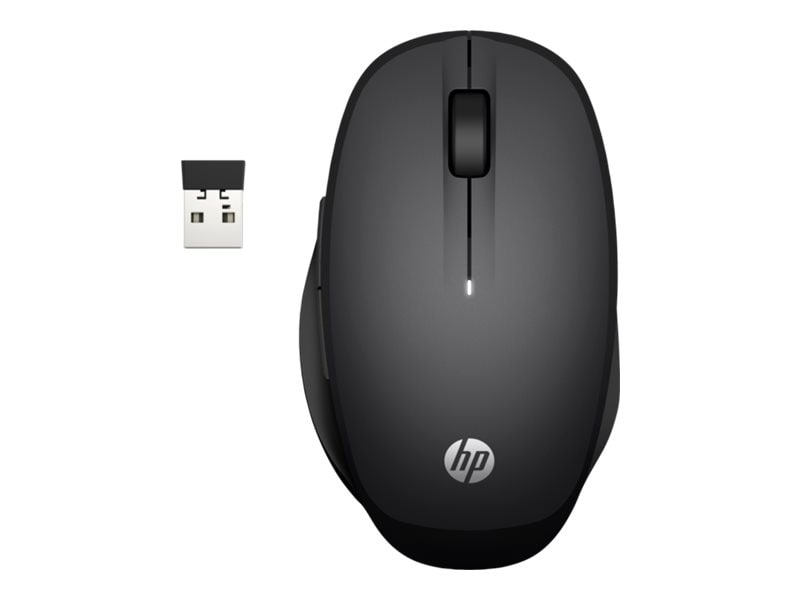
HP Dual Mode (Kabellos), Maus, SchwarzDiese Dual-Mode-Maus lässt sich per Bluetooth oder 2,4-GHz-Wireless mühelos mit zwei verschiedenen PCs verbinden. Wechsle ganz einfach per Klick zwischen den Modi und steuere zwei Geräte ohne zweite Maus. Dank effizienter Akkunutzung wird ein täglicher Gebrauch für bis zu 15 Monate ermöglicht. Passe die Tracking-Geschwindigkeit mithilfe der zwischen 1200 und 3600 einstellbaren DPI-Zahl an deine gewünschte Empfindlichkeit an.46,16 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Dual-Mode:
-
Hape Dual-Mode Space ShuttleDie Eisenbahn Dual-Mode Raumfähre überzeugt durch ihr modernes Design und eine erstklassige Verarbeitung. Sie ist sowohl für den Einsatz auf Schienen als auch für den Boden geeignet. Gefertigt aus strapazierfähigem Material, ermöglicht dieses Spielzeug stundenlangen Spielspass. Die beweglichen Räder sorgen für eine einfache Handhabung und Flexibilität beim Spielen.29,80 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
HP 680 CFT DUAL-MODE KBD Comfort Dual-Mode Keyboard-ITL Simmons (8T6L8AA#ABZ)Produktbeschreibung: HP 680 - Tastatur - Dual Mode, 3-Zonen-Layout, Multi-Device, 23 programmierbare Tasten, OS Auto-Detection, flacher Tastenhub full size - QWERTY - Italienisch - Schwarz Eingabegerät, Gerätetyp: Tastatur - ergonomisch, Schnittstelle: Bluetooth, 2,4 GHz, Anschlusstechnik: Kabellos, Lokalisierung und Layout: QWERTY Italienisch, Tastaturkurzbefehl-Funktion: Diktat, Sprachumschaltung, Copilot-Schlüssel, Schutz: Spritzwasserbeständig, Numerische Tastatur: Ja, Farbe: Schwarz, Abmessungen (Breite x Tiefe x Höhe): 44,23 cm x 21,44 cm x 3,52 cm, Gewicht: 845 g54,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HP Dual Mode (Kabellos), Maus, SchwarzDiese Dual-Mode-Maus lässt sich per Bluetooth oder 2,4-GHz-Wireless mühelos mit zwei verschiedenen PCs verbinden. Wechsle ganz einfach per Klick zwischen den Modi und steuere zwei Geräte ohne zweite Maus. Dank effizienter Akkunutzung wird ein täglicher Gebrauch für bis zu 15 Monate ermöglicht. Passe die Tracking-Geschwindigkeit mithilfe der zwischen 1200 und 3600 einstellbaren DPI-Zahl an deine gewünschte Empfindlichkeit an.46,16 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Dual-Mode
-
AVATTO Zigbee + BLE Dual Mode Wireless GatewayZentraleinheit - Kommunikationsprotokoll: ZigBee, kompatible Apps: Tuya und Smartlife, Unterstützung für: Android, Windows und iOS, Verbindung über WiFi 5 GHz, offenes System, Steuerung des Haushalts, für die Verwaltung von bis zu 128 Geräten Zigbee- und Bluetooth-Gateway für die komplette intelligente HausautomatisierungDie Zentraleinheit AVATTO Zigbee + BLE Dual Mode Wireless Gateway gibt Ihnen die volle Kontrolle über Ihr Smart Home, be17,67 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
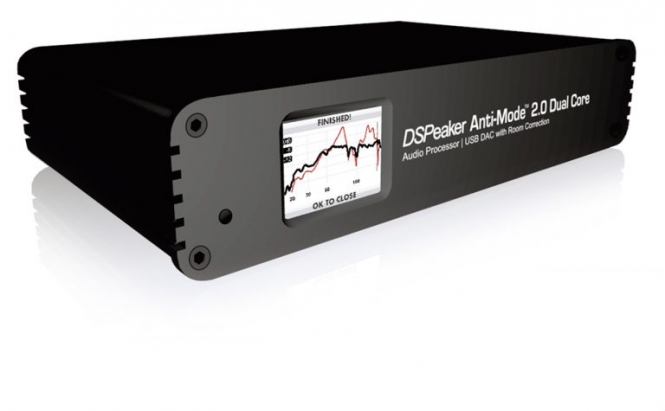
DSPeaker DSPeaker Anti-Mode 2.0 Dual CoreDSPeaker Anti-Mode 2.0 Dual Core DSPeaker Anti-Mode 2.0 Dual Core DSPeaker freut sich, das neue Anti-Mode 2.0 Dual Core ankündigen zu dürfen. Nach den erfolgreichen, renommierten Anti-Mode 8033 Subwoofer-Korrektur-Modellen bietet das neue DualCore jetzt zwei stärkere, digitale Signal-Prozessoren, welche den Anwendungsbereich des Produkts stark erweitern. Die Anwendungsmöglichkeiten des DualCore sind nun immens gewachsen. Zusätzlich zur ursprünglichen Anti-Mode Subwoofer-Korrektur kann das DualCore jetzt auch als vollständiger Signalprozessor mit analogen sowie digitalen Eingängen und als USB-DAC (Digital/Analog Wandler) fungieren und bietet dazu eine automatische Raumkorrektur. Endlich ist die Kontrolle per parametrischer EQ‘s inklusive Lautstärkeeinstellung in einem fernbedienbaren Gerät vereint. Dieses völlig neuartige Raumkorrektur-System ermöglicht eine automatische Basskorrektur auf zwei Vollbereichs-Kanälen (5 Hz - 20 kHz) sowie die manuelle Feinjustierung der EQ-Einstellungen in einem State-of-the-Art DualCore DSP. Bekanntermaßen weist jede Hörumgebung beim Einsatz von Vollbereichs-Lautsprechern, wie auch bei Subwoofern, stets stehende Wellen und andere Bassprobleme auf. Diese Probleme treten besonders vom Tiefbass bis zum unteren Mittelton auf, also in Regionen, in denen die klassischen Absorberlösungen ihre Effektivität einbüßen. In den letzten Jahren erwies sich das DSPeaker Anti-Mode 8033 als vielgepriesenes und äußerst erfolgreiches Raumkorrektur-System. Jetzt wurde diese Technologie von Grund auf überarbeitet und verbessert, so dass man das Anti-Mode 2.0 Dual Core jetzt in jegliche Systemkonfiguration aus Lautsprechern und Subwoofer einbinden kann. Selbst große High-End Lautsprecher können stehende Wellen und schwammigem Bass aufgrund von Raumeinflüssen nicht umgehen, aber jetzt können sie mit der automatischen bzw. manuellen Raumkorrektur mit chirurgischer Präzision in den Raum eingebunden werden und so ihr volles Potenzial entfalten. Das Anti-Mode 2.0 Dual Core ist eine neue Generation der vollautomatischen Raumanpassung und bietet mächtige Werkzeuge, um selbst nutzerspezifische, parametrische EQ-Funktionen zu kreieren. Diese EQ-Funktionen beinhalten vollparametrische Entzerrung, Spitzenspannungsfilter, Tiefpass- und Hochpass-Filter. Zusätzlich werden auch einfachere Werkzeuge zur Schnelljustage des Tiefbasses mit Hilfe von Haus-Kurven und der Kontrolle der Gesamtresonanzfrequenz mit Kipp-Kurven für diejenigen angeboten, die sich nicht allzu ausführlich mit vollparametrischen Filtern beschäftigen möchten. Die Zwischenkanal-Verzögerungen können so angepasst werden, dass eine kohärente Einbindung sichergestellt ist. Das Anti-Mode 2.0 Dual Core kann als qualitativ hochwertiger USB- oder S/PDIF-DAC fungieren, wobei pro Ausgangskanal doppelte 6MHz-Oversampling-Multibit-DACs zur Verfügung stehen. Es kann auch als Vorverstärker mit digital kontrollierten Analog-Widerstands-Netzwerk-Lautstärkereglern verwendet werden – auch hier wieder fernbedienbar. Diese Umsetzung ist vorteilhaft denn sie erlaubt einen Dynamikumfang von 120 dB mit minimalen Einstelldifferenzen. Die analogen Ausgänge bestehen aus vergoldeten symmetrischen XLR und unsymmetrischen RCA (Cinch)-Buchsen. Zusätzlich zu den analogen Ausgängen unterstützt das Gerät den „Pure Digital-Modus“, in dem es ein digitales Stereo-Signal per S/PDIF mit 192 kHz/24-bit verarbeitet, um dieses dann als an den Raum angepasstes, verarbeitetes Signal an der digitalen Output-Buchse (Toslink S/PDIF) abzugeben. Das Anti-Mode 2.0 Dual Core kann auch als unabhängiger Signalprozessor, der selbständig die Raumantwort mit dem mitgelieferten Präzisionsmikrofon misst und das Ergebnis auf dem integrierten Farb-Display anzeigt, eingesetzt werden. Dadurch erlangt der Nutzer das nötige Wissen, um die optimale Position und Einwinklung der Lautsprecher herauszufinden. Außerdem kann man sofort den Unterschied zwischen der unkorrigierten und der mittels Anti-Mode an den Raum angepass877,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.