Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Duel
Top-Angebote
Produkte zum Begriff Duel:
-
Brandis, Katja: Woodwalkers - The DuelWoodwalkers - The Duel , Ein Duellkartenspiel für Kinder ab 9 Jahren , Entsafter & Saftpressen > Kleingeräte Küche , Erscheinungsjahr: 20230817, Produktform: Spiele, Titel der Reihe: Woodwalkers##, Autoren: Brandis, Katja~Haferkamp, Kai, Illustrator: Carls, Claudia, Abbildungen: 80 Karten/Tabellen, Keyword: Brandon; Carag; Clearwater High; Duell; Gestaltwandler; Holly; Kartenspiel ab 8 Jahren; Kartenspiel für 2 bis 4 Spieler; Spiel zur Buchreihe; Tikaani; duellieren, Fachschema: Non Books / Spiele / Kartenspiele~Non Books / Spielkarte, Fachkategorie: Frühe Kindheit / Frühkindliche Bildung, Interesse Alter: empfohlenes Alter: ab 8 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 8, Warengruppe: NB/Kinderbücher/Kinderbeschäftigung/Spielgesch., UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Länge: 290, Breite: 97, Höhe: 74, Gewicht: 500, Produktform: Spiele, Genre: Spiele, PBS,25,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
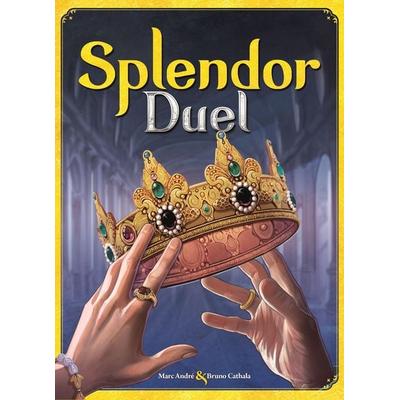
Splendor Duel (ENG)Stelle dich deiner rivalisierenden Gilde in einem Wettlauf um den Sieg. Nimm Edelstein- und Perlenmarker vom gemeinsamen Spielbrett und kaufe anschließend Karten, sammle Boni, königliche Gunst und Prestige. Entdecke neue Wendungen und strategische Möglichkeiten, die von Splendor, dem originalen Bestseller-Spiel, inspiriert sind. Erwirb Karten mit beeindruckenden Fähigkeiten, nutze besondere Privilegien und kämpfe um den knappen Zugang zu Perlen. Splendor Duel ist ein eigenständiges Spiel ausschließlich für zwei Spieler, basierend auf Splendor, das einige der zentralen Spielmechaniken beibehält, dabei jedoch etwas komplexer, dynamischer, interaktiver, vielseitiger, spannender und konfrontativer ist. Das Spiel bietet ein gemeinsames Hauptspielbrett, Kartenfähigkeiten und drei Siegbedingungen.22,48 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Azul Duel (Nordic)The popular tile-laying game returns in a duel version with even more intense gameplay! Experience the famous tile-drafting mechanics with a new layer-on-layer twist. This competitive two-player strategy game retains the purity and elegance of the original Azul while adding an extra tactical dimension, where you decide the pattern in which tiles must be placed, in addition to selecting tiles to complete that pattern.26,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Duel:
-
Azul DuelMit Azul Duel Kehrt Das Spiel Des Jahres 2018 Als Duell-version Zurück! Speziell Für 2 Spieler Entwickelt, Bietet Azul Duel Neue Elemente Und Mechanismen, Die Noch Mehr Taktische Und Strategische Möglichkeiten Bieten Als Das Original. Dekoriert Die...31,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Splendor DuelSplendor Duel Ist Vom Bestseller Splendor Inspiriert Und Wurde Für Das Spiel Zu Zweit Entworfen. Entdeckt Neue Aktionen Und Strategische Möglichkeiten, Siegpunkte Zu Erhalten. Ihr Seid Abwechselnd Am Zug, Bis Jemand Von Euch Eine Der Siegbedingungen...26,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brandis, Katja: Woodwalkers - The DuelWoodwalkers - The Duel , Ein Duellkartenspiel für Kinder ab 9 Jahren , Entsafter & Saftpressen > Kleingeräte Küche , Erscheinungsjahr: 20230817, Produktform: Spiele, Titel der Reihe: Woodwalkers##, Autoren: Brandis, Katja~Haferkamp, Kai, Illustrator: Carls, Claudia, Abbildungen: 80 Karten/Tabellen, Keyword: Brandon; Carag; Clearwater High; Duell; Gestaltwandler; Holly; Kartenspiel ab 8 Jahren; Kartenspiel für 2 bis 4 Spieler; Spiel zur Buchreihe; Tikaani; duellieren, Fachschema: Non Books / Spiele / Kartenspiele~Non Books / Spielkarte, Fachkategorie: Frühe Kindheit / Frühkindliche Bildung, Interesse Alter: empfohlenes Alter: ab 8 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 8, Warengruppe: NB/Kinderbücher/Kinderbeschäftigung/Spielgesch., UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Länge: 290, Breite: 97, Höhe: 74, Gewicht: 500, Produktform: Spiele, Genre: Spiele, PBS,25,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Splendor Duel (ENG)Stelle dich deiner rivalisierenden Gilde in einem Wettlauf um den Sieg. Nimm Edelstein- und Perlenmarker vom gemeinsamen Spielbrett und kaufe anschließend Karten, sammle Boni, königliche Gunst und Prestige. Entdecke neue Wendungen und strategische Möglichkeiten, die von Splendor, dem originalen Bestseller-Spiel, inspiriert sind. Erwirb Karten mit beeindruckenden Fähigkeiten, nutze besondere Privilegien und kämpfe um den knappen Zugang zu Perlen. Splendor Duel ist ein eigenständiges Spiel ausschließlich für zwei Spieler, basierend auf Splendor, das einige der zentralen Spielmechaniken beibehält, dabei jedoch etwas komplexer, dynamischer, interaktiver, vielseitiger, spannender und konfrontativer ist. Das Spiel bietet ein gemeinsames Hauptspielbrett, Kartenfähigkeiten und drei Siegbedingungen.22,48 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Duel
-
Azul Duel (Nordic)The popular tile-laying game returns in a duel version with even more intense gameplay! Experience the famous tile-drafting mechanics with a new layer-on-layer twist. This competitive two-player strategy game retains the purity and elegance of the original Azul while adding an extra tactical dimension, where you decide the pattern in which tiles must be placed, in addition to selecting tiles to complete that pattern.26,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
7 Wonders DuelIn 7 Wonders Duel Stehen Sich Zwei Spieler Direkt Gegenüber, Zwei Zivilisationen Auf Dem Weg An Die Spitze. Ähnlich Wie Im Großen Bruder 7 Wonders Entwickeln Die Spieler Ihre Zivilisation Über Drei Zeitalter Hinweg. Sie Errichten Gebäude Und...24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Woodwalkers - The DuelZurück An Der Clearwater-high Stehen Nun Im Fach Kampf Und Überleben Eins-zu-eins-duelle Auf Dem Stundenplan. Es Gilt, Die Besten Gestaltwandler Für Die Vier Geländetypen Wald, Berg, Steppe Und Stadt Zu Wählen Und Im Vorteil Zu Sein. Aber Vorsicht,...26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.