Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für EGO-Power-Lade-Adapter-ACA1000
Top-Angebote
Produkte zum Begriff EGO-Power-Lade-Adapter-ACA1000:
-
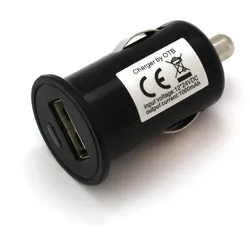
Universal KFZ-USB-Lade-Adapter, 12/24V, 1A, schwarzDer Universal KFZ-USB-Lade-Adapter bietet eine praktische Lösung zum Laden von USB-Geräten im Auto. Mit einem Eingang von 12-24 Volt und einer Ausgangsspannung von 5 Volt sorgt er für eine zuverlässige Stromversorgung. Der kompakte Adapter ist ideal für den Einsatz in Fahrzeugen und ermöglicht das Laden während der Fahrt. Kompatibilität: Universallader Lieferumfang 1x Universal KFZ-USB-Lade-Adapter5,75 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie lade ich eine Power Bank wieder auf?
Um eine Power Bank wieder aufzuladen, benötigst du ein passendes Ladekabel, das in die Power Bank und in eine Stromquelle wie eine Steckdose oder einen USB-Anschluss eingesteckt wird. Stelle sicher, dass die Power Bank während des Ladevorgangs nicht zu heiß wird und an einem sicheren Ort platziert ist. Achte darauf, dass die Power Bank vollständig aufgeladen ist, bevor du sie wieder benutzt, um die maximale Leistung zu gewährleisten. Vergiss nicht, die Power Bank regelmäßig aufzuladen, damit du sie jederzeit verwenden kannst, wenn du unterwegs bist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff EGO-Power-Lade-Adapter-ACA1000:
-
EGO ADB1000 AdapterDer EGO Power+ ADB1000 Adapter ist für die Verwendung mit dem BH1000 Rucksackgurtzeug, dem BHX1000 Professional-X Rucksackgurtzeug, dem BAX1300 Professional-X Rucksackakku und dem BAX1500 Professional-X Rucksackakku geeignet. Der EGO Power+ Adapter ist für die Geräte BH1000, BHX1000, BAX1300 und BAX1500 geeignet. Er fungiert als Dummy-Akku für das Gerät, während das Kabel mit hoher Stromkapazität für unsere Rucksack-Akkus eingefügt wird, um Strom zu liefern. Unsere Rucksackakkus bieten mehr Flexibilität für Ihre Arbeitsweise - Sie nehmen das Gewicht des Akkus von Ihren Armen und können so Ihre Werkzeuge bequemer benutzen. Der ADB1000-Adapter lässt sich einfach einstecken, genau wie ein EGO Lithium-Ionen-Akku (56 V). Um den Strom anzuschließen, stecken Sie den Stecker in den Adapter (bis zwei Klicks zu hören sind).50,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie lade ich eine Power Bank wieder auf?
Um eine Power Bank wieder aufzuladen, benötigst du ein passendes Ladekabel, das in die Power Bank und in eine Stromquelle wie eine Steckdose oder einen USB-Anschluss eingesteckt wird. Stelle sicher, dass die Power Bank während des Ladevorgangs nicht zu heiß wird und an einem sicheren Ort platziert ist. Achte darauf, dass die Power Bank vollständig aufgeladen ist, bevor du sie wieder benutzt, um die maximale Leistung zu gewährleisten. Vergiss nicht, die Power Bank regelmäßig aufzuladen, damit du sie jederzeit verwenden kannst, wenn du unterwegs bist. **
Ähnliche Suchbegriffe für EGO-Power-Lade-Adapter-ACA1000
-
Universal KFZ-USB-Lade-Adapter, 12/24V, 1A, schwarzDer Universal KFZ-USB-Lade-Adapter bietet eine praktische Lösung zum Laden von USB-Geräten im Auto. Mit einem Eingang von 12-24 Volt und einer Ausgangsspannung von 5 Volt sorgt er für eine zuverlässige Stromversorgung. Der kompakte Adapter ist ideal für den Einsatz in Fahrzeugen und ermöglicht das Laden während der Fahrt. Kompatibilität: Universallader Lieferumfang 1x Universal KFZ-USB-Lade-Adapter5,75 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
USB-Lade-Adapter für Samsung Galaxy Tab, Galaxy NoteDer USB-Lade-Adapter ermöglicht eine einfache Verbindung des Samsung Galaxy Tab-Datenkabels mit einem Standard 220 V USB Ladegerät. Durch die spezielle PIN-Belegung des Datenkabels ist dieser Adapter unerlässlich, um eine zuverlässige Ladeverbindung herzustellen. Er sorgt dafür, dass Ihre Geräte stets mit der benötigten Energie versorgt werden. Kompatibilität: Samsung Galaxy Note 10.1 Lieferumfang 1x USB-Lade-Adapter5,35 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Datalogic M1X Adapter for CRADLE wireless Lade-/Dockingstation (94ACC0397)Produktbeschreibung: Datalogic Dockingstationadapter für Barcode-Scanner, Produkttyp: Dockingstationadapter für Barcode-Scanner, Packungsmenge: 4 (Spezifikationen gelten für einen Artikel)23,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.