Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was ist ein flüssiges Bio-Filtermedium und Wasseraufbereiter?
Ein flüssiges Bio-Filtermedium ist eine Substanz, die in einem Aquarium oder Teich verwendet wird, um die biologische Filterung zu unterstützen. Es enthält lebende Bakterienkulturen, die Ammoniak und andere schädliche Stoffe im Wasser abbauen. Ein Wasseraufbereiter ist eine chemische Lösung, die verwendet wird, um das Leitungswasser zu behandeln und es für Fische und andere aquatische Lebewesen sicherer zu machen, indem sie Chlor, Schwermetalle und andere potenziell schädliche Substanzen neutralisiert. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

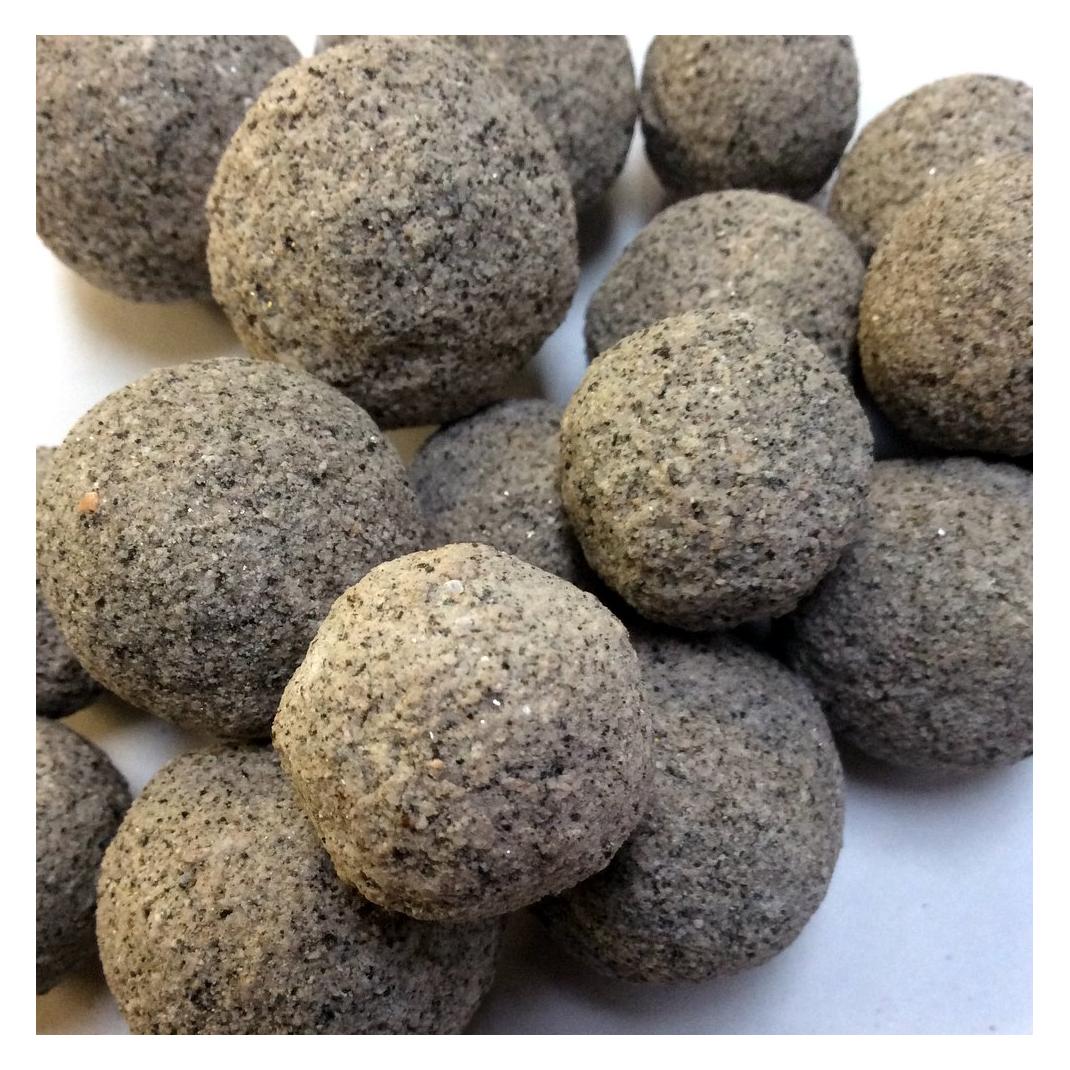
Ähnliche Suchbegriffe für EHEIM-Aquarien-Bio-Filtermedium-für
Top-Angebote
Produkte zum Begriff EHEIM-Aquarien-Bio-Filtermedium-für:
-
EHEIM eheim Autofeeder+ WiFiWith the EHEIM autofeeder+ we offer you the smart version of our (basic version) autofeeder with additional functions and advantages. The EHEIM autofeeder+ is our intelligent automatic feeder with digital control via WLAN. All functions can be programmed and monitored via smartphone, tablet or PC/MAC. You can set both feeding times and quantities individually and generate a fasting day. There is protection against overfeeding and you will also receive an email message when the food in the drum is running low. In addition, synchronisation with other devices in our WiFi programme is also possible. For example, when linked to the EHEIM thermocontrol+e aquarium heater, you will be warned by email before feeding if the water temperature is too high and, when linked to the EHEIM professionel 5e external filter, the flow rate can be automatically reduced or increased for 10 minutes during feeding. EHEIM autofeeder+ has a power supply unit so it is not battery operated like the standard autofeeder. Maximum safety and reliability are a matter of course and the feeder comes with a 3-year guarantee.184,27 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff EHEIM-Aquarien-Bio-Filtermedium-für:
-
Eheim streamON+ 4000, für Aquarien 150-350L, AquariumtechnikPraktische Pumpen für Meer- und Süsswasser EHEIMs streamON Strömungspumpen eignen sich sowohl für Meerwasser- als auch für Süsswasser-Aquarien. Sie sind klein, hocheffizient und energiesparend. Man kann sie senkrecht oder waagerecht positionieren und um 180° schwenken. So lässt sich die Ausströmung horizontal und vertikal in jede Richtung lenken (3D-Funktion). Vorteile der EHEIM Strömungpumpen streamON+ - Kompakte Strömungspumpen für Aquarien von 35 bis 500 l - Für Meerwasser und Süsswasser geeignet - Optimale Wasserumwälzung, natürliches sanftes Strömungsbild - Erhöhung des Sauerstoffgehalts, Erzeugung naturnaher Lebensverhältnisse - Im Meerwasser lebenswichtig für Korallen; im Süsswasser positiv für Fische - Flexible Positionierung – waagerecht oder senkrecht - Schwenkbar um 180° (3D-Einstellung) - Magnethalterung für Glasstärke 3 bis 8 mm (streamON+ 2000) und 6 bis 12 mm (streamON+ 4000/5000) - Ausströmleistung stufenlos regelbar - Extrem leise und wartungsarm - Hohe Energieeffizienz, niedriger Stromverbrauch - Höchste Sicherheit und Zuverlässigkeit (3 Jahre Garantie).87,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein flüssiges Bio-Filtermedium und Wasseraufbereiter?
Ein flüssiges Bio-Filtermedium ist eine Substanz, die in einem Aquarium oder Teich verwendet wird, um die biologische Filterung zu unterstützen. Es enthält lebende Bakterienkulturen, die Ammoniak und andere schädliche Stoffe im Wasser abbauen. Ein Wasseraufbereiter ist eine chemische Lösung, die verwendet wird, um das Leitungswasser zu behandeln und es für Fische und andere aquatische Lebewesen sicherer zu machen, indem sie Chlor, Schwermetalle und andere potenziell schädliche Substanzen neutralisiert. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für EHEIM-Aquarien-Bio-Filtermedium-für
-
EHEIM eheim Autofeeder+ WiFiWith the EHEIM autofeeder+ we offer you the smart version of our (basic version) autofeeder with additional functions and advantages. The EHEIM autofeeder+ is our intelligent automatic feeder with digital control via WLAN. All functions can be programmed and monitored via smartphone, tablet or PC/MAC. You can set both feeding times and quantities individually and generate a fasting day. There is protection against overfeeding and you will also receive an email message when the food in the drum is running low. In addition, synchronisation with other devices in our WiFi programme is also possible. For example, when linked to the EHEIM thermocontrol+e aquarium heater, you will be warned by email before feeding if the water temperature is too high and, when linked to the EHEIM professionel 5e external filter, the flow rate can be automatically reduced or increased for 10 minutes during feeding. EHEIM autofeeder+ has a power supply unit so it is not battery operated like the standard autofeeder. Maximum safety and reliability are a matter of course and the feeder comes with a 3-year guarantee.184,27 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
EHEIM eheim Silikonspray 150mlMoving parts that are regularly subjected to aquarium water tend to get tight or seize up entirely after some time. Simply applying the spray to the parts concerned quickly rectifies this problem. The maintenance spray is especially recommended to maintain manoeuvrability for valves, shut-off taps, hose adapters, sealing rings and much more. The EHEIM maintenance spray is silicon-based, water neutral, CFC-free, does not contain solvents or oils and is free from environmentally toxic substances. Supplied with a spray tube to reach even inaccessible areas.23,31 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Lukhaup, Chris: Das große Handbuch Nano-AquarienDas große Handbuch Nano-Aquarien , Immer mehr Aquaristik-Liebhaber setzen auf Nano - die Kunst der kleinen Aquarien. Denn Aquarien von 20 bis 54 Litern bieten auch dem Einsteiger erstaunliche Möglichkeiten für faszinierende Miniatur-Ökosysteme und eine endlose Vielfalt kreativer Gestaltungen. Dieses Handbuch ist Ihr umfassender Begleiter in die Welt der Nano-Aquaristik. Von den Grundlagen bis zur Pflege erhalten Sie Schritt-für-Schritt-Anleitungen und zahlreiche Gestaltungsanregungen. Ein wichtiger Schwerpunkt liegt auf der Auswahl der passenden Bewohner: zierliche Nanofische, Zwergkrebse, bunte Garnelen und auch Schnecken, die in das begrenzte Ökosystem perfekt passen sowie Pflanzen, die nicht nur die Ästhetik erhöhen, sondern auch das ökologische Gleichgewicht fördern. ¿ Schritt-für-Schritt-Anleitungen zur Einrichtung und Pflege Ihres Nano-Aquariums. ¿ Eine vielfältige Auswahl an Nanofischen und Pflanzen für Ihre Miniaturwelt. ¿ Praktische Tipps zur erfolgreichen Haltung von Garnelen, Krebsen und Schnecken. ¿ Die fesselnde Verschmelzung von Ästhetik und Ökosystem in einem kompakten Raum. ¿ Tauchen Sie ein und lassen Sie sich von der Miniaturwelt des Süßwasser-Nano-Aquariums verzaubern! , Überdrehschutze > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20240527, Produktform: Kartoniert, Autoren: Lukhaup, Chris, Fotograph: Lukhaup, Chris, Seitenzahl/Blattzahl: 191, Keyword: Aquariendesign; Aquarium Anfänger; Aquarium einrichten; Garnelen; Mini-Aquarium; Moderne Aquarien; Nano-Aquaristik; Nanofische; Schnecken; Zwergkrebse, Fachschema: Aquarium, Fachkategorie: Naturwissenschaften, allgemein, Warengruppe: TB/Naturwissenschaften/Technik allg., Fachkategorie: Fische als Haustiere, Aquarien, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Daehne Verlag, Verlag: Daehne Verlag, Verlag: Dhne Verlag GmbH, Länge: 302, Breite: 209, Höhe: 12, Gewicht: 830, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.