Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was ist der Unterschied zwischen ESP und LTD?
ESP und LTD sind beide Marken für E-Gitarren und Bässe, die von der japanischen Firma ESP Guitars hergestellt werden. Der Hauptunterschied besteht darin, dass ESP-Gitarren in der Regel in Japan hergestellt werden und eine höhere Qualität und Verarbeitung aufweisen, während LTD-Gitarren in anderen Ländern hergestellt werden und eine etwas günstigere Alternative darstellen. ESP-Gitarren sind oft teurer und werden von professionellen Musikern bevorzugt, während LTD-Gitarren für Einsteiger und Hobbyisten geeignet sind. **
Warum ist ESP im Vergleich zu LTD so extrem teuer?
ESP-Gitarren sind im Vergleich zu LTD-Gitarren oft teurer, da ESP als Premium-Marke gilt und für hochwertige Materialien, Handwerkskunst und Qualität steht. ESP-Gitarren werden in Japan hergestellt, während LTD-Gitarren in verschiedenen Ländern, einschließlich Indonesien und China, hergestellt werden. Die höheren Kosten für die Produktion in Japan und die Verwendung hochwertigerer Komponenten und Verarbeitungstechniken spiegeln sich im höheren Preis von ESP-Gitarren wider. **


Ähnliche Suchbegriffe für ESP-LTD-Gary-Holt
Top-Angebote
Produkte zum Begriff ESP-LTD-Gary-Holt:
-
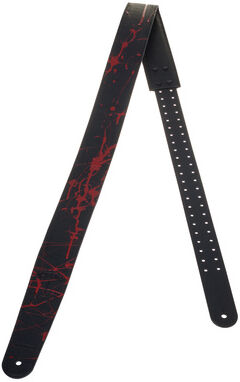
Richter Gary Holt Guitar Strap SchwarzRichter Gitarren/Bass-Gurt Gary Holt von Slayer; Exodus Sondermodell; Premium Vegan-Materialien; S.H.K.M. Logo; "Blutspritzer" Design von Hand aufgetragen; Jeder Gitarrengurt ist ein Unikat; Längenverstellung durch Einschiebe System; Länge verstellbar von 116 - 185 cm; Breite: 6 cm; Farbe Schwarz; Handarbeit aus Deutschland75,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
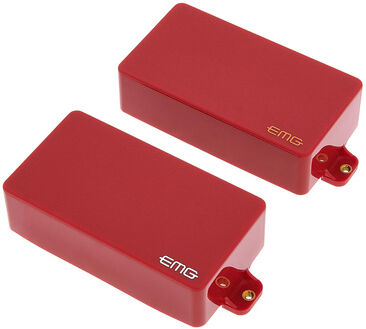
EMG Gary Holt GH Set Red RotEMG Gary Holt GH Set Red; Aktives Tonabnehmer Set für E-Gitarre; Positionen: Steg & Hals; Konstruktion: Humbucker; Output: High; Gary Holt Signature set; EMG 81 am Steg und ein splitbarer 89R am Hals; Anschlüsse: Solderless, Kappenfarbe: Rot; inklusive: 25k Volume-Poti, 25k Volume Push/Pull-Poti, 2 x 25k Tone-Poti, Batterie-Bus, Stereo-Ausgangsbuchse, zwei Pickup-In/Out-Bus, 2 Paar Befestigungsschrauben und Federn, 2 x Pickup-Kabel, 4 x Anschlusskabel, Ausgangskabel, Batteriekabel; made in USA184,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
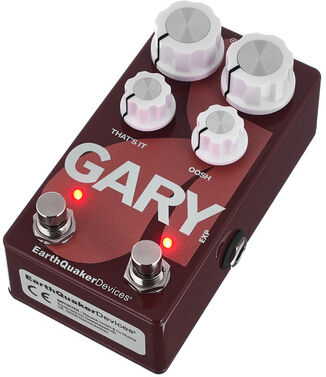
EarthQuaker Devices Gary Red Brown LTDEarthQuaker Devices Gary Red Brown LTD, Fuzz / Overdrive Effekt Pedal, Red Brown Limited Edition, entwickelt mit Lee Kiernan von der Band IDLES, dynamischer und destruktiver impulsbreitenmodulierter Fuzz gepaart mit einem natürlich klingenden Op-Amp-Overdrive, geräuschlose Umschaltung auf Relaisbasis mit Flexi-Switch-Technologie, True Bypass, Regler für GO, YES, THAT'S IT, OOSH, 2x Bypass Fußschalter, Status LEDs, Metallgehäuse, 6,3 mm Mono-Klinken Ein- / Ausgang, 6,3 mm Stereo-Klinken Eingang für externe Steuerung, Stromversorgung via optionalem 9V DC Netzteil ( nicht enthalten), 2,1 x 5,5 mm Hohlstecker, Polarität (-) innen, Batteriebetrieb nicht unterstützt, Stromaufnahme 20 mA, Abmessungen (L x B x H) 125 x 67 x 57 mm, Gewicht 313 g, Hand-Made in USA229,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff ESP-LTD-Gary-Holt:
-
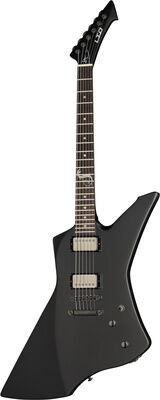
ESP LTD GH-200 BLK Gary Holt SchwarzESP LTD GH-200 BLK Gary Holt Signature E-Gitarre, Linde Korpus, Ahorn Hals (Bolt-On), Roasted Jatoba Griffbrett, 350mm Radius, 42mm Sattelbreite, 628mm Mensur, 22 XJ Bünde, 2 ESP Designed LH-301N (Hals) / LH-301B (Brücke) Humbucker, 2x Volume Regler, 3-Wege Toggle Switch, Floyd Rose Special Tremolo, LTD Mechaniken, schwarze Hardware, Finish: Schwarz , Koffer optional: 172299729,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESP LTD GH-200 BLK Gary Holt Signature - E-GitarreESP LTD GH-200 Gary Holt Signature · E-GitarreDie ESP LTD GH-200 Gary Holt ist eine leistungsstarke Signature-E-Gitarre des Thrash-Metal-Gitarristen Gary Holt (Exodus/Slayer). Sie kombiniert einen leichten Lindenkorpus mit einem schnellen; schlanken Ahornhals im „Thin U“-Profil und eignet sich ideal für schnelles; präzises Spiel.Ausgestattet mit zwei kraftvollen ESP LH-301 Humbuckern liefert sie druckvolle; verzerrte Sounds mit klarer Definition – perfekt für Metal und Hard Rock. Das Floyd Rose Special Tremolo ermöglicht extreme Vibrato-Effekte und Divebombs; während die markanten roten Bindings und Pickup-Cover der Gitarre einen aggressiven Look verleihen. Insgesamt ist die LTD GH-200 eine vielseitige und preislich attraktive Signature-Gitarre; die speziell für harte; schnelle Musikstile entwickelt wurde und sowohl Einsteiger als auch fortgeschrittene Spieler anspricht.729,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Richter Gary Holt Guitar Strap SchwarzRichter Gitarren/Bass-Gurt Gary Holt von Slayer; Exodus Sondermodell; Premium Vegan-Materialien; S.H.K.M. Logo; "Blutspritzer" Design von Hand aufgetragen; Jeder Gitarrengurt ist ein Unikat; Längenverstellung durch Einschiebe System; Länge verstellbar von 116 - 185 cm; Breite: 6 cm; Farbe Schwarz; Handarbeit aus Deutschland75,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen ESP und LTD?
ESP und LTD sind beide Marken für E-Gitarren und Bässe, die von der japanischen Firma ESP Guitars hergestellt werden. Der Hauptunterschied besteht darin, dass ESP-Gitarren in der Regel in Japan hergestellt werden und eine höhere Qualität und Verarbeitung aufweisen, während LTD-Gitarren in anderen Ländern hergestellt werden und eine etwas günstigere Alternative darstellen. ESP-Gitarren sind oft teurer und werden von professionellen Musikern bevorzugt, während LTD-Gitarren für Einsteiger und Hobbyisten geeignet sind. **
-
Warum ist ESP im Vergleich zu LTD so extrem teuer?
ESP-Gitarren sind im Vergleich zu LTD-Gitarren oft teurer, da ESP als Premium-Marke gilt und für hochwertige Materialien, Handwerkskunst und Qualität steht. ESP-Gitarren werden in Japan hergestellt, während LTD-Gitarren in verschiedenen Ländern, einschließlich Indonesien und China, hergestellt werden. Die höheren Kosten für die Produktion in Japan und die Verwendung hochwertigerer Komponenten und Verarbeitungstechniken spiegeln sich im höheren Preis von ESP-Gitarren wider. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für ESP-LTD-Gary-Holt
-
EMG Gary Holt GH Set Red RotEMG Gary Holt GH Set Red; Aktives Tonabnehmer Set für E-Gitarre; Positionen: Steg & Hals; Konstruktion: Humbucker; Output: High; Gary Holt Signature set; EMG 81 am Steg und ein splitbarer 89R am Hals; Anschlüsse: Solderless, Kappenfarbe: Rot; inklusive: 25k Volume-Poti, 25k Volume Push/Pull-Poti, 2 x 25k Tone-Poti, Batterie-Bus, Stereo-Ausgangsbuchse, zwei Pickup-In/Out-Bus, 2 Paar Befestigungsschrauben und Federn, 2 x Pickup-Kabel, 4 x Anschlusskabel, Ausgangskabel, Batteriekabel; made in USA184,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EarthQuaker Devices Gary Red Brown LTDEarthQuaker Devices Gary Red Brown LTD, Fuzz / Overdrive Effekt Pedal, Red Brown Limited Edition, entwickelt mit Lee Kiernan von der Band IDLES, dynamischer und destruktiver impulsbreitenmodulierter Fuzz gepaart mit einem natürlich klingenden Op-Amp-Overdrive, geräuschlose Umschaltung auf Relaisbasis mit Flexi-Switch-Technologie, True Bypass, Regler für GO, YES, THAT'S IT, OOSH, 2x Bypass Fußschalter, Status LEDs, Metallgehäuse, 6,3 mm Mono-Klinken Ein- / Ausgang, 6,3 mm Stereo-Klinken Eingang für externe Steuerung, Stromversorgung via optionalem 9V DC Netzteil ( nicht enthalten), 2,1 x 5,5 mm Hohlstecker, Polarität (-) innen, Batteriebetrieb nicht unterstützt, Stromaufnahme 20 mA, Abmessungen (L x B x H) 125 x 67 x 57 mm, Gewicht 313 g, Hand-Made in USA229,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESP LTD Snakebyte BKLS MattschwarzESP LTD Snakebyte BKLS, X-Style E-Gitarre; James Hetfield Signature Modell; Korpus: Mahagoni (Khaya Ivorensis/Indonesia) Hals: Mahagoni (Kaya Ivorensis/Indonesia) Griffbrett: Makassar Ebenholz (Diospyros Spp. / India); Halsbefestigung: geleimt; Halsprofil: Thin U; 22 Extra Jumbo Bünde; Sattelbreite: 42 mm (1,65"); Mensur: 629 mm (24,75") - 350 mm-13,78"); Tonabnehmer: Active EMG JH SET (Steg) - Active EMG JH SET (Hals); Regler: 2x Volume; Schalter: 3-Wege Toggle; Steg: Tonepros Locking TOM & Tailpiece; Hardware Oberfläche: Schwarz; Mechaniken: LTD Locking; inkl. Koffer; Farbe: Black Satin; Originalbesaitung: D'Addario XL110 (.010-.046)1497,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Holt, Gary: A Fabulous DisasterA Fabulous Disaster , From the Garage to Madison Square Garden, the Hard Way , > , Erscheinungsjahr: 20250408, Produktform: Leinen, Autoren: Holt, Gary, Seitenzahl/Blattzahl: 304, Abbildungen: 16-page b&w insert, Themenüberschrift: MUSIC / Genres & Styles / Heavy Metal~BIOGRAPHY & AUTOBIOGRAPHY / Composers & Musicians~BIOGRAPHY & AUTOBIOGRAPHY / Entertainment & Performing Arts~BIOGRAPHY & AUTOBIOGRAPHY / Memoirs~MUSIC / Genres & Styles / Rock, Keyword: Exodus;heavy;metal;Metallica;Slayer;Megadeth;Anthrax;speed;Kirk;Hammett, Fachschema: Music / Songbooks, Fachkategorie: Biografien: Kunst und Unterhaltung, Imprint-Titels: Da Capo, Warengruppe: HC/Musik/Allg. Handbücher/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 159, Höhe: 26, Gewicht: 508, Produktform: Gebunden, Genre: Importe,24,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.