Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Ein-Blick-auf-Goes
Top-Angebote
Produkte zum Begriff Ein-Blick-auf-Goes:
-
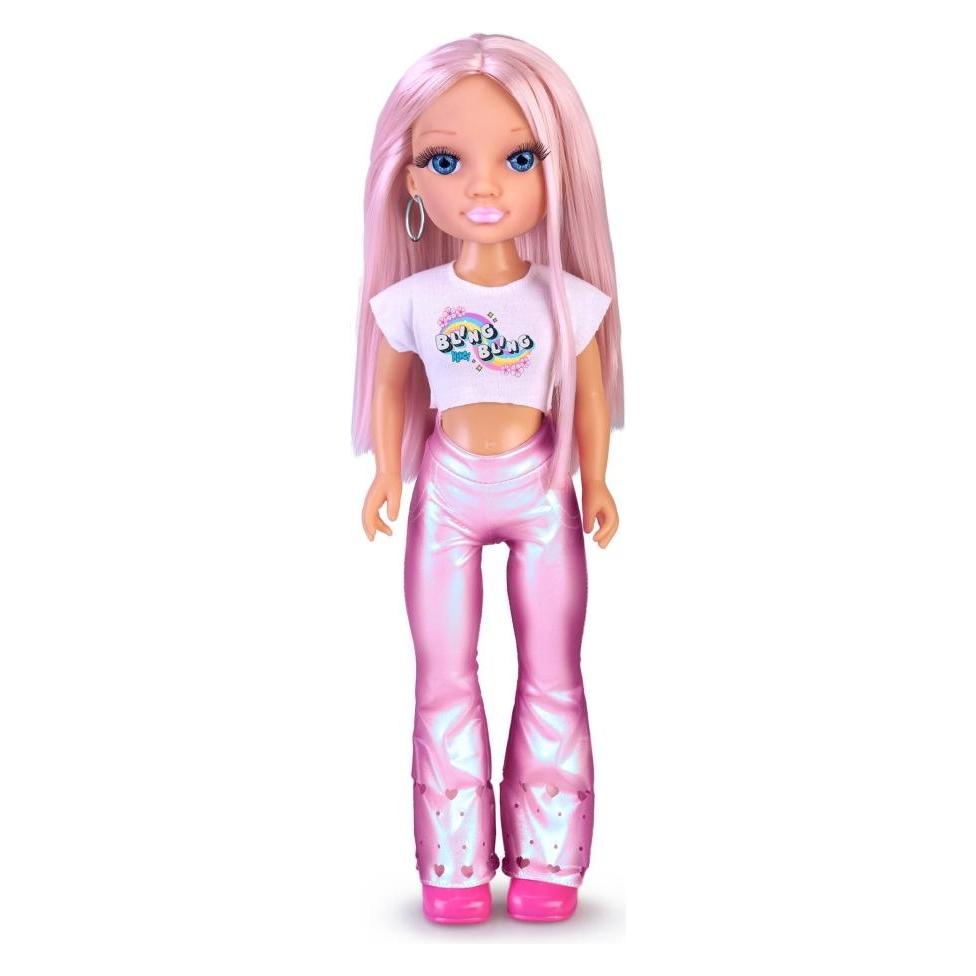
Famosa Nancy, Ein Tag Mit Einem Brillanten BlickVerbringe einen modischen Tag mit Nancy und ihrem strahlenden Look. Dieses Set enthält funkelnde Outfits und Accessoires, die es Kindern ermöglichen, ihren persönlichen Stil durch Rollenspiele auszudrücken und so ihr Selbstbewusstsein und ihre Kreativität zu fördern.46,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ein Blick zu wilden Tieren, Belletristik von Christoph CornelWestdeutschland, Sommer 1978: Am Strand filmt Paul Dörnbrock heimlich Studenten beim Sex und verkauft die illegalen Aufnahmen an Pornounternehmen. Ostdeutschland, Sommer 1978: Der 15-jährige Konrad Wollin erlebt die Gefahren des Erwachsenwerdens. Ein geheimnisvolles Mädchen, das ihm fast den Verstand raubt, zieht auf der anderen Strassenseite in ein altes Haus ein. Zur gleichen Zeit in Ost-Berlin: Der Stasi-Offizier Alexander Gross beschlagnahmt Spitzenkunst und Antiquitäten aus Privatsammlungen und Museen und verkauft sie im Auftrag seiner Vorgesetzten für Devisen auf dem westdeutschen Kunstmarkt. Dabei geht er im wahrsten Sinne des Wortes über Leichen. In den elf folgenden Jahren bis zum Mauerfall kreuzen sich die Wege dieser Menschen auf unheimliche Weise. Dörnbrock baut in Düsseldorf ein internationales Pornoimperium auf, während Gross sich in dessen Video-Star Sibylla verliebt und Konrads erste grosse Liebe in den Westen geht. Drei starke Frauen spielen ihr eigenes Spiel: Die Feministin Tanja Fuchs wird zur erbitterten Gegnerin von Paul Dörnbrock und der Pornoindustrie. Sibylla versteht Sex und Pornografie als Bestandteile ihres Lebens, das sie geniesst und über das sie so bewusst wie konsequent verfügt. Konrads Grossmutter Alma ist der sichere Hafen für ihren Enkel. Doch sie hütet ein dunkles Geheimnis. In fast filmischen Sequenzen wird eine deutsch-deutsche Geschichte erzählt, die ihresgleichen sucht. Cornel leuchtet dabei in düstere Bereiche der menschlichen Existenz, die an keine Zeit und an kein System gebunden sind.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Go or goes?
The correct form would depend on the subject of the sentence. "Go" is used with the pronouns "I," "you," "we," and "they," while "goes" is used with the pronouns "he," "she," and "it." For example, "I go to the store" and "She goes to the store." **
Top-Angebote
Produkte zum Begriff Ein-Blick-auf-Goes:
-
Ethik - ein sthetischer Blick auf die Welt, Fachbücher von Konstantin FunkDas Fachbuch 'Ethik – ein ästhetischer Blick auf die Welt' von Konstantin Funk bietet eine tiefgehende Untersuchung der Bedingungen, unter denen ästhetische und ethische Wahrnehmungen entstehen. Es beleuchtet, wie unterschiedliche Rezipientinnen bei identischen musikalischen Eindrücken variierende emotionale und intellektuelle Reaktionen entwickeln. Dabei wird die Frage in den Mittelpunkt gestellt, wie Bedeutungen und Werte in der Welt entdeckt werden können. Das Buch argumentiert, dass das Erkennen von Gutem und Schlechtem nicht allein auf objektiven Fakten beruht, sondern vielmehr durch individuelle Erfahrungen und kulturelle Praktiken geprägt wird. Es greift auf Denkmotive von John McDowell zurück und stellt die These auf, dass normativ relevante Erfahrungen in der Lebenswelt verankert sind. Die Untersuchung fordert traditionelle akademische Ansätze heraus und regt dazu an, die Entstehung moralischer Gewissheiten im Alltag neu zu überdenken. Das Werk richtet sich an Leserinnen und Leser, die sich für die Schnittstellen von Ästhetik, Ethik und kultureller Praxis interessieren und bietet einen fundierten Beitrag zur aktuellen Debatte in der Philosophie und Religionswissenschaft.58,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Famosa Nancy, Ein Tag Mit Einem Brillanten BlickVerbringe einen modischen Tag mit Nancy und ihrem strahlenden Look. Dieses Set enthält funkelnde Outfits und Accessoires, die es Kindern ermöglichen, ihren persönlichen Stil durch Rollenspiele auszudrücken und so ihr Selbstbewusstsein und ihre Kreativität zu fördern.46,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ein-Blick-auf-Goes
-
Ein Blick zu wilden Tieren, Belletristik von Christoph CornelWestdeutschland, Sommer 1978: Am Strand filmt Paul Dörnbrock heimlich Studenten beim Sex und verkauft die illegalen Aufnahmen an Pornounternehmen. Ostdeutschland, Sommer 1978: Der 15-jährige Konrad Wollin erlebt die Gefahren des Erwachsenwerdens. Ein geheimnisvolles Mädchen, das ihm fast den Verstand raubt, zieht auf der anderen Strassenseite in ein altes Haus ein. Zur gleichen Zeit in Ost-Berlin: Der Stasi-Offizier Alexander Gross beschlagnahmt Spitzenkunst und Antiquitäten aus Privatsammlungen und Museen und verkauft sie im Auftrag seiner Vorgesetzten für Devisen auf dem westdeutschen Kunstmarkt. Dabei geht er im wahrsten Sinne des Wortes über Leichen. In den elf folgenden Jahren bis zum Mauerfall kreuzen sich die Wege dieser Menschen auf unheimliche Weise. Dörnbrock baut in Düsseldorf ein internationales Pornoimperium auf, während Gross sich in dessen Video-Star Sibylla verliebt und Konrads erste grosse Liebe in den Westen geht. Drei starke Frauen spielen ihr eigenes Spiel: Die Feministin Tanja Fuchs wird zur erbitterten Gegnerin von Paul Dörnbrock und der Pornoindustrie. Sibylla versteht Sex und Pornografie als Bestandteile ihres Lebens, das sie geniesst und über das sie so bewusst wie konsequent verfügt. Konrads Grossmutter Alma ist der sichere Hafen für ihren Enkel. Doch sie hütet ein dunkles Geheimnis. In fast filmischen Sequenzen wird eine deutsch-deutsche Geschichte erzählt, die ihresgleichen sucht. Cornel leuchtet dabei in düstere Bereiche der menschlichen Existenz, die an keine Zeit und an kein System gebunden sind.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bildung auf einen Blick 2025, Fachbücher von OECDDie OECD-Studie "Bildung auf einen Blick 2025" bietet umfassende Einblicke in die Bildungssysteme der 38 OECD-Mitgliedsländer sowie einiger Beitritts- und Partnerländer. Diese jährlich erscheinende Publikation präsentiert internationale Daten in über 100 Diagrammen und Tabellen, die den gesamten Bildungsweg abdecken – vom Kindergarten über Schulen bis hin zu Hochschulen und Weiterbildung. Der Fokus der Ausgabe 2025 liegt auf dem Tertiärbereich, wobei Abschlussquoten, Unterschiede in den Arbeitsmarktergebnissen nach Fachgruppen und die Kompetenzen von Erwachsenen mit tertiärem Abschluss untersucht werden. Ein zusätzliches Kapitel verknüpft die Ergebnisse der PIAAC 2023-Erhebung zu grundlegenden Kompetenzen mit anderen relevanten Indikatoren, was die Analyse der Bildungslandschaft weiter vertieft.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Go or goes?
The correct form would depend on the subject of the sentence. "Go" is used with the pronouns "I," "you," "we," and "they," while "goes" is used with the pronouns "he," "she," and "it." For example, "I go to the store" and "She goes to the store." **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.