Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Ein-menschlicher-Fehler-Gebundene
Top-Angebote
Produkte zum Begriff Ein-menschlicher-Fehler-Gebundene:
-
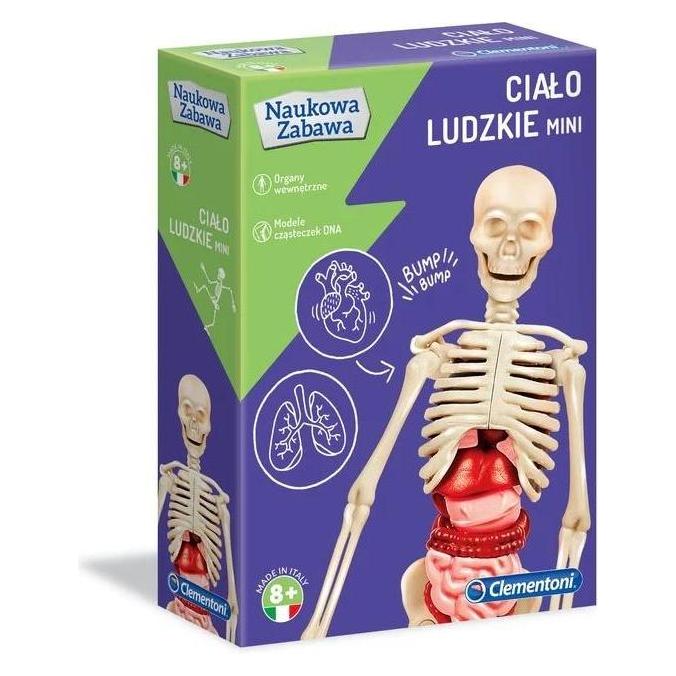
Lisciani DE48915 - Das Menschlicher-Körper-QuizLisciani Das Menschlicher-Körper-Quiz Das Menschliche-Körper-Quiz beruht auf dem Lehrplan der Grundschule und trägt dazu bei, grundlegende Kenntnisse über den Körper auf spielerische Weise einzuprägen. Durch das erfolgreiche Lösen der Minispiele dürfen die Spielfiguren auf dem Spielplan vorwärts gez...12,74 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
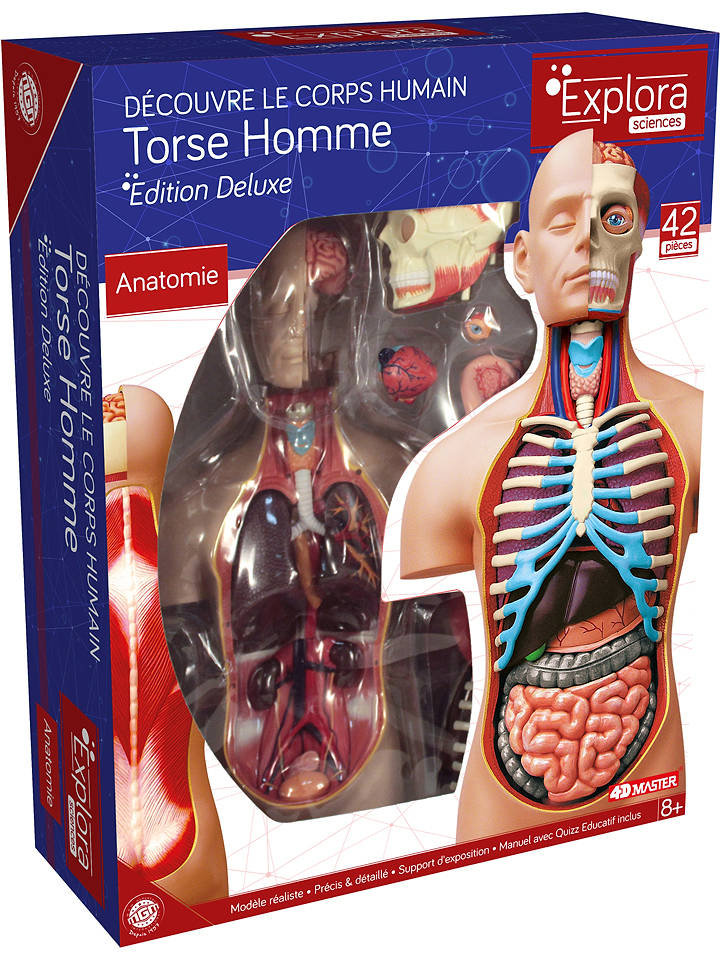
MGM Bausatz "Menschlicher Körper" - ab 8 Jahren - onesizeBausatz "Menschlicher Körper" - ab 8 Jahren von MGM - - Inhalt: 42 Teile, Anleitung - Material: Kunststoff - realitätsgetreuer Nachbau - detailreich und realitätsnah gestaltet - Betätigungsfeld: Feinmotorik, Konzentration - Altersempfehlung: ab 8 Jahren Achtung! Nicht geeignet für Kinder unter 3 Jahren. Erstickungsgefahr durch verschluckbare63,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was ist da falsch, wenn vor dem Token ein Fehler erwartet wird?
Wenn vor dem Token ein Fehler erwartet wird, bedeutet das wahrscheinlich, dass das Token nicht an der erwarteten Stelle im Code steht oder dass es ein Problem mit der Syntax oder dem Kontext gibt. Es ist möglich, dass ein Zeichen oder eine Anweisung fehlt oder falsch geschrieben ist, was dazu führt, dass der Compiler oder Interpreter einen Fehler meldet. Um den Fehler zu beheben, muss der Code überprüft und korrigiert werden, um sicherzustellen, dass das Token an der richtigen Stelle und im richtigen Kontext verwendet wird. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **


Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Ein-menschlicher-Fehler-Gebundene:
-
Pädagogische anatomische Modelle menschlicher KörperorganePÄDAGOGISCHES MODELL MENSCHLICHER KÖRPERORGANE Das anatomische Modell des menschlichen Körpers ist eine hervorragende pädagogische Hilfe für Kinder, die sich für Biologie, Medizin und die Funktionsweise des menschlichen Körpers interessieren. Durch die realitätsgetreue Darstellung einzelner Organe kann das Kind durch Interaktion und praktische Erfahrung selbstständig den inneren Aufbau des Menschen kennenlernen. Das Spielzeug ermöglicht ein besseres Verständnis der Funktionsweise von Organen und ihrer Wechselbeziehungen, wodurch das Erlernen der Anatomie leicht zugänglich und spannend wird. Das Set besteht aus einem mehrteiligen Modell eines menschlichen Rumpfes, der innere Organe wie Herz, Lunge, Leber, Nieren, Magen und Darm enthält. Einzelne Elemente können entfernt und wieder in das Modell eingesetzt werden, was das Lernen erleichtert, das Gedächtnis fördert und eine bessere Erinnerung an die Lage und Funktion einzelner Organe ermöglicht. Darüber hinaus zeigt das Modell die Teilstruktur des Schädels, die Struktur der Knochen und des Kreislaufsystems im Oberkörper, was ein noch detaillierteres Verständnis der menschlichen Struktur ermöglicht. Es ist ein hervorragendes Lehrmittel für Schüler und Lehrer und eine großartige Möglichkeit, Interesse an Naturwissenschaften zu wecken. Es kann in Schulen als Modell für Bildungsaktivitäten verwendet werden, aber auch als Heimlernhilfe für junge Biologiebegeisterte. Das Modell besteht aus hochwertigen Materialien, die Langlebigkeit, Detailgenauigkeit und ästhetisches Erscheinungsbild gewährleisten. Seine kompakten Abmessungen machen es bequem zu verwenden und die Fähigkeit, Organe zu manipulieren, macht es zu einem äußerst wertvollen Lehrmittel. SPEZIFIKATION: Modellabmessungen: 15 x 7 x 3,5 cm Verpackungsmaße: 25 x 25 x 5 cm Material: Hochwertiger Kunststoff Merkmale: Realistische Darstellung der Struktur des menschlichen KörpersMöglichkeit der Organentnahme und -platzierungDer pädagogische Charakter des Spiels SET-INHALT: Anatomisches Modell des menschlichen Körpers Herausnehmbare innere Organe Basis stabilisiert das Modell7,93 €*Versand: 9,90 €Sichere Weiterleitung zum Anbieter
-
Lisciani DE48915 - Das Menschlicher-Körper-QuizLisciani Das Menschlicher-Körper-Quiz Das Menschliche-Körper-Quiz beruht auf dem Lehrplan der Grundschule und trägt dazu bei, grundlegende Kenntnisse über den Körper auf spielerische Weise einzuprägen. Durch das erfolgreiche Lösen der Minispiele dürfen die Spielfiguren auf dem Spielplan vorwärts gez...12,74 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was ist da falsch, wenn vor dem Token ein Fehler erwartet wird?
Wenn vor dem Token ein Fehler erwartet wird, bedeutet das wahrscheinlich, dass das Token nicht an der erwarteten Stelle im Code steht oder dass es ein Problem mit der Syntax oder dem Kontext gibt. Es ist möglich, dass ein Zeichen oder eine Anweisung fehlt oder falsch geschrieben ist, was dazu führt, dass der Compiler oder Interpreter einen Fehler meldet. Um den Fehler zu beheben, muss der Code überprüft und korrigiert werden, um sicherzustellen, dass das Token an der richtigen Stelle und im richtigen Kontext verwendet wird. **
Ähnliche Suchbegriffe für Ein-menschlicher-Fehler-Gebundene
-
MGM Bausatz "Menschlicher Körper" - ab 8 Jahren - onesizeBausatz "Menschlicher Körper" - ab 8 Jahren von MGM - - Inhalt: 42 Teile, Anleitung - Material: Kunststoff - realitätsgetreuer Nachbau - detailreich und realitätsnah gestaltet - Betätigungsfeld: Feinmotorik, Konzentration - Altersempfehlung: ab 8 Jahren Achtung! Nicht geeignet für Kinder unter 3 Jahren. Erstickungsgefahr durch verschluckbare63,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.