Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
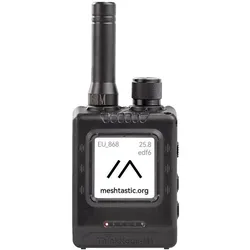

Ähnliche Suchbegriffe für Elecrow-Meshstick-USB-To-SPI-SX1262
Top-Angebote
Produkte zum Begriff Elecrow-Meshstick-USB-To-SPI-SX1262:
-
Spinefarm, Schallplatten, Sleep Token:Take Me Back To Eden (Sleep Token)Die Schallplatte "Take Me Back To Eden" von Sleep Token ist ein eindrucksvolles Werk im Genre Heavy Metal, das die Hörer auf eine emotionale Reise mitnimmt. Mit einer Gesamtdauer von 63,26 Minuten bietet diese Platte eine fesselnde Mischung aus kraftvollen Melodien und tiefgründigen Texten. Die Veröffentlichung aus dem Jahr 2023 ist nicht nur ein musikalisches Erlebnis, sondern auch ein Kunstwerk, das in einem kompakten Format von 12,5 cm x 14 cm präsentiert wird. Mit einem Gewicht von 113,4 Gramm ist die Schallplatte robust und langlebig, ideal für Sammler und Musikliebhaber. Die englischsprachigen Texte und die kreative Komposition machen "Take Me Back To Eden" zu einem unverzichtbaren Teil jeder Heavy Metal Sammlung. Diese Schallplatte ist ein Muss für alle, die die einzigartige Klangwelt von Sleep Token erleben möchten.40,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WaveShare USB zu LoRa Modul, SX1262 HF 850-930MHz, TCXO, USB-A, AES128, AT-Befehle, LoRa-Modulation, Entwicklungsboard + KitDas USB zu LoRa Modul von WaveShare ist ein leistungsstarkes Datenübertragungsmodul, das auf dem SX1262 Funkchip basiert. Es ermöglicht die drahtlose Übertragung serieller Daten im Frequenzbereich von 850 bis 930 MHz, was es ideal für Anwendungen in Europa, Amerika und Ozeanien macht. Die LoRa-Modulation sorgt für eine störungsarme und weitreichende Datenübertragung, die besonders in industriellen, landwirtschaftlichen und allgemeinen Datenakquise- und Steuerungssystemen von Bedeutung ist. Das Modul wird über eine USB-A Schnittstelle betrieben und erfordert ein zweites identisches Modul für die Datenübertragung. Ein herausragendes Merkmal ist der integrierte temperaturkompensierte Quarzoszillator (TCXO), der eine hohe Frequenzstabilität über einen erweiterten Temperaturbereich gewährleistet. Dies reduziert Frequenzabweichungen, die durch Temperaturschwankungen entstehen können, und erhöht die Zuverlässigkeit der Datenübertragung, insbesondere unter extremen Umgebungsbedingungen. Das Modul unterstützt verschiedene Kommunikationsmodi, darunter Punkt-zu-Punkt- und Punkt-zu-Mehrpunkt-Verbindungen. - Hohe Frequenzstabilität durch TCXO für zuverlässige Datenübertragung - LoRa-Modulation für störungsfreie, weite Reichweite - USB-A Schnittstelle für einfache Integration - Geeignet für industrielle und landwirtschaftliche Anwendungen.29,66 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Elecrow-Meshstick-USB-To-SPI-SX1262:
-
Elecrow ThinkNode M5 Meshtastic-LoRa-Kommunikationsgerät, ESP32-S3, SX1262, GPS, 1,54 E-Paper, 5V, Entwicklungsboard + KitDas ThinkNode M5 Meshtastic-LoRa-Kommunikationsgerät ist eine innovative Lösung für die drahtlose Kommunikation ohne Mobilfunknetz oder Internetzugang. Basierend auf dem leistungsstarken ESP32-S3 und dem SX1262 LoRa-Funkmodul, ermöglicht dieses tragbare Gerät die Übertragung von Nachrichten und Positionsdaten über LoRa-Funkverbindungen. Die vorinstallierte Meshtastic-Firmware unterstützt den Aufbau dezentraler Mesh-Netzwerke, in denen mehrere Geräte miteinander kommunizieren und Informationen weiterleiten können. Das kompakte ABS-Gehäuse beherbergt zudem ein GPS-Modul, ein 1,54-Zoll-E-Paper-Display zur Anzeige von Nachrichten und Statusinformationen, sowie eine RTC-Uhr und einen integrierten Lithium-Akku. Die Bluetooth Low Energy-Konnektivität ermöglicht eine einfache Konfiguration über die Meshtastic App, wodurch Nutzer Geräteparameter, Nachrichten und Standortfreigaben verwalten können. Dieses Gerät ist ideal für Anwendungen in abgelegenen Gebieten oder bei Outdoor-Aktivitäten, wo herkömmliche Kommunikationsmittel nicht verfügbar sind. - Dezentrale Mesh-Netzwerke für unabhängige Kommunikation - Integriertes GPS-Modul für präzise Standortbestimmung - E-Paper-Display für klare Anzeige von Informationen - Bluetooth Low Energy für einfache Konfiguration.64,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ACS USB Token NFC Reader II, Notebook Security, SchwarzDer ACS USB Token NFC Reader II ist ein kontaktloser Smartcard-Leser für sichere Authentifizierungs- und Datentransferanwendungen. Dieses kompakte Gerät verbindet sich über USB-Schnittstelle und unterstützt NFC-Technologie (Near Field Communication) zum Lesen kompatibler Smartcards, Token und Tags. Mit Abmessungen von etwa 85 mm Länge, 54 mm Breite und 10 mm Höhe sowie einem Gewicht von rund 45 g bietet dieser Leser eine portable Lösung für verschiedene Sicherheits- und Zutrittskontrollszenarien. Das Gerät arbeitet im Temperaturbereich von 0°C bis 50°C und unterstützt mehrere Kartenprotokolle einschliesslich ISO 14443 Typ A und Typ B Standards. Mit einer robusten Konstruktion aus Polycarbonat-Gehäuse bietet der Leser zuverlässige Leistung für professionelle Umgebungen mit Sicherheitsidentifikationsanforderungen. Der USB Token NFC Reader II verfügt über integrierte LED-Anzeigen für Statusüberwachung und unterstützt Plug-and-Play-Funktionalität mit gängigen Betriebssystemen. Dieses Modell stellt das Nachfolgemodell von früheren ACS Smartcard-Lesern dar und bietet verbesserte Kompatibilität mit modernen Sicherheitstoken sowie erhöhte Datentransferraten. Geeignet für Büroumgebungen, gesicherte Einrichtungen und Authentifizierungssysteme ermöglicht dieser Leser kontaktlose Kommunikation mit kompatiblen Karten bis zu einer Entfernung von 50 mm. Das Gerät benötigt neben der USB-Verbindung keine externe Stromversorgung und gewährleistet Datenintegrität durch Fehlerprüfprotokolle. Mit Fokus auf Sicherheitsanwendungen unterstützt der Leser verschiedene Verschlüsselungsstandards und Authentifizierungsmethoden bei gleichzeitig benutzerfreundlicher Bedienung durch einfache Installationsprozesse.62,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spinefarm, Schallplatten, Sleep Token:Take Me Back To Eden (Sleep Token)Die Schallplatte "Take Me Back To Eden" von Sleep Token ist ein eindrucksvolles Werk im Genre Heavy Metal, das die Hörer auf eine emotionale Reise mitnimmt. Mit einer Gesamtdauer von 63,26 Minuten bietet diese Platte eine fesselnde Mischung aus kraftvollen Melodien und tiefgründigen Texten. Die Veröffentlichung aus dem Jahr 2023 ist nicht nur ein musikalisches Erlebnis, sondern auch ein Kunstwerk, das in einem kompakten Format von 12,5 cm x 14 cm präsentiert wird. Mit einem Gewicht von 113,4 Gramm ist die Schallplatte robust und langlebig, ideal für Sammler und Musikliebhaber. Die englischsprachigen Texte und die kreative Komposition machen "Take Me Back To Eden" zu einem unverzichtbaren Teil jeder Heavy Metal Sammlung. Diese Schallplatte ist ein Muss für alle, die die einzigartige Klangwelt von Sleep Token erleben möchten.40,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Elecrow-Meshstick-USB-To-SPI-SX1262
-
WaveShare USB zu LoRa Modul, SX1262 HF 850-930MHz, TCXO, USB-A, AES128, AT-Befehle, LoRa-Modulation, Entwicklungsboard + KitDas USB zu LoRa Modul von WaveShare ist ein leistungsstarkes Datenübertragungsmodul, das auf dem SX1262 Funkchip basiert. Es ermöglicht die drahtlose Übertragung serieller Daten im Frequenzbereich von 850 bis 930 MHz, was es ideal für Anwendungen in Europa, Amerika und Ozeanien macht. Die LoRa-Modulation sorgt für eine störungsarme und weitreichende Datenübertragung, die besonders in industriellen, landwirtschaftlichen und allgemeinen Datenakquise- und Steuerungssystemen von Bedeutung ist. Das Modul wird über eine USB-A Schnittstelle betrieben und erfordert ein zweites identisches Modul für die Datenübertragung. Ein herausragendes Merkmal ist der integrierte temperaturkompensierte Quarzoszillator (TCXO), der eine hohe Frequenzstabilität über einen erweiterten Temperaturbereich gewährleistet. Dies reduziert Frequenzabweichungen, die durch Temperaturschwankungen entstehen können, und erhöht die Zuverlässigkeit der Datenübertragung, insbesondere unter extremen Umgebungsbedingungen. Das Modul unterstützt verschiedene Kommunikationsmodi, darunter Punkt-zu-Punkt- und Punkt-zu-Mehrpunkt-Verbindungen. - Hohe Frequenzstabilität durch TCXO für zuverlässige Datenübertragung - LoRa-Modulation für störungsfreie, weite Reichweite - USB-A Schnittstelle für einfache Integration - Geeignet für industrielle und landwirtschaftliche Anwendungen.29,66 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.48,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.