Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Ev3
Top-Angebote
Produkte zum Begriff Ev3:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
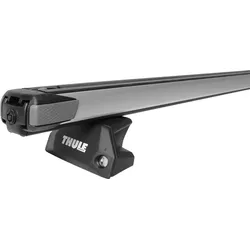
Dachträger Thule SlideBar - KIA EV3Thule SlideBar - innovativ und einfach in der Handhabung Der Thule SlideBar ist der einzige ausziehbare Dachträger. Die Barren lassen sich auf beiden Seiten des Fahrzeugs 600 mm seitlich ausziehen. Das heißt, durch den Abstand zum Fahrzeug ist die Seite Ihres KIA EV3 vor Be- und Entladeschäden sicher und Sie können den Dachträger bequem vom Bordstein aus, z.B. mit Fahrrädern oder anderem Transportgut, beladen. So müssen Sie sich nicht bis in die Mitte des Fahrzeugdaches strecken. Ist alles sicher verstaut schieben Sie den Träger zurück in die Ausgangsposition. Dank innovativer und abdeckbarer T-Nut kann Zubehör, wie Dachbox und Fahrradhalter einfach montiert werden. Dieser Dachträger wurde speziell für Ihr Fahrzeug mit geschlossener Dachreling entwickelt. Ihr Fahrzeug ist mit einer geschlossener Dachreling ausgestattet, wenn Sie nicht unter der Reling durchgreifen können (diese wird auch als integrierte Dachreling bezeichnet). Der Slidebar des schwedischen Markenherstellers Thule überzeugt durch eine einfache Handhabung, ein gelungenes Design sowie die herausragende Qualität. Wie alle Thule Produkte ist auch der SlideBar für den KIA EV3 den strengen Sicherheits- und Qualitätstests des Herstellers unterzogen worden und erfüllt damit die Anforderungen der City-Crash-Norm. Je nach Abstand zwischen den montierten Dachträgern und dem Fahrzeugdach kann die Nutzung des Schiebedachs möglicherweise eingeschränkt sein. Sichern Sie sich jetzt den idealen Dachträger für Ihre Abenteuerreise – robust, zuverlässig und einfach zu montieren. Perfekt für Reisen, Camping und Transport – bestellen Sie noch heute und erleben Sie maximale Flexibilität und Komfort!439,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Ev3:
-
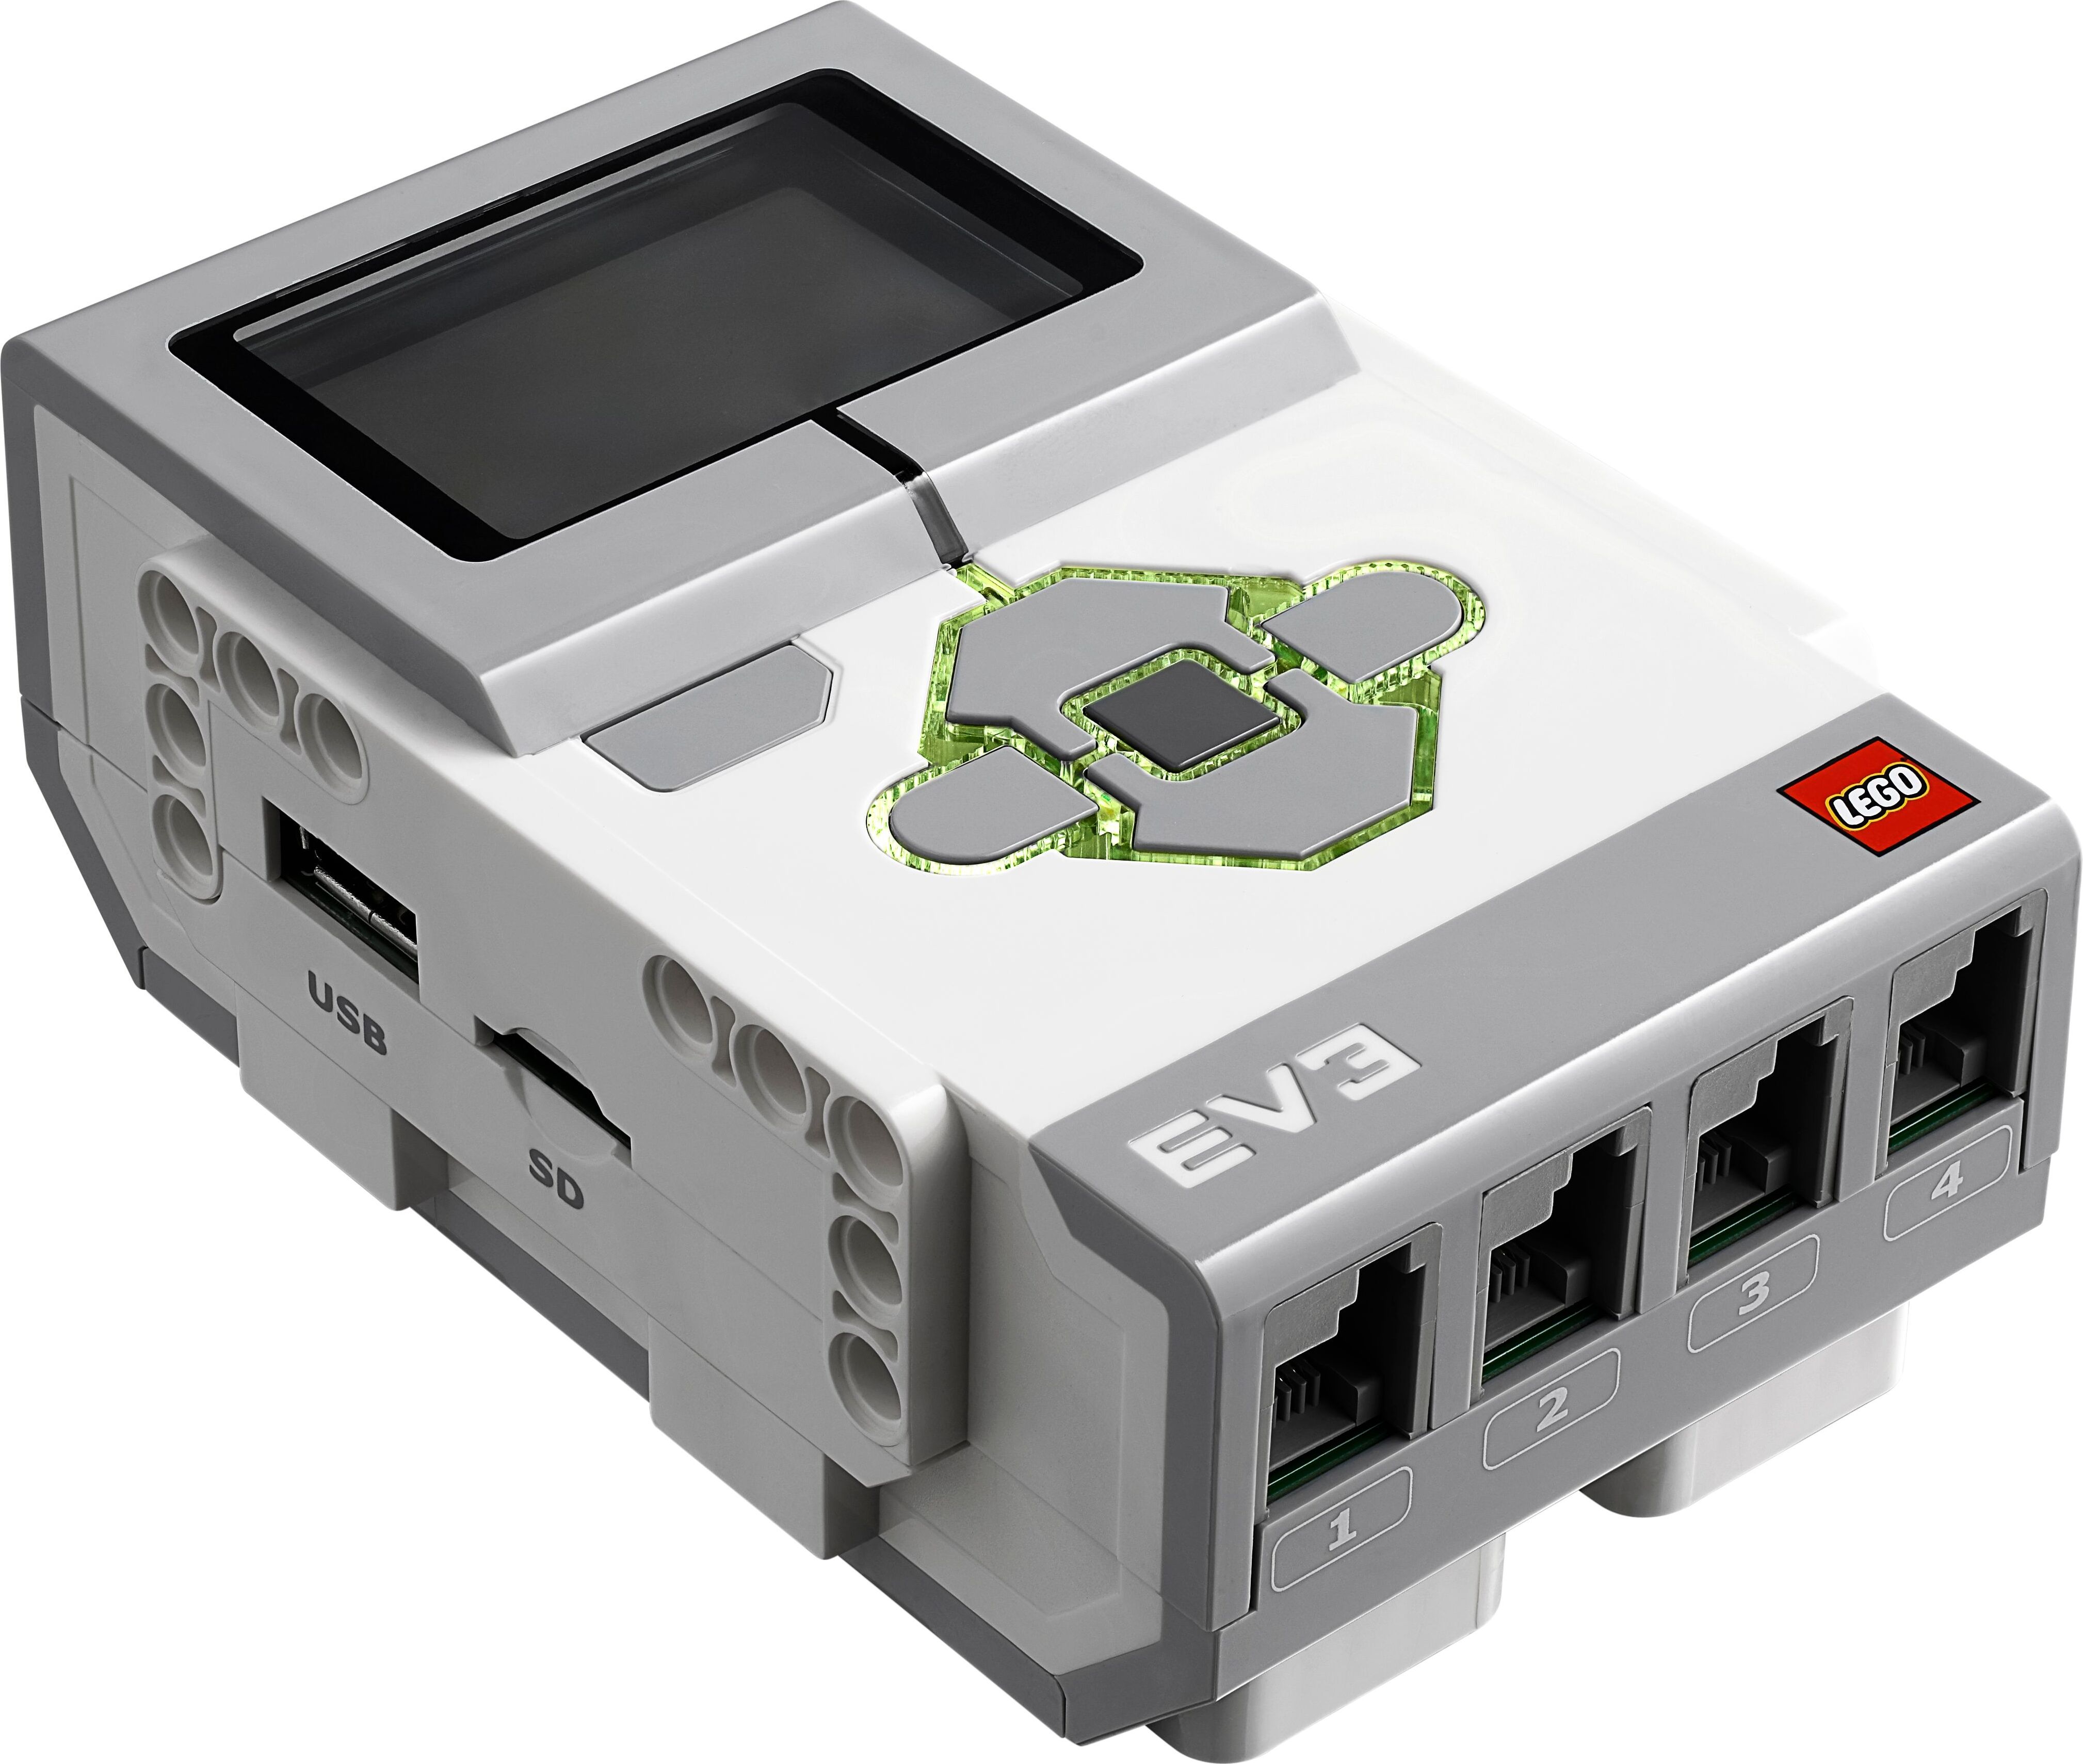
LEGO MINDSTORMS Intelligenter EV3-Stein, Roboter, Lego, MINDSTORMS Education EV3, GrauDer programmierbare intelligente EV3-Baustein ist das zentrale Element der LEGO MINDSTORMS Education EV3 Roboter. Das beleuchtete Bedienfeld mit sechs Tasten zeigt mit verschiedenen Farben den jeweiligen Status des Bausteins an. Weitere Ausstattungsmerkmale: Hochauflösendes Schwarz-Weiß-Display, integrierter Lautsprecher, USB-Port, Mini-SD-Kartenleser sowie jeweils vier Ein- und Ausgänge. Der EV3-Stein unterstützt die Kommunikation über USB, Bluetooth und Wi-Fi (WLAN) zur Datenübertragung zu einem Computer. Zudem verfügt der EV3-Baustein über eine Programmieroberfläche, mit der Programmierung und Messwerterfassung ohne PC möglich sind. Der Baustein ist kompatibel zu Mobilfunkgeräten (iPhone, Android). Er kann entweder mit AA-Batterien oder mit dem EV3-Akku betrieben werden. Details: - ARM 9-Prozessor mit Linux-basiertem Betriebssystem - Vier Eingänge zur Messwerterfassung mit einer Abtastrate von maximal 1000 Messungen pro Sekunde - Vier Ausgänge zur Ausführung von Befehlen - Integri354,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ev3
-
Dachträger Thule SlideBar - KIA EV3Thule SlideBar - innovativ und einfach in der Handhabung Der Thule SlideBar ist der einzige ausziehbare Dachträger. Die Barren lassen sich auf beiden Seiten des Fahrzeugs 600 mm seitlich ausziehen. Das heißt, durch den Abstand zum Fahrzeug ist die Seite Ihres KIA EV3 vor Be- und Entladeschäden sicher und Sie können den Dachträger bequem vom Bordstein aus, z.B. mit Fahrrädern oder anderem Transportgut, beladen. So müssen Sie sich nicht bis in die Mitte des Fahrzeugdaches strecken. Ist alles sicher verstaut schieben Sie den Träger zurück in die Ausgangsposition. Dank innovativer und abdeckbarer T-Nut kann Zubehör, wie Dachbox und Fahrradhalter einfach montiert werden. Dieser Dachträger wurde speziell für Ihr Fahrzeug mit geschlossener Dachreling entwickelt. Ihr Fahrzeug ist mit einer geschlossener Dachreling ausgestattet, wenn Sie nicht unter der Reling durchgreifen können (diese wird auch als integrierte Dachreling bezeichnet). Der Slidebar des schwedischen Markenherstellers Thule überzeugt durch eine einfache Handhabung, ein gelungenes Design sowie die herausragende Qualität. Wie alle Thule Produkte ist auch der SlideBar für den KIA EV3 den strengen Sicherheits- und Qualitätstests des Herstellers unterzogen worden und erfüllt damit die Anforderungen der City-Crash-Norm. Je nach Abstand zwischen den montierten Dachträgern und dem Fahrzeugdach kann die Nutzung des Schiebedachs möglicherweise eingeschränkt sein. Sichern Sie sich jetzt den idealen Dachträger für Ihre Abenteuerreise – robust, zuverlässig und einfach zu montieren. Perfekt für Reisen, Camping und Transport – bestellen Sie noch heute und erleben Sie maximale Flexibilität und Komfort!439,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dachträger Thule SquareBar - KIA EV3Thule SquareBar - einfach und stabil Sie suchen nach einer stabilen Basis zum Transport von Ski, Snowboards, Fahrrädern und anderen Lasten für Ihren KIA EV3? Dann ist der Dachträger SquareBar des Markenherstellers Thule für Sie genau der Richtige. Die galvanisierte Stahltraverse mit einem beständigen, schwarzen Kunststoffüberzug verleiht dem Thule SquareBar, für Ihren KIA EV3, genau dieses hohe Maß an Stabilität. Dieser Dachträger wurde speziell für Ihr Fahrzeug mit geschlossener Dachreling entwickelt. Ihr Fahrzeug ist mit einer geschlossener Dachreling ausgestattet, wenn Sie nicht unter der Reling durchgreifen können (diese wird auch als integrierte Dachreling bezeichnet). Der schwedische Hersteller setzt beim Thule SquareBar auf Sicherheit und Qualität. Dieser Dachträger erfüllt die Anforderungen der City-Crash-Norm. Je nach Abstand zwischen den montierten Dachträgern und dem Fahrzeugdach kann die Nutzung des Schiebedachs möglicherweise eingeschränkt sein. Sichern Sie sich jetzt den idealen Dachträger für Ihre Abenteuerreise – robust, zuverlässig und einfach zu montieren. Perfekt für Reisen, Camping und Transport – bestellen Sie noch heute und erleben Sie maximale Flexibilität und Komfort!249,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.48,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.