Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
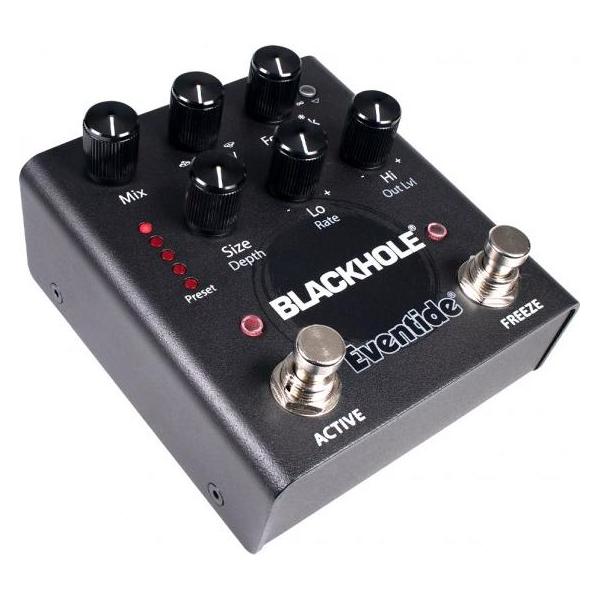
Ähnliche Suchbegriffe für Eventide-Blackhole-Immersive
Top-Angebote
Produkte zum Begriff Eventide-Blackhole-Immersive:
-
Eventide TimeFactor100 Presets, inklusive Artist-Presets, Sound in Studioqualität, Echtzeitsteuerung mit 10 Knöpfen, MIDI oder Expression Pedal, Tap-Tempo und MIDI-Clock Sync/Generate, Mono- oder Stereobetrieb, Gitarren- oder Linepegel für In- & Output,391,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eventide Omnipressor 2830Au (Gitarre), EffektpedalDas Eventide Omnipressor 2830Au ist ein hochentwickeltes Effektpedal, das eine originalgetreue Nachbildung des legendären Omnipressors von 1971 bietet. Es kombiniert dynamische Signalverarbeitung mit einzigartigen Funktionen, die es Musikschaffenden ermöglichen, ihre Klänge präzise zu formen. Die Dynamic Reversal-Funktion simuliert die Umkehrung eines Bandes, wodurch schwache Signale verstärkt und starke Signale abgeschwächt werden können. Mit der Gating-Funktion wird die Amplitude von Signalen, die unter einen voreingestellten Schwellenwert fallen, komprimiert, während die Expansion den Dynamikbereich eines Signals erweitert. Die variable Ratio-Steuerung ermöglicht eine flexible Kompression, und die Infinite Compression-Funktion sorgt dafür, dass jedes Signal mit dem gleichen Pegel ausgegeben wird. Darüber hinaus bietet das Pedal ultraschnelles Limiting, eine kontinuierliche Funktionssteuerung für extreme Kompression und dynamische Umkehrung sowie variable Attack- und Release-Steuerungen. Die Möglichkeit des Sidechainings und der Verknüpfung mehrerer Geräte erweitert die Einsatzmöglichkeiten des Omnipressors erheblich. Eingangs- und Ausgangsübertrager sowie TRS/XLR-Anschlüsse sind ebenfalls enthalten, was das Pedal zu einem vielseitigen Werkzeug für jede Audioanwendung macht. Originalgetreue Nachbildung des Omnipressors von 1971 Dynamic Reversal-Funktion für kreative Klangbearbeitung Variable Attack- und Release-Steuerung für präzise Anpassungen Sidechaining ermöglicht flexible Ansteuerung durch verschiedene Quellen Eingangs- und Ausgangsübertrager für optimale Signalqualität.2180,57 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Eventide-Blackhole-Immersive:
-
Eventide TimeFactor100 Presets, inklusive Artist-Presets, Sound in Studioqualität, Echtzeitsteuerung mit 10 Knöpfen, MIDI oder Expression Pedal, Tap-Tempo und MIDI-Clock Sync/Generate, Mono- oder Stereobetrieb, Gitarren- oder Linepegel für In- & Output,391,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Eventide-Blackhole-Immersive
-
Eventide Omnipressor 2830Au (Gitarre), EffektpedalDas Eventide Omnipressor 2830Au ist ein hochentwickeltes Effektpedal, das eine originalgetreue Nachbildung des legendären Omnipressors von 1971 bietet. Es kombiniert dynamische Signalverarbeitung mit einzigartigen Funktionen, die es Musikschaffenden ermöglichen, ihre Klänge präzise zu formen. Die Dynamic Reversal-Funktion simuliert die Umkehrung eines Bandes, wodurch schwache Signale verstärkt und starke Signale abgeschwächt werden können. Mit der Gating-Funktion wird die Amplitude von Signalen, die unter einen voreingestellten Schwellenwert fallen, komprimiert, während die Expansion den Dynamikbereich eines Signals erweitert. Die variable Ratio-Steuerung ermöglicht eine flexible Kompression, und die Infinite Compression-Funktion sorgt dafür, dass jedes Signal mit dem gleichen Pegel ausgegeben wird. Darüber hinaus bietet das Pedal ultraschnelles Limiting, eine kontinuierliche Funktionssteuerung für extreme Kompression und dynamische Umkehrung sowie variable Attack- und Release-Steuerungen. Die Möglichkeit des Sidechainings und der Verknüpfung mehrerer Geräte erweitert die Einsatzmöglichkeiten des Omnipressors erheblich. Eingangs- und Ausgangsübertrager sowie TRS/XLR-Anschlüsse sind ebenfalls enthalten, was das Pedal zu einem vielseitigen Werkzeug für jede Audioanwendung macht. Originalgetreue Nachbildung des Omnipressors von 1971 Dynamic Reversal-Funktion für kreative Klangbearbeitung Variable Attack- und Release-Steuerung für präzise Anpassungen Sidechaining ermöglicht flexible Ansteuerung durch verschiedene Quellen Eingangs- und Ausgangsübertrager für optimale Signalqualität.2180,57 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eventide Riptide, Effektgerät, Rot, GrünDas Eventide Riptide Effektgerät bietet eine Vielzahl an Funktionen, die sowohl für professionelle Musiker als auch für Hobbyisten von grossem Nutzen sind. Mit fünf direkt abrufbaren Presets ermöglicht es eine schnelle Anpassung an verschiedene Klangstile. Die zusätzlichen Presets können bequem über den Eventide Device Manager für PC oder Mac verwaltet werden. Die umfangreiche Steuerung erfolgt über Regler für Vibe, Speed, Intensity, Drive, Tone und Level, die eine präzise Klanggestaltung ermöglichen. Die aktiven Fussschalter bieten sowohl Latching- als auch Momentary-Funktionen, was die Bedienung während des Spiels erleichtert. Mit zwei Overdrive-Modi und der Möglichkeit, zwischen Mono- und Stereo-Eingang zu wählen, ist das Riptide äusserst vielseitig. Die Bypass-Optionen und die Möglichkeit, ein Expression-Pedal oder einen Zusatzschalter anzuschliessen, erweitern die Einsatzmöglichkeiten zusätzlich. - Fünf direkt abrufbare Presets für schnelle Anpassungen - Zwei Overdrive-Modi für vielseitige Klanggestaltung - Aktive Fussschalter für einfache Bedienung - Wählbarer Mono/Stereo-Eingang für flexible Nutzung.336,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.