Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Faber-Music-YolanDa-Brown
Top-Angebote
Produkte zum Begriff Faber-Music-YolanDa-Brown:
-
Faber Music David Guetta - The Songbook - PVG - SongbookDavid Guetta "The Songbook" ist eine Sammlung mit 42 Hits vom weltbesten DJ; arrangiert für Gesang; Klavier und Gitarre - zum ersten Mal in einer Ausgabe. Das Songbook enthält neben einer vierseitigen Farbfotodarstellung auch die Nummer 1-Hits wie Titanium; When Love Takes Over und Club Can't Handle Me.37,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Entspricht Walter Faber dem Etikett "Homo Faber"?
Ja, Walter Faber entspricht dem Etikett "Homo Faber". Der Begriff "Homo Faber" stammt aus dem Lateinischen und bedeutet "der schaffende Mensch". Walter Faber ist ein Ingenieur und Techniker, der sein Leben auf rationales Denken und Handeln ausrichtet und sich stark auf die technische Welt konzentriert. Er verkörpert somit den "Homo Faber" in seiner beruflichen und persönlichen Lebensweise. **
Top-Angebote
Produkte zum Begriff Faber-Music-YolanDa-Brown:
-
The Faber Music Piano Duets Anthology, FachbücherDie Faber Music Piano Duets Anthology ist eine unverzichtbare Sammlung von traditionellen Favoriten und ansprechenden neuen Arrangements für Klavierduett (1 Klavier, 4 Hände). Diese Anthologie ist in aufsteigender Reihenfolge angeordnet und umfasst klassische Duett-Repertoire von Komponisten wie Fauré, Schubert und Debussy sowie weniger bekannte Schätze von Chaminade, Ligeti, Phoria und vielen anderen. Das Buch ist wunderschön als genähte Ausgabe präsentiert und verfügt über ein Cover-Design von LS Lowry. Es richtet sich an fortgeschrittene Duett-Enthusiasten und bietet auch einige Stücke für spät-elementare und früh-advanced Pianist*innen.33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Faber Music David Guetta - The Songbook - PVG - SongbookDavid Guetta "The Songbook" ist eine Sammlung mit 42 Hits vom weltbesten DJ; arrangiert für Gesang; Klavier und Gitarre - zum ersten Mal in einer Ausgabe. Das Songbook enthält neben einer vierseitigen Farbfotodarstellung auch die Nummer 1-Hits wie Titanium; When Love Takes Over und Club Can't Handle Me.37,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Faber-Music-YolanDa-Brown
-
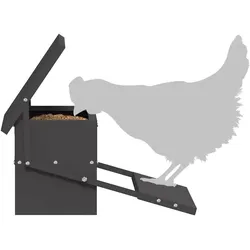
vidaXL Yolanda, VogelhausDer Hühnerfütterer von vidaXL ist eine durchdachte Lösung für die Fütterung von Geflügel, die modernes Design mit praktischer Funktionalität vereint. Hergestellt aus hochwertigem Stahl, bietet dieser Futterspender eine robuste Konstruktion, die allen Wetterbedingungen standhält. Sein elegantes und schlichtes Design fügt sich harmonisch in verschiedene Garten- und Terrassenumgebungen ein, wodurch er sowohl für Hobbybauern als auch für erfahrene Geflügelhalter eine attraktive Wahl darstellt. Der Tretmechanismus ermöglicht eine effiziente Futterverteilung, die auf das Gewicht der Hühner reagiert, was nicht nur Futterverschwendung minimiert, sondern auch Schädlinge fernhält. Darüber hinaus ist der Hühnerfütterer einfach zu reinigen und hygienisch, was die Pflege erleichtert. Mit einem unkomplizierten Zusammenbau ist dieser Futterspender eine praktische Ergänzung für jeden Geflügelhalter. - Robuste Stahlkonstruktion für Langlebigkeit und Wetterbeständigkeit - Effizienter Tretmechanismus zur automatischen Futterverteilung - Vielseitig einsetzbar für Innen- und Aussenbereiche - Einfacher Zusammenbau mit minimalem Werkzeugaufwand.37,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Faber, Michel: ListenListen , On Music, Sound and Us , > , Auflage: Main, Erscheinungsjahr: 20231019, Produktform: Leinen, Autoren: Faber, Michel, Auflage/Ausgabe: Main, Seitenzahl/Blattzahl: 360, Themenüberschrift: MUSIC / Philosophy & Social Aspects, Keyword: Michel Faber; philosophy; music; musicians; music genres; bands; music eras; listening; Under the Skin; The Crimson Petal and the White; music theory, Fachschema: Englische Bücher / Musik~Musik / Musiklehre, Musiktheorie, Wissenschaft~Philosophie~Musikgeschichte, Fachkategorie: Philosophie~Musikgeschichte, Warengruppe: HC/Musikgeschichte, Fachkategorie: Musikwissenschaft und Musiktheorie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Canongate Books Ltd., Verlag: Canongate Books Ltd., Länge: 240, Breite: 160, Höhe: 36, Gewicht: 580, Produktform: Gebunden, Genre: Importe, Genre: Importe,21,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Entspricht Walter Faber dem Etikett "Homo Faber"?
Ja, Walter Faber entspricht dem Etikett "Homo Faber". Der Begriff "Homo Faber" stammt aus dem Lateinischen und bedeutet "der schaffende Mensch". Walter Faber ist ein Ingenieur und Techniker, der sein Leben auf rationales Denken und Handeln ausrichtet und sich stark auf die technische Welt konzentriert. Er verkörpert somit den "Homo Faber" in seiner beruflichen und persönlichen Lebensweise. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.