Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Fat
Top-Angebote
Produkte zum Begriff Fat:
-
Blumenthal, Heston: The Fat Duck CookbookThe Fat Duck Cookbook , In this beautiful, smaller format edition of the award-winning Big Fat Duck Cookbook , we hear the full story of the meteoric rise of Heston Blumenthal and The Fat Duck, birthplace of snail porridge and bacon-and-egg ice cream, and encounter the passion, perfection and weird science behind the man and the restaurant. Heston Blumenthal is widely acknowledged to be a genius, and The Fat Duck has twice been voted the Best Restaurant in the World by a peer group of top chefs. But he is entirely self-taught, and the story of his restaurant has broken every rule in the book. His success has been borne out of his pure obsession, endless invention and a childish curiosity into how things work - whether it's how smell affects taste, what different flavours mean to us on a biological level, or how temperature is distributed in the centre of a soufflé. In the first section of The Fat Duck Cookbook , we learn the history of the restaurant, from its humble beginnings to its third Michelin star (the day Heston received the news of this he had been wondering how exactly he would be able to pay his staff that month). Next we meet 50 of his signature recipes - sardine on toast sorbet, salmon poached with liquorice, hot and iced tea, chocolate wine - which, while challenging for anyone not equipped with ice baths, dehydrators, vacuum pumps and nitrogen on tap, will inspire home cooks and chefs alike. Finally, we hear from the experts whose scientific know-how has contributed to Heston's topsy-turvy world. With an introduction by Harold McGee, incredible colour photographs throughout and illustrations by Dave McKean, The Fat Duck Cookbook is not only the nearest thing to an autobiography from the world's most fascinating chef, but also a stunning, colourful and joyous work of art. , > , Erscheinungsjahr: 200910, Produktform: Leinen, Beilage: Lesebändchen, Autoren: Blumenthal, Heston, Seitenzahl/Blattzahl: 529, Themenüberschrift: COOKING / General, Fachschema: Kochen / Sterneköche, Starköche, Spitzenköche~Englische Bücher / Kochbuch, Fachkategorie: Kochen: Gerichte und Menüs / Mahlzeiten~Kochen und Rezepte allgemein, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 279, Breite: 242, Höhe: 40, Gewicht: 2670, Produktform: Gebunden, Genre: Importe,57,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Fat:
-
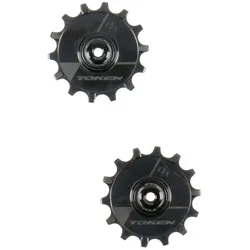
TOKEN Schaltwerkröllchen Set Skinny Fat | 14/14 Zähne für 12-fach sTOKEN Schaltwerkröllchen Set Skinny Fat | 14/14 Zähne für 12-fach schwarz Vom Design her mal ganz anders, kannst Du Dein Schaltwerk mit diesen Schaltwerkröllchen optisch auffrischen. Die glatte Oberfläche verhindert, dass sich Dreck festsetzt und kann bei Bedarf gut gereinigt werden. Außerdem sparen leicht laufende und gedichtete Lager auf Dauer das eine oder andere Watt an Leistung. Die Narrow-Wide-Zähne führen die Kette zuverlässig und prädestinieren diese Rädchen für alle aktuellen 1x12 Antriebe. technische Daten: Material: Aluminium, Stahl Kompatibilität Schaltwerk: SRAM Eagle 12-fach Schaltwerke, Shimano 12-fach Schaltwerke Kette/Antrieb: 12-fach Zahnzahl: 14 Zähne, narrow-wide Lagerung: Stahl, gedichtet Farbe Röllchen: schwarz Farbe Staubkappen: schwarz Gewicht laut Hersteller: k.A. Gewicht selbst gewogen: 33g Lieferumfang: 1 Paar TOKEN Schaltwerkröllchen Set Skinny Fat | 14/14 Zähne für 12-fach schwarz32,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
TOKEN Schaltwerkröllchen Set Skinny Fat | 14/16 Zähne für 12-fach sTOKEN Schaltwerkröllchen Set Skinny Fat | 14/14 Zähne für 12-fach schwarz Mit diesen filigranen Schaltwerkröllchen kannst Du Dein Schaltwerk optisch auffrischen. Zusätzlich senkt die Materialauswahl das Gewicht und sorgt für eine lange Lebensdauer. Außerdem sparen leicht laufende und gedichtete Lager auf Dauer das eine oder andere Watt an Leistung. Die Narrow-Wide-Zähne führen die Kette zuverlässig und prädestinieren diese Rädchen für alle aktuellen 1x12 Antriebe. technische Daten: Material: Aluminium, Stahl Kompatibilität Schaltwerk: SRAM Eagle 12-fach Schaltwerke, Shimano 12-fach Schaltwerke Kette/Antrieb: 12-fach Zahnzahl: 14 und 16 Zähne, narrow-wide Lagerung: Stahl, gedichtet Farbe Röllchen: schwarz Farbe Staubkappen: schwarz Gewicht laut Hersteller: k.A. Gewicht selbst gewogen: 27g (Set) Lieferumfang: 1 Paar TOKEN Schaltwerkröllchen Set Skinny Fat | 14/16 Zähne für 12-fach schwarz57,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Blumenthal, Heston: The Fat Duck CookbookThe Fat Duck Cookbook , In this beautiful, smaller format edition of the award-winning Big Fat Duck Cookbook , we hear the full story of the meteoric rise of Heston Blumenthal and The Fat Duck, birthplace of snail porridge and bacon-and-egg ice cream, and encounter the passion, perfection and weird science behind the man and the restaurant. Heston Blumenthal is widely acknowledged to be a genius, and The Fat Duck has twice been voted the Best Restaurant in the World by a peer group of top chefs. But he is entirely self-taught, and the story of his restaurant has broken every rule in the book. His success has been borne out of his pure obsession, endless invention and a childish curiosity into how things work - whether it's how smell affects taste, what different flavours mean to us on a biological level, or how temperature is distributed in the centre of a soufflé. In the first section of The Fat Duck Cookbook , we learn the history of the restaurant, from its humble beginnings to its third Michelin star (the day Heston received the news of this he had been wondering how exactly he would be able to pay his staff that month). Next we meet 50 of his signature recipes - sardine on toast sorbet, salmon poached with liquorice, hot and iced tea, chocolate wine - which, while challenging for anyone not equipped with ice baths, dehydrators, vacuum pumps and nitrogen on tap, will inspire home cooks and chefs alike. Finally, we hear from the experts whose scientific know-how has contributed to Heston's topsy-turvy world. With an introduction by Harold McGee, incredible colour photographs throughout and illustrations by Dave McKean, The Fat Duck Cookbook is not only the nearest thing to an autobiography from the world's most fascinating chef, but also a stunning, colourful and joyous work of art. , > , Erscheinungsjahr: 200910, Produktform: Leinen, Beilage: Lesebändchen, Autoren: Blumenthal, Heston, Seitenzahl/Blattzahl: 529, Themenüberschrift: COOKING / General, Fachschema: Kochen / Sterneköche, Starköche, Spitzenköche~Englische Bücher / Kochbuch, Fachkategorie: Kochen: Gerichte und Menüs / Mahlzeiten~Kochen und Rezepte allgemein, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 279, Breite: 242, Höhe: 40, Gewicht: 2670, Produktform: Gebunden, Genre: Importe,57,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Fat
-
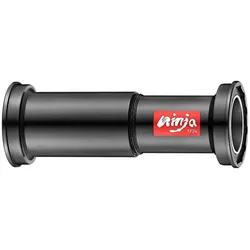
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.66,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
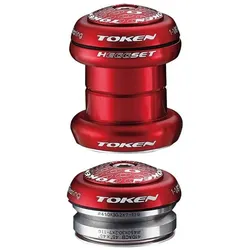
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.60,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.