Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Fetzen
Top-Angebote
Produkte zum Begriff Fetzen:
-
Lüdke, Christian: Bei Stella & Tom fliegen die FetzenBei Stella & Tom fliegen die Fetzen , Kinder für Streit wappnen Streit ist für Kinder wichtig, denn sie können daran wachsen. Wie im Sport und beim Spielen messen Kinder beim Streiten ihre Kräfte und lernen dabei, sich selbst und andere besser einzuschätzen. Durch richtiges Streiten lernt ein Kind auch, wie es seine eigene Meinung stark macht - so kann es sich letztlich auch gegen Mobbing wehren. Es ist aber auch wichtig zu wissen, wie man sich wieder verträgt mit seinen Freunden, wie man Streit schlichtet und Kompromisse findet. Die Hauptfiguren Stella & Tom erleben dieses Jahr viele unterschiedliche Streitfälle an ihrer Schule. Genau wie die Figuren lernt der Leser, was Durchhaltevermögen bedeutet und sich nicht so leicht zu ärgern und aus der Ruhe bringen zu lassen. Behandelt werden Themen, die im Streit von Kindern heute oft eine große Rolle spielen, wie Internet, Neid, Leistungsdruck und Fremdenfeindlichkeit. Mit diesen Geschichten können Kinder spielerisch lernen, wie sie in ähnlichen Situationen (re)agieren könnten. Am Ende des Buches gibt es dazu noch praktische Streit-Regeln im Überblick für Kinder und Tipps für Eltern. Illustriert wird der Band von Saskia Gaymann. Das Buch eignet sich für Kinder zwischen 5 und 10 Jahren. , Gasfedern & Haubendämpfer > Motorhauben & Teile , Erscheinungsjahr: 20190927, Autoren: Lüdke, Christian, Illustrator: Gaymann, Saskia, Seitenzahl/Blattzahl: 131, Keyword: Cyber-Mobbing; Mobbing; Streit; Vertragen; Verzeihen; Vorlesegeschichten; therapeutische Geschichten, Fachschema: Abenteuer / Kinderliteratur, Jugendliteratur~Schule / Kindersachbuch, Jugendsachbuch~Schule / Schwierigkeiten~Versagen (Schulversagen), Fachkategorie: Kinder/Jugendliche: Familienromane~Kinder/Jugendliche: Persönliche und soziale Themen: Körper und Gesundheit~Kinder/Jugendliche: Persönliche und soziale Themen: Emotionen~Kinder/Jugendliche: Persönliche und soziale Themen: Schulverweigerung und Schulprobleme~Frühe Kindheit / Frühkindliche Bildung, Altersempfehlung / Lesealter: 18, ab Alter: 5, bis Alter: 12, Warengruppe: HC/Kinderbücher/Kinderbeschäftigung/Lernen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 174, Höhe: 20, Gewicht: 544, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wann fetzen sie?
Es ist schwierig, eine spezifische Antwort auf diese Frage zu geben, da "sie" nicht näher definiert ist. "Sie" könnte sich auf zwei Personen beziehen, die in einer Beziehung oder Freundschaft Konflikte haben, oder auf eine Gruppe von Menschen, die in einer Diskussion oder Debatte unterschiedliche Meinungen vertreten. Konflikte können in verschiedenen Situationen auftreten, wenn es Meinungsverschiedenheiten, unterschiedliche Interessen oder ungelöste Probleme gibt. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Fetzen:
-
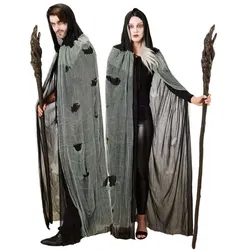
Kapuzen-Umhang "Fetzen" unisex, grau/schwarzKapuzen-Umhang Fetzen – dieser Umhang im Used-Look verleiht Ihrem schaurigen Kostüm zusätzlichen Charakter.Besonderheiten: Cape mit Kapuze in Fetzen-OptikLieferumfang: CapeGrößenhinweis: Länge Cape ca. 150 cmFarbe: grau/schwarzStoffart: Elastik-JerseyMaterial. 100 % PolyesterIhr Umhang hat schon bessere Tage gesehen – allerdings erzählt jedes Loch von einem anderen Abenteuer, das Sie auf Ihren Reisen erlebt haben! Bei einem wilden Besenritt durch den Wald sind Sie als Hexe an Ästen und Gestrüpp hängen geblieben. Als Zauberer lieferten Sie sich ein erbittertes Duell gegen einen anderen Magier. Und als Zombie, Vampir oder Ghul sind Sie einfach schon so lange unterwegs, dass der Verschleiß Ihres Capes selbstverständlich ist. Auf Halloween- und Faschingspartys können Sie bestimmt ausgiebig von Ihren Abenteuern berichten. Also los – spinnen sie Ihre eigene Geschichte um Ihr cooles Fetzen-Cape!19,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Lüdke, Christian: Bei Stella & Tom fliegen die FetzenBei Stella & Tom fliegen die Fetzen , Kinder für Streit wappnen Streit ist für Kinder wichtig, denn sie können daran wachsen. Wie im Sport und beim Spielen messen Kinder beim Streiten ihre Kräfte und lernen dabei, sich selbst und andere besser einzuschätzen. Durch richtiges Streiten lernt ein Kind auch, wie es seine eigene Meinung stark macht - so kann es sich letztlich auch gegen Mobbing wehren. Es ist aber auch wichtig zu wissen, wie man sich wieder verträgt mit seinen Freunden, wie man Streit schlichtet und Kompromisse findet. Die Hauptfiguren Stella & Tom erleben dieses Jahr viele unterschiedliche Streitfälle an ihrer Schule. Genau wie die Figuren lernt der Leser, was Durchhaltevermögen bedeutet und sich nicht so leicht zu ärgern und aus der Ruhe bringen zu lassen. Behandelt werden Themen, die im Streit von Kindern heute oft eine große Rolle spielen, wie Internet, Neid, Leistungsdruck und Fremdenfeindlichkeit. Mit diesen Geschichten können Kinder spielerisch lernen, wie sie in ähnlichen Situationen (re)agieren könnten. Am Ende des Buches gibt es dazu noch praktische Streit-Regeln im Überblick für Kinder und Tipps für Eltern. Illustriert wird der Band von Saskia Gaymann. Das Buch eignet sich für Kinder zwischen 5 und 10 Jahren. , Gasfedern & Haubendämpfer > Motorhauben & Teile , Erscheinungsjahr: 20190927, Autoren: Lüdke, Christian, Illustrator: Gaymann, Saskia, Seitenzahl/Blattzahl: 131, Keyword: Cyber-Mobbing; Mobbing; Streit; Vertragen; Verzeihen; Vorlesegeschichten; therapeutische Geschichten, Fachschema: Abenteuer / Kinderliteratur, Jugendliteratur~Schule / Kindersachbuch, Jugendsachbuch~Schule / Schwierigkeiten~Versagen (Schulversagen), Fachkategorie: Kinder/Jugendliche: Familienromane~Kinder/Jugendliche: Persönliche und soziale Themen: Körper und Gesundheit~Kinder/Jugendliche: Persönliche und soziale Themen: Emotionen~Kinder/Jugendliche: Persönliche und soziale Themen: Schulverweigerung und Schulprobleme~Frühe Kindheit / Frühkindliche Bildung, Altersempfehlung / Lesealter: 18, ab Alter: 5, bis Alter: 12, Warengruppe: HC/Kinderbücher/Kinderbeschäftigung/Lernen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 174, Höhe: 20, Gewicht: 544, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Fetzen
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wann fetzen sie?
Es ist schwierig, eine spezifische Antwort auf diese Frage zu geben, da "sie" nicht näher definiert ist. "Sie" könnte sich auf zwei Personen beziehen, die in einer Beziehung oder Freundschaft Konflikte haben, oder auf eine Gruppe von Menschen, die in einer Diskussion oder Debatte unterschiedliche Meinungen vertreten. Konflikte können in verschiedenen Situationen auftreten, wenn es Meinungsverschiedenheiten, unterschiedliche Interessen oder ungelöste Probleme gibt. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.