Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Filial
Top-Angebote
Produkte zum Begriff Filial:
-
Dovlatov, Sergej: Maloe sobranie sochinenij. Zona. Kompromiss. Zapovednik. Nashi. Filial.Maloe sobranie sochinenij. Zona. Kompromiss. Zapovednik. Nashi. Filial. , Dowlatow wurde 1941 in Ufa, Sowjetunion, geboren, wohin seine Familie während des 2. Weltkrieges evakuiert worden war. Sein Vater war Jude, seine Mutter Armenierin. Nach 1945 lebte er mit seiner Familie in Leningrad. Dowlatow studierte Philologie an der Leningrader Universität, wurde aber nach zweieinhalb Jahren exmatrikuliert. Er diente in der Roten Armee in der Wache der strengen Gefängnislager in der Republik Komi. Von 1972 bis 1975 verdiente er seinen Lebensunterhalt als Journalist bei der Tallinner Zeitung Sowjetisches Estland, im Sommer führte er zudem Touristen durch die Puschkin-Gedenkstätten nahe Pskow. Zahlreiche Versuche Dowlatows, seine Prosa in den sowjetischen Zeitschriften zu publizieren, waren vergebens. Der (Druck-)Satz seines ersten Buches wurde auf Befehl des KGB vernichtet. Nach der Veröffentlichung einiger Geschichten von Dowlatow in westlichen Zeitschriften wie Continent, Time und We 1976 wurde er aus dem Journalisten-Verband der UdSSR ausgeschlossen. 1978 verließ er die Sowjetunion und ging mit seiner Familie nach New York, wo er später The New American, eine liberale, russischsprachige Zeitung für Immigranten mit herausgab. Mitte der 1980er Jahre erzielte Dowlatow schließlich seinen größten Erfolg als Schriftsteller, als er in angesehenen Magazinen The New Yorker und Partisan Review publizierte. Dowlatow starb am 24. August 1990 in New York City und wurde am Friedhof Mount Hebron beigesetzt. In seiner zwölfjährigen Zeit als Emigrant gab Sergei Dowlatow zwölf Bücher in den USA und in Europa heraus. In der Sowjetunion war er durch den Samizdat und Radio Swoboda bekannt. Nach dem Zerfall der Sowjetunion wurden zahlreiche Sammlungen seiner Kurzgeschichten auch in Russland veröffentlicht. Zitat: "Ähnlich möchte ich nur Tschechow sein". Auf Deutsch erschienene Werke Die Unsren. Ein russisches Familienalbum. (Na¿i.) S. Fischer, Frankfurt am Main 1990, ISBN 3-10-015308-1 Der Koffer. (Cemodan.) DuMont, Köln 2008, ISBN 978-3-8321-8073-7 Der Kompromiss. (Kompromiss.) Pano-Verlag, Zürich 2008, ISBN 978-3-907576-97-7 Sergej Dovlatov. Maloe sobranie sochinenij Sergej Dovlatov Azbuka, ISBN 978-5-389-03977-3; 2012 g. 640 str 5000 jekz. Tverdyj pereplet Soderzhanie "Teatr absurda" Sergeja Dovlatova avtor: Benedikt Sarnov Predislovie, str. 5-32 Zona (zapiski nadziratelja) avtor: Sergej Dovlatov str. 33-180 Kompromiss avtor: Sergej Dovlatov str. 181-332 Zapovednik avtor: Sergej Dovlatov str. 333-430 Nashi avtor: Sergej Dovlatov str. 431-524 Filial (zapiski veduschego) avtor: Sergej Dovlatov str. 525-637 Sergej Dovlatov - sovremennyj klassik, odin iz samyh chitaemyh russkih pisatelej poslednej chetverti XX veka. V nastojaschij tom izbrannogo voshli takie ego shiroko izvestnye proizvedenija, kak "Zona". "Kompromiss", "Zapovednik", "Nashi", "Filial". "Chitat' ego legko. On kak by ne trebuet k sebe vnimanija, ne nastaivaet na svoih umozakljuchenijah ili nabljudenijah nad chelovecheskoj prirodoj, ne navjazyvaet sebja chitatelju. Ja proglatyval ego kniga v srednem za tri-chetyre chasa nepreryvnogo chtenija: potomu chto imenno ot jetoj nenavjazchivosti ego tona trudno bylo otorvat'sja. Neizmennaja reakcija na ego rasskazy i povesti - priznatel'nost' za otsutstvie pretenzij, za trezvost' vzgljada na veschi, za jetu negromkuju muzyku zdravogo smysla, zvuchaschuju v ljubom ego abzace. Top ego rechi vospityvaet v chitatele sderzhannost' i dejstvuet otrezvljajusche: vy stanovites' im, i jeto luchshaja terapija, kotoraja mozhet byt' predlozhena sovremenniku, ne govorja - potomku". , > , Erscheinungsjahr: 20140604, Produktform: Leinen, Autoren: Dovlatov, Sergej~Dowlatow, Sergej, Seitenzahl/Blattzahl: 640, Fachschema: Russische Bücher~Russische Belletristik / Roman, Erzählung~Russe~Russland~Südrußland, Region: Russland, Imprint-Titels: Azbuka, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Belletristik: allgemein und literarisch, Text Sprache: rus, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: KNIZHNIK, Verlag: KNIZHNIK, Länge: 218, Breite: 151, Höhe: 40, Gewicht: 644, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: RUSSISCHE FÖDERATION (RU), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Filial:
-
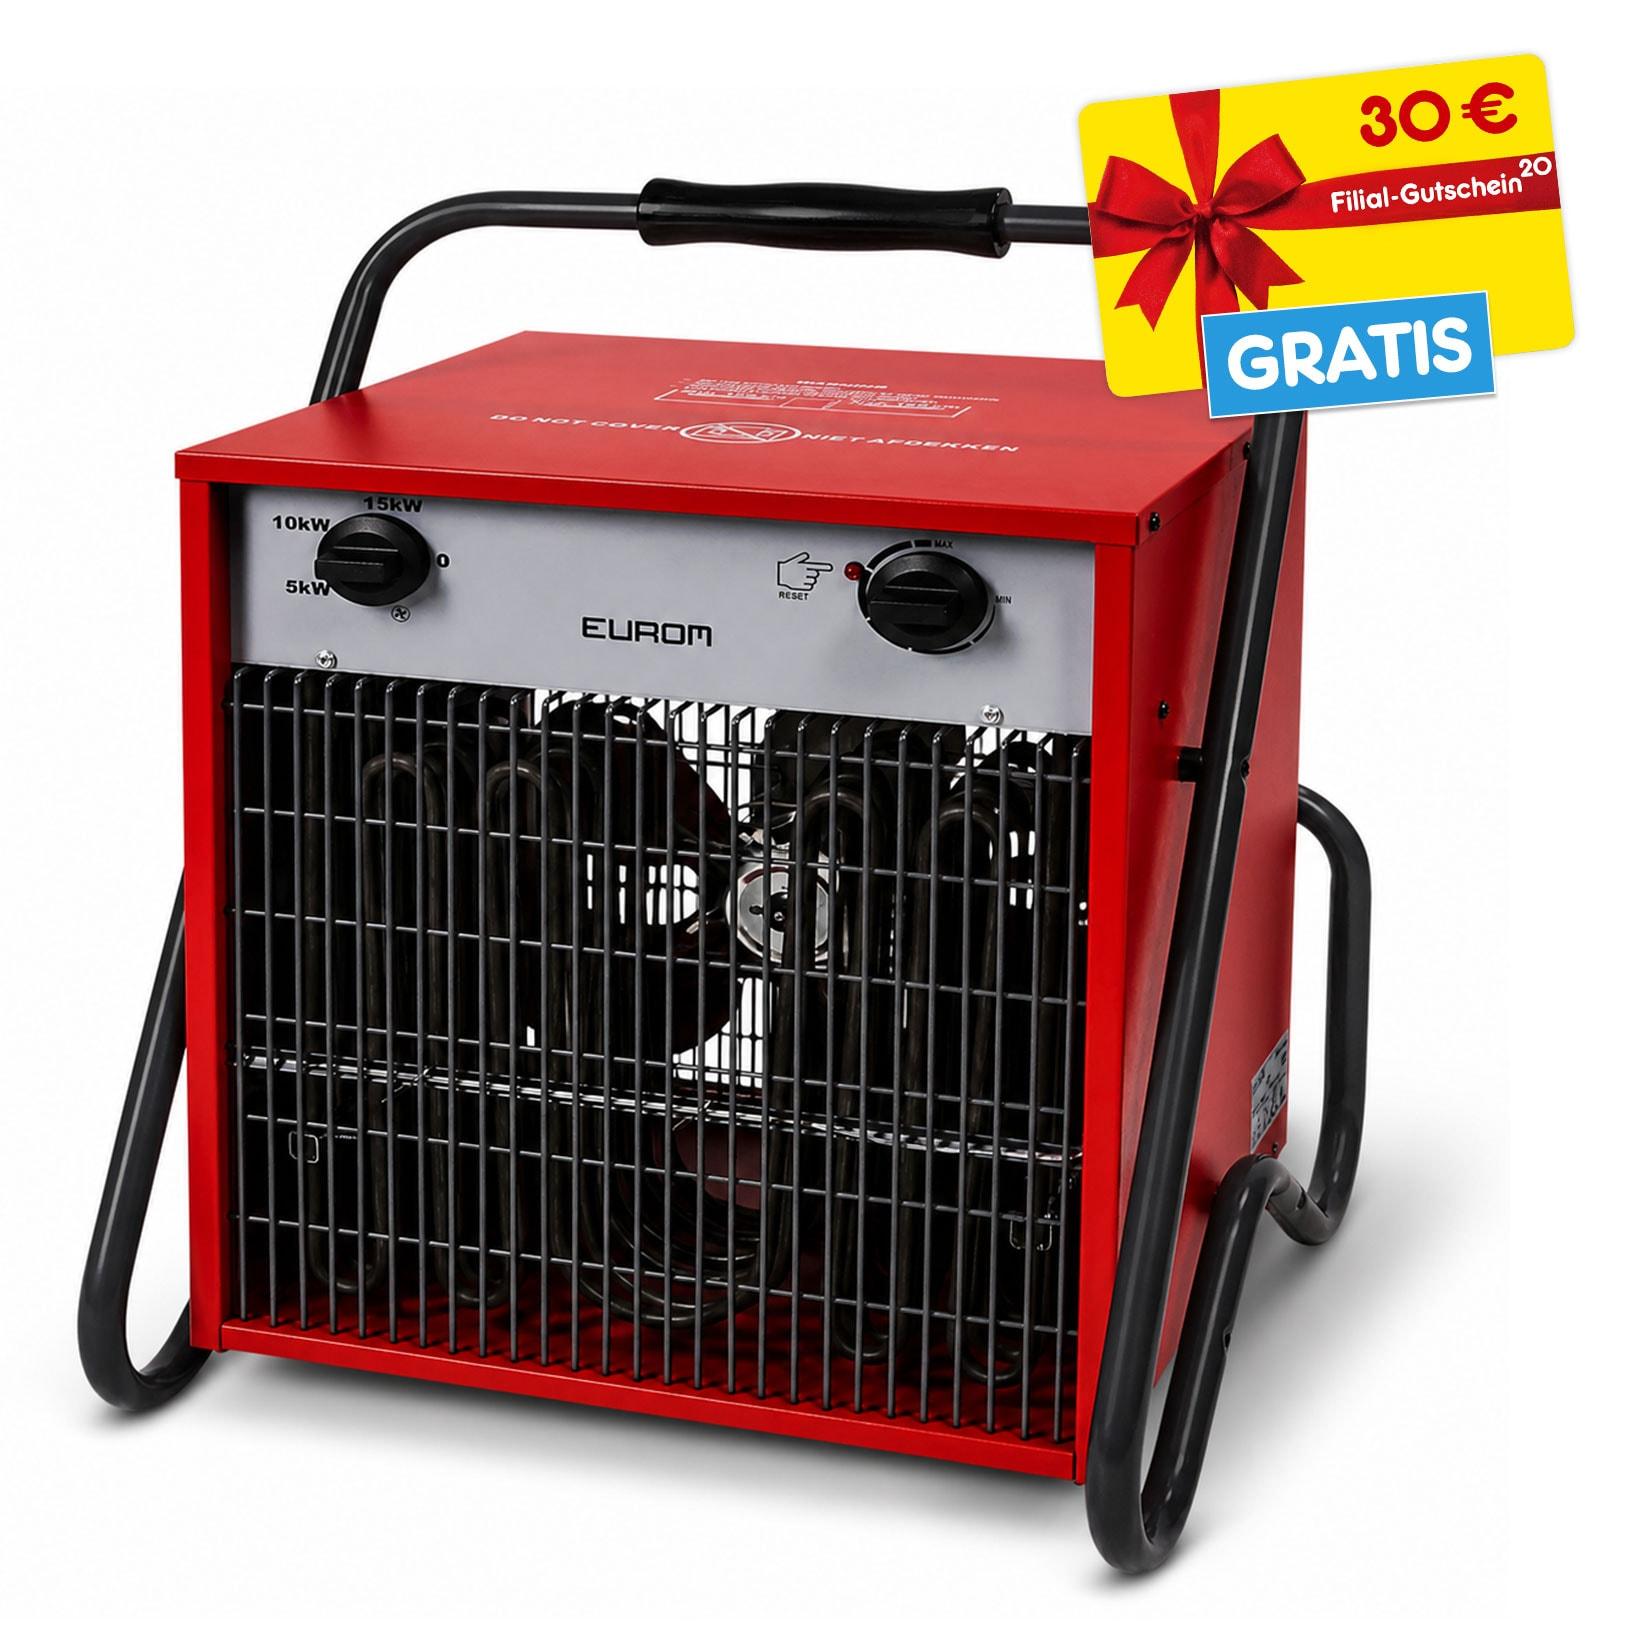
EUROM Heizlüfter EK15002 + 30 € Filial-GutscheinDer Eurom EK15002 ist ein Heizlüfter mit Strom (400 V) für den Einsatz in Garagen, Schuppen und Werkstätten. Dank der großen Leistung von 15.000 Watt ist der Raum in kürzester Zeit erwärmt. Der EK15002 verfügt über einen Kaltluftventilator, ein Thermost899,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Dovlatov, Sergej: Maloe sobranie sochinenij. Zona. Kompromiss. Zapovednik. Nashi. Filial.Maloe sobranie sochinenij. Zona. Kompromiss. Zapovednik. Nashi. Filial. , Dowlatow wurde 1941 in Ufa, Sowjetunion, geboren, wohin seine Familie während des 2. Weltkrieges evakuiert worden war. Sein Vater war Jude, seine Mutter Armenierin. Nach 1945 lebte er mit seiner Familie in Leningrad. Dowlatow studierte Philologie an der Leningrader Universität, wurde aber nach zweieinhalb Jahren exmatrikuliert. Er diente in der Roten Armee in der Wache der strengen Gefängnislager in der Republik Komi. Von 1972 bis 1975 verdiente er seinen Lebensunterhalt als Journalist bei der Tallinner Zeitung Sowjetisches Estland, im Sommer führte er zudem Touristen durch die Puschkin-Gedenkstätten nahe Pskow. Zahlreiche Versuche Dowlatows, seine Prosa in den sowjetischen Zeitschriften zu publizieren, waren vergebens. Der (Druck-)Satz seines ersten Buches wurde auf Befehl des KGB vernichtet. Nach der Veröffentlichung einiger Geschichten von Dowlatow in westlichen Zeitschriften wie Continent, Time und We 1976 wurde er aus dem Journalisten-Verband der UdSSR ausgeschlossen. 1978 verließ er die Sowjetunion und ging mit seiner Familie nach New York, wo er später The New American, eine liberale, russischsprachige Zeitung für Immigranten mit herausgab. Mitte der 1980er Jahre erzielte Dowlatow schließlich seinen größten Erfolg als Schriftsteller, als er in angesehenen Magazinen The New Yorker und Partisan Review publizierte. Dowlatow starb am 24. August 1990 in New York City und wurde am Friedhof Mount Hebron beigesetzt. In seiner zwölfjährigen Zeit als Emigrant gab Sergei Dowlatow zwölf Bücher in den USA und in Europa heraus. In der Sowjetunion war er durch den Samizdat und Radio Swoboda bekannt. Nach dem Zerfall der Sowjetunion wurden zahlreiche Sammlungen seiner Kurzgeschichten auch in Russland veröffentlicht. Zitat: "Ähnlich möchte ich nur Tschechow sein". Auf Deutsch erschienene Werke Die Unsren. Ein russisches Familienalbum. (Na¿i.) S. Fischer, Frankfurt am Main 1990, ISBN 3-10-015308-1 Der Koffer. (Cemodan.) DuMont, Köln 2008, ISBN 978-3-8321-8073-7 Der Kompromiss. (Kompromiss.) Pano-Verlag, Zürich 2008, ISBN 978-3-907576-97-7 Sergej Dovlatov. Maloe sobranie sochinenij Sergej Dovlatov Azbuka, ISBN 978-5-389-03977-3; 2012 g. 640 str 5000 jekz. Tverdyj pereplet Soderzhanie "Teatr absurda" Sergeja Dovlatova avtor: Benedikt Sarnov Predislovie, str. 5-32 Zona (zapiski nadziratelja) avtor: Sergej Dovlatov str. 33-180 Kompromiss avtor: Sergej Dovlatov str. 181-332 Zapovednik avtor: Sergej Dovlatov str. 333-430 Nashi avtor: Sergej Dovlatov str. 431-524 Filial (zapiski veduschego) avtor: Sergej Dovlatov str. 525-637 Sergej Dovlatov - sovremennyj klassik, odin iz samyh chitaemyh russkih pisatelej poslednej chetverti XX veka. V nastojaschij tom izbrannogo voshli takie ego shiroko izvestnye proizvedenija, kak "Zona". "Kompromiss", "Zapovednik", "Nashi", "Filial". "Chitat' ego legko. On kak by ne trebuet k sebe vnimanija, ne nastaivaet na svoih umozakljuchenijah ili nabljudenijah nad chelovecheskoj prirodoj, ne navjazyvaet sebja chitatelju. Ja proglatyval ego kniga v srednem za tri-chetyre chasa nepreryvnogo chtenija: potomu chto imenno ot jetoj nenavjazchivosti ego tona trudno bylo otorvat'sja. Neizmennaja reakcija na ego rasskazy i povesti - priznatel'nost' za otsutstvie pretenzij, za trezvost' vzgljada na veschi, za jetu negromkuju muzyku zdravogo smysla, zvuchaschuju v ljubom ego abzace. Top ego rechi vospityvaet v chitatele sderzhannost' i dejstvuet otrezvljajusche: vy stanovites' im, i jeto luchshaja terapija, kotoraja mozhet byt' predlozhena sovremenniku, ne govorja - potomku". , > , Erscheinungsjahr: 20140604, Produktform: Leinen, Autoren: Dovlatov, Sergej~Dowlatow, Sergej, Seitenzahl/Blattzahl: 640, Fachschema: Russische Bücher~Russische Belletristik / Roman, Erzählung~Russe~Russland~Südrußland, Region: Russland, Imprint-Titels: Azbuka, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Belletristik: allgemein und literarisch, Text Sprache: rus, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: KNIZHNIK, Verlag: KNIZHNIK, Länge: 218, Breite: 151, Höhe: 40, Gewicht: 644, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: RUSSISCHE FÖDERATION (RU), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Filial
-
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.66,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
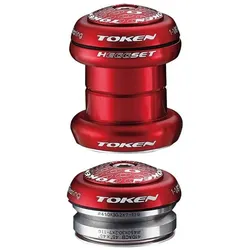
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.60,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.