Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für FireFix-Zubehör-Kerzen-Kamin
Top-Angebote
Produkte zum Begriff FireFix-Zubehör-Kerzen-Kamin:
-
Lundby Puppenhaus-Zubehör "Kamin" - ab 3 Jahren - onesizePuppenhaus-Zubehör "Kamin" - ab 3 Jahren von Lundby - - Material: Kunststoff - Inhalt: 1 Kamin - Batteriebetrieb: 1x CR2032 - Altersempfehlung: ab 3 Jahren - Maßstab: 1:18 Achtung! Nicht geeignet für Kinder unter 3 Jahren. Erstickungsgefahr durch verschluckbare Kleinteile.12,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Erhöht offenes Feuer im Zimmer, wie Kerzen oder ein Kamin, die Luftfeuchtigkeit?
Offenes Feuer wie Kerzen oder ein Kamin erhöhen die Luftfeuchtigkeit in einem Raum normalerweise nicht signifikant. Die Verbrennung von Wachs oder Holz führt zwar zu einer gewissen Freisetzung von Feuchtigkeit, aber der Effekt ist in der Regel gering und wird oft durch die gleichzeitige Erhöhung der Raumtemperatur ausgeglichen. Um die Luftfeuchtigkeit zu erhöhen, sind andere Maßnahmen wie das Aufstellen von Luftbefeuchtern oder das Aufhängen von feuchten Handtüchern effektiver. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff FireFix-Zubehör-Kerzen-Kamin:
-
Kerzen Zubehör-SetKerzen Zubehör-Set, Inhalt: 20 Dochthalter und 20 Klebeblättchen.Die Bleifüßchen (Dochthalter) eignen sich zum Befestigen des Dochtes, damit dieser beim Eingießen des Wachses senkrecht in der Form stehen bleibt.Die Klebeblättchen dienen zum sicheren und senkrechten Befestigen einer Kerze.4,30 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
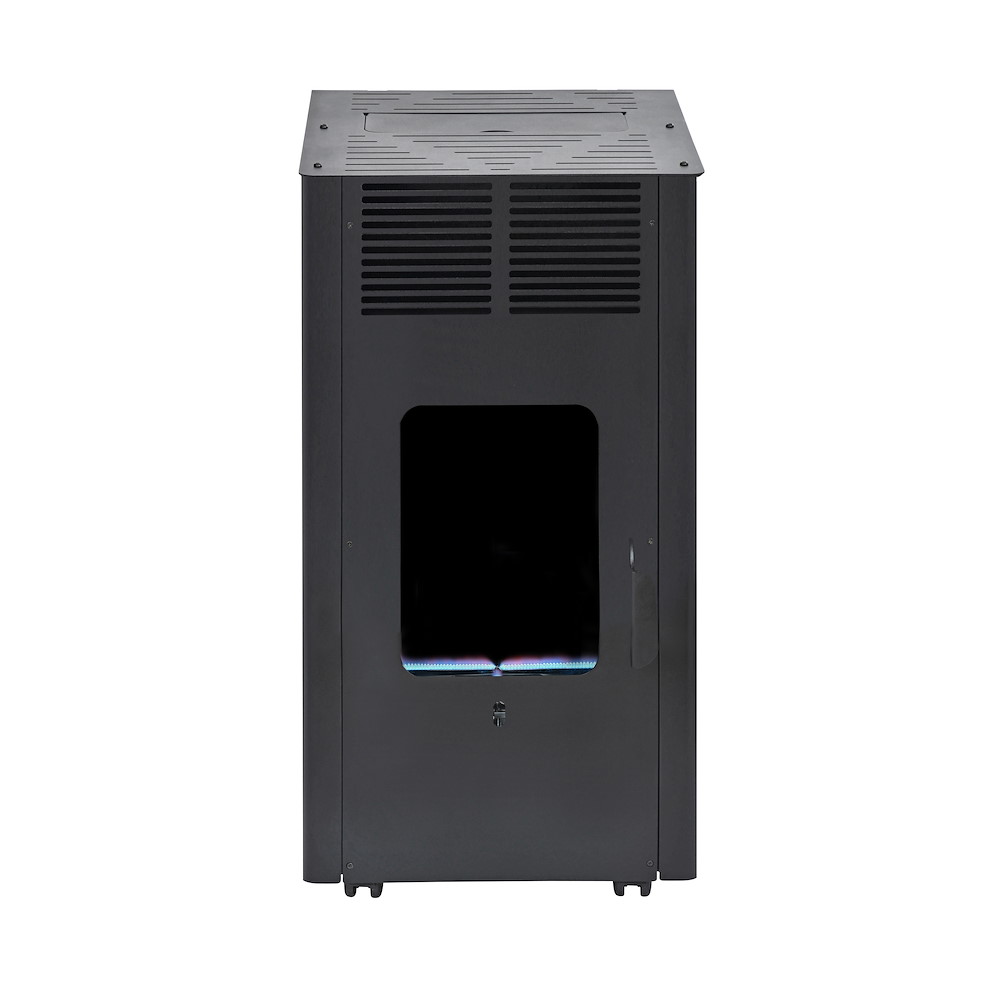
KLEININGGMB FIREFIX Gas-Heizofen KAMIN 4200 ECO+, H 90xB 47,5xT 50 cm 16973283Der FIREFIX KAMIN 4200 ECO+ sorgt für angenehme Wärme und stilvolle Atmosphäre, sowohl in gut belüfteten Innenräumen als auch im wettergeschützten Außenbereich. Ob Wohnräume, Wintergärten, Werkstätten oder überdachte Terrassen, dieser Heizofen kombiniert Komfort, Effizienz und ansprechendes Design. Die innovative Flammen-Technologie verteilt die Wärme gleichmäßig und effizient. Das Ecosmart On/Off-Thermostat schaltet die Flamme automatisch auf die Wächterflamme zurück, sobald die gewünschte Temperatur erreicht ist, und aktiviert sie bei Bedarf erneut. Das spart Gas und sorgt für konstanten Wärmekomfort. Mit seinem eleganten Design in Kaminoptik wird der ECO+ nicht nur zur funktionalen Wärmequelle, sondern auch zum Blickfang in jeder Umgebung. Für Sicherheit sorgen Sauerstoffmangelsicherung (ODS) und Kippsicherung. Die elektrische Piezo-Zündung ermöglicht eine sichere und bequeme Inbetriebnahme. Dank leichtgängiger Rollen ist der Heizofen flexibel und mobil einsetzbar. Hinweis: Der FIREFIX KAMIN 4200 ECO+ darf nur in gut belüfteten Innenräumen oder wettergeschützten Außenbereichen verwendet werden. Bitte beachten Sie die Sicherheitshinweise in der Bedienungsanleitung. Herstellerinformationen Hersteller KLEINING GMBH & CO.KG Anschrift ROENTGENSTRASSE 5, 48599 GRONAU Email info@kleining.de Telefon 02562/93540599,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lundby Puppenhaus-Zubehör "Kamin" - ab 3 Jahren - onesizePuppenhaus-Zubehör "Kamin" - ab 3 Jahren von Lundby - - Material: Kunststoff - Inhalt: 1 Kamin - Batteriebetrieb: 1x CR2032 - Altersempfehlung: ab 3 Jahren - Maßstab: 1:18 Achtung! Nicht geeignet für Kinder unter 3 Jahren. Erstickungsgefahr durch verschluckbare Kleinteile.12,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für FireFix-Zubehör-Kerzen-Kamin
-
Graf von Quadt, Bertram: Abends am KaminAbends am Kamin , Jagdgeschichten von Wald, Wild und Weite , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 202211, Produktform: Leinen, Autoren: Graf von Quadt, Bertram, Illustrator: Hanrath, Bernd, Seitenzahl/Blattzahl: 147, Abbildungen: Illustrationen vom Jagdmaler Bernd Hanrath, Keyword: Bergjagd; Hirschbrunft; Jagd; Jagderzählungen; Jagdgeschichten; Kaminabende; Maiböcke; Vierjahreszeiten; Waidwerk; Wild, Fachschema: Lifestyle, Fachkategorie: Biografien, Literatur, Literaturwissenschaft~Lifestyle, Hobbys und Freizeit, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 175, Höhe: 17, Gewicht: 519, Produktform: Gebunden, Genre: Belletristik,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Erhöht offenes Feuer im Zimmer, wie Kerzen oder ein Kamin, die Luftfeuchtigkeit?
Offenes Feuer wie Kerzen oder ein Kamin erhöhen die Luftfeuchtigkeit in einem Raum normalerweise nicht signifikant. Die Verbrennung von Wachs oder Holz führt zwar zu einer gewissen Freisetzung von Feuchtigkeit, aber der Effekt ist in der Regel gering und wird oft durch die gleichzeitige Erhöhung der Raumtemperatur ausgeglichen. Um die Luftfeuchtigkeit zu erhöhen, sind andere Maßnahmen wie das Aufstellen von Luftbefeuchtern oder das Aufhängen von feuchten Handtüchern effektiver. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.