Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Flamenco-Sachbücher-von-Gerhard
Top-Angebote
Produkte zum Begriff Flamenco-Sachbücher-von-Gerhard:
-
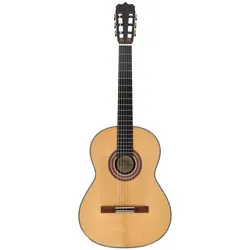
Hanika Flamenco ZFHanika Flamenco ZF; Flamenco Gitarre, Decke Fichte massiv mit Lattice Technik; Decken und Boden Binding Palisander (Dalbergia Latifolia); Boden und Zargen handverlesene Zypresse; Cedro Hals; massive Ebenholz-Kopfplatte; Grenadill Griffbrett; Flamenco-Invert-Steg aus indischem Palisander (Dalbergia Latifolia); Mensur 650mm; Sattelbreite 52mm; Mechanik Rubner R2-SE; Korpus Lackierung Hochglanz Decke Schelllack Hochglanz; inkl. BAM Koffer; made in Germany3999,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wann ist Namenstag von Gerhard?
Wann ist Namenstag von Gerhard? Der Namenstag von Gerhard wird am 23. Oktober gefeiert. An diesem Tag gedenken Gläubige dem heiligen Gerhard, der als Schutzpatron der Armen und Kranken gilt. Der Namenstag von Gerhard ist in vielen europäischen Ländern ein wichtiger Feiertag, an dem Glückwünsche und Geschenke überbracht werden. Es ist eine Tradition, an diesem Tag besondere Fürbitten für alle Menschen namens Gerhard zu sprechen und sie zu ehren. **
Top-Angebote
Produkte zum Begriff Flamenco-Sachbücher-von-Gerhard:
-
Schott Flamenco GitarrenschuleSchott Flamenco Gitarrenschule: Flamencoschule für Akustikgitarre, für Unterricht und Selbststudium, von Gerhard Graf-Martinez, in Standardnotation und Tabulatur, mittlerer bis gehobener Schwierigkeitsgrad, ISBN 9783795750831, ISMN 9790001084222, ED 8253-96, 23 x 30,5 cm, 112 Seiten, inkl. Download mit Play-Along-Aufnahmen32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hanika Flamenco ZFHanika Flamenco ZF; Flamenco Gitarre, Decke Fichte massiv mit Lattice Technik; Decken und Boden Binding Palisander (Dalbergia Latifolia); Boden und Zargen handverlesene Zypresse; Cedro Hals; massive Ebenholz-Kopfplatte; Grenadill Griffbrett; Flamenco-Invert-Steg aus indischem Palisander (Dalbergia Latifolia); Mensur 650mm; Sattelbreite 52mm; Mechanik Rubner R2-SE; Korpus Lackierung Hochglanz Decke Schelllack Hochglanz; inkl. BAM Koffer; made in Germany3999,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ähnliche Suchbegriffe für Flamenco-Sachbücher-von-Gerhard
-
Hanika Flamenco KF - KonzertgitarreHANIKAs FLAMENCO KF ist eine in jeder Hinsicht für Flamencospielweise optimierte Konzertgitarre in Hochglanzoptik. Boden und Zargen sind aus allerbester heimischer Kirsche und die Decke aus sehr guter Thermo-Fichte; in Torres-Technik gefertigt. Diese leichte und dünne Flamencogitarre ist in der Abstimmung sehr auf Attack ausgerichtet. Sie brilliert mit einem definierten Bass und ist für eine ausdrucksstarke Spielweise ideal. Mit einer um 2cm geringeren Zargenhöhe wird der tieffrequente Bassbereich minimiert. Die flache Decke mit 7-facher Fächerbeleistung ist zusammen mit dem speziellen niedrigen Flamenco-Invert-Steg aus Thermo-Elsbeere ideal für das „Golpe“-Spiel geeignet. Das besondere Design dieses Steges sorgt; bei geringem Gewicht; für eine bessere Schwingungsübertragung auf die Decke. Die schwarz-brünierte; gelagerte und gebuchste „Rubner R2-SE-Teflon“-Mec1499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Alhambra 7FCCTE2 Flamenco NaturAlhambra 7FCCTE2 Flamenco, Konzertgitarre, massive deutsche Fichtendecke, Boden und Zargen massiv Zypresse, Mahagoni Hals, Ebenholz Grifbrett, Mensur 650mm (25,6"), vergoldete Mechaniken, transparentes Pickguard, Sattelbreite 50mm (1,96"), Fishman E2 Preamp, Thin Body, inkl. GigBag, Farbe Natur1559,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wann ist Namenstag von Gerhard?
Wann ist Namenstag von Gerhard? Der Namenstag von Gerhard wird am 23. Oktober gefeiert. An diesem Tag gedenken Gläubige dem heiligen Gerhard, der als Schutzpatron der Armen und Kranken gilt. Der Namenstag von Gerhard ist in vielen europäischen Ländern ein wichtiger Feiertag, an dem Glückwünsche und Geschenke überbracht werden. Es ist eine Tradition, an diesem Tag besondere Fürbitten für alle Menschen namens Gerhard zu sprechen und sie zu ehren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.