Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Floss
Top-Angebote
Produkte zum Begriff Floss:
-
Floss, Rudolf: Handbuch ZTV E-StBHandbuch ZTV E-StB , Die 5. Auflage des Handbuchs ZTV E-StB wurde vollständig überarbeitete und an das neue Regelwerk ZTV E-StB 17 angepasst. Gut verständlich und übersichtlich ist der Inhalt des Standardwerkes in drei Teile gegliedert: Die Leitlinien in Teil 1 beinhalten Grundsätze und gesetzgeberische Vorgaben zum Auftrags- und Vergabewesen sowie zum Schutz von Natur, Boden und Wasser. Die Kommentare in Teil 2 schließen sich der Gliederung des neuen ZTV E-Regelwerkes an. Die Regelungen werden im Einzelnen erläutert, die technischen und wirtschaftlichen Auslegungsspielräume erkennbar gemacht und der Wissens- und Erfahrungsstand in Verbindung mit den relevanten nationalen und europäischen Regelwerken vermittelt. Wichtige aktuelle Themen sind z. B.: ¿ Fortentwicklung von Bauweisen im Erd- und Felsbau sowie Verbundbauweisen mit Geokunststoffen und Leichtbaustoffen ¿ Einführung des europäischen Normenwerkes über geotechnische Untersuchungen ¿ Nutzung neuer Baustoffe und besondere Sicherheitsbauweisen ¿ Verwertung von Bodenmaterialien und Baustoffen mit umweltrelevanten Inhaltsstoffen ¿ Maßnahmen zur Bodenreinigung, Schadstoffminderung und -abdichtung. Die Sonderkapitel in Teil 3 beinhalten Grundsätze und Wissenserfahrungen zu speziellen Themen, die im Zusammenhang mit den ZTV E-StB-Regelungen, insbesondere auch für den Bau kommunaler Straßen und ländlicher Wege, von Bedeutung sind (z.B. Umweltschutz, Landschaftspflege, Wasserabfluss von Verkehrsflächen, Hochwasservorsorge sowie Ersatzbaustoffe im Verkehrswegebau). Die drei Teile bilden in ihrer inhaltlichen Bindung und Verknüpfung mit den Allgemeinen und Zusätzlichen Technischen Vertragsbedingungen und Richtlinien sowie dem fortgeschriebenen Wissensstand eine Einheit als Gesamtwerk des Erd- und Felsbaues. , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Auflage: 5., vollständig überarbeitet und an das neue Regelwerk ZTV E-StB 17 angepasst, Erscheinungsjahr: 20190831, Produktform: Leinen, Autoren: Floss, Rudolf, Edition: REV, Auflage: 19005, Auflage/Ausgabe: 5., vollständig überarbeitet und an das neue Regelwerk ZTV E-StB 17 angepasst, Seitenzahl/Blattzahl: 680, Keyword: Hochwasser; Verkehrswegebau; Wasserabfluss, Fachschema: Bau / Straßenbau~Straßenbau - Straßenbauer~Vertrag, Warengruppe: HC/Bau- und Umwelttechnik, Fachkategorie: Miscellanies and compendia, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kirschbaum Verlag, Verlag: Kirschbaum Verlag, Verlag: Kirschbaum Verlag GmbH, Länge: 248, Breite: 184, Höhe: 42, Gewicht: 1547, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783781217072 9783781216204 9783781214309, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 42524494,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie geht Floss Tanz?
Floss-Tanz ist ein beliebter Tanzstil, der durch schnelle Bewegungen der Arme und Hüften gekennzeichnet ist. Um Floss-Tanz zu lernen, ist es wichtig, die Bewegungen langsam zu üben und dann allmählich zu beschleunigen. Es kann hilfreich sein, sich Tutorials anzusehen oder an Tanzkursen teilzunehmen, um die Technik zu verbessern. Es erfordert auch Koordination und Rhythmusgefühl, um die Bewegungen fließend auszuführen. Wie bei jedem Tanzstil ist es wichtig, Spaß zu haben und sich von der Musik inspirieren zu lassen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Floss:
-
Floss, Rudolf: Handbuch ZTV E-StBHandbuch ZTV E-StB , Die 5. Auflage des Handbuchs ZTV E-StB wurde vollständig überarbeitete und an das neue Regelwerk ZTV E-StB 17 angepasst. Gut verständlich und übersichtlich ist der Inhalt des Standardwerkes in drei Teile gegliedert: Die Leitlinien in Teil 1 beinhalten Grundsätze und gesetzgeberische Vorgaben zum Auftrags- und Vergabewesen sowie zum Schutz von Natur, Boden und Wasser. Die Kommentare in Teil 2 schließen sich der Gliederung des neuen ZTV E-Regelwerkes an. Die Regelungen werden im Einzelnen erläutert, die technischen und wirtschaftlichen Auslegungsspielräume erkennbar gemacht und der Wissens- und Erfahrungsstand in Verbindung mit den relevanten nationalen und europäischen Regelwerken vermittelt. Wichtige aktuelle Themen sind z. B.: ¿ Fortentwicklung von Bauweisen im Erd- und Felsbau sowie Verbundbauweisen mit Geokunststoffen und Leichtbaustoffen ¿ Einführung des europäischen Normenwerkes über geotechnische Untersuchungen ¿ Nutzung neuer Baustoffe und besondere Sicherheitsbauweisen ¿ Verwertung von Bodenmaterialien und Baustoffen mit umweltrelevanten Inhaltsstoffen ¿ Maßnahmen zur Bodenreinigung, Schadstoffminderung und -abdichtung. Die Sonderkapitel in Teil 3 beinhalten Grundsätze und Wissenserfahrungen zu speziellen Themen, die im Zusammenhang mit den ZTV E-StB-Regelungen, insbesondere auch für den Bau kommunaler Straßen und ländlicher Wege, von Bedeutung sind (z.B. Umweltschutz, Landschaftspflege, Wasserabfluss von Verkehrsflächen, Hochwasservorsorge sowie Ersatzbaustoffe im Verkehrswegebau). Die drei Teile bilden in ihrer inhaltlichen Bindung und Verknüpfung mit den Allgemeinen und Zusätzlichen Technischen Vertragsbedingungen und Richtlinien sowie dem fortgeschriebenen Wissensstand eine Einheit als Gesamtwerk des Erd- und Felsbaues. , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Auflage: 5., vollständig überarbeitet und an das neue Regelwerk ZTV E-StB 17 angepasst, Erscheinungsjahr: 20190831, Produktform: Leinen, Autoren: Floss, Rudolf, Edition: REV, Auflage: 19005, Auflage/Ausgabe: 5., vollständig überarbeitet und an das neue Regelwerk ZTV E-StB 17 angepasst, Seitenzahl/Blattzahl: 680, Keyword: Hochwasser; Verkehrswegebau; Wasserabfluss, Fachschema: Bau / Straßenbau~Straßenbau - Straßenbauer~Vertrag, Warengruppe: HC/Bau- und Umwelttechnik, Fachkategorie: Miscellanies and compendia, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kirschbaum Verlag, Verlag: Kirschbaum Verlag, Verlag: Kirschbaum Verlag GmbH, Länge: 248, Breite: 184, Höhe: 42, Gewicht: 1547, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783781217072 9783781216204 9783781214309, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 42524494,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Floss
-
Fairy Floss 538gYankee Candle – Fairy Floss Mit „Fairy Floss“ von Yankee Candle entsteht ein verspielter, fruchtig-süßer Duft, der an bunte Jahrmärkte und luftige Zuckerwatte erinnert. Leichte, frische Fruchtnoten sorgen für eine fröhliche, unbeschwerte Atmosphäre voller Leichtigkeit. Die Kopfnote eröffnet mit saftigen Himbeeren, die dem Duft eine süße, fruchtige Frische verleihen. In der Herznote entfalten sich Ananas und Cherimoya, die eine exotische, tropische Tiefe in die Komposition bringen. Die Basisnote aus Nektarine rundet den Duft weich und fruchtig ab und sorgt für eine angenehme, harmonische Süße. „Fairy Floss“ ist ideal für alle, die leichte, fruchtige Düfte lieben und sich ein verspieltes, süßes Dufterlebnis nach Hause holen möchten. Diese Duftkomponenten verwöhnen Dich: Kopfnote: Himbeeren Herznote: Ananas, Cherimoya Basisnote: Nektarine21,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
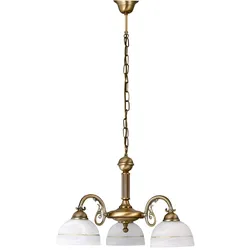
Rabalux 8813 FlossRabalux Pendelleuchter im Retro-Stil mit 3x40W Leistung und IP20-Schutz eignet sich für verschiedene Räume im Haushalt. Küche, Wohnzimmer, Schlafzimmer. Da es empfehlenswert ist, die Beleuchtung nicht auf einer Leuchte zu belassen, sondern sie von verschiedenen Quellen zu streuen, eignet sich dieser zentrale Kronleuchter zur Ergänzung mit anderen Produkten, beispielsweise Wand- oder Stehlampen, die Sie im gleichen oder ähnlichen Design kaufen können . Ihr Interieur wird dadurch ganz andere Dimensionen annehmen. Rabalux 8813 Floss - Vorteile Hochmoderne Technologien und Materialien (Metall, Glas) Stylish Wohnaccessoire Sicherheit Energieeinsparung Lange Lebensdauer Möglichkeit der Kombination mit anderen Leuchten Montage Hängeleuchter mit LED-Leuchtmittel Retro heißt nicht alt -modisches Ding. Im Gegenteil, auch Retro kann Stil haben und in moderne Wohnungen passen. Mit Gefühl gewählt, wird der Kronleuchter zur Dominante des Raumes. Wenn Sie die Rabalux Hängelampe in Bronzefarbe mit einer Salzwasserlampe installieren, erhalten Sie eine ökologische Lampe mit minimalem Stromverbrauch. Darüber hinaus hält die LED-Quelle um ein Vielfaches länger als eine gewöhnliche Glühbirne, sodass Sie gleichzeitig die Umwelt vor unnötigem Abfall schützen.91,35 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie geht Floss Tanz?
Floss-Tanz ist ein beliebter Tanzstil, der durch schnelle Bewegungen der Arme und Hüften gekennzeichnet ist. Um Floss-Tanz zu lernen, ist es wichtig, die Bewegungen langsam zu üben und dann allmählich zu beschleunigen. Es kann hilfreich sein, sich Tutorials anzusehen oder an Tanzkursen teilzunehmen, um die Technik zu verbessern. Es erfordert auch Koordination und Rhythmusgefühl, um die Bewegungen fließend auszuführen. Wie bei jedem Tanzstil ist es wichtig, Spaß zu haben und sich von der Musik inspirieren zu lassen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.