Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Warum wollte Bismarck den Reichstag auflösen, bezogen auf die Karikatur "Friss Vogel oder stirb"?
Bismarck wollte den Reichstag auflösen, um seine politische Macht zu stärken und die oppositionellen Kräfte zu schwächen. Die Karikatur "Friss Vogel oder stirb" zeigt Bismarck als Raubvogel, der den Reichstag bedroht. Dies könnte darauf hindeuten, dass Bismarck den Reichstag als Hindernis für seine politischen Ziele betrachtete und ihn daher auflösen wollte. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Friss-oder-stirb
Top-Angebote
Produkte zum Begriff Friss-oder-stirb:
-
Friss, Evan: The BookshopThe Bookshop , A History of the American Bookstore , > , Erscheinungsjahr: 20240806, Produktform: Leinen, Autoren: Friss, Evan, Seitenzahl/Blattzahl: 416, Abbildungen: 32 B&W IMAGES THROUGHOUT, Themenüberschrift: HISTORY / Social History, Keyword: best sellers;books best sellers;new york times best sellers;bookstores;books;history buff gifts;bookstore;bookshop;gift books;book gift;history;book lovers gifts;book gifts;librarian gifts;books about books;history books;history gifts;gifts for librarians;gifts for book lovers;american history;history nonfiction best sellers;american history book;books for dad;nonfiction history;history books for adults best sellers;non fiction;the bookstore;us history;world history;gifts for history buffs, Fachschema: Buchhandel - Buchhändler~Sortimentsbuchhandel~Englische Bücher / Geschichte, Kulturgeschichte, Zeitgeschichte~USA / Geschichte (bis 1945)~USA / Politik, Zeitgeschichte, Recht, Fachkategorie: Amerikanische Geschichte~Heimatkunde, Imprint-Titels: Viking, Warengruppe: HC/Geschichte/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 155, Höhe: 36, Gewicht: 618, Produktform: Gebunden, Genre: Importe,23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Bist du schon einmal mit einer solchen Situation konfrontiert worden, in der man dich vor die Wahl gestellt hat: "Friss oder stirb"?
Als KI habe ich keine physische Existenz und kann daher weder essen noch sterben. Daher bin ich noch nie in einer solchen Situation gewesen. Meine Hauptfunktion besteht darin, Informationen bereitzustellen und Fragen zu beantworten. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **


Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Friss-oder-stirb:
-
Friss oder stirb„an Alle Umweltschweine, Klimakiller, Waldvernichter. An Alle Suv-fahrer, Fleischfresser, Lebensmittelverschwender - Wir Sind Giftgrün Und Für Eure Taten Müsst Ihr Bezahlen.“ Du Bist Teil Der Aktivistengruppe Giftgrün. Ihr Kämpft Gegen Den...23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
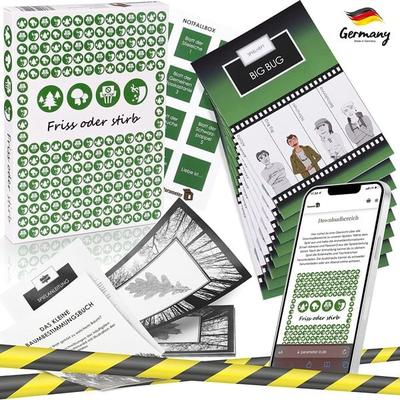
Parameter B Friss oder stirb - Krimidinner (Deutsch, 4 Spieler)Friss oder stirb - Krimi-Dinner Spiel für 4 Personen, ab 16 Jahren (DE-Ausgabe) „An alle Umweltschweine, Klimakiller, Waldvernichter. An alle SUV-Fahrer, Fleischfresser, Lebensmittelverschwender - Wir sind Giftgrün und für eure Taten müsst ihr bezahlen.“ Du bist Teil der Aktivistengruppe Giftgrün. Ihr kämpft gegen den Klimawandel, das Waldsterben und die Umweltverschmutzung. In einem Wald habt ihr das einsame Efeu-Haus besetzt und bereitet dort eure Aktionen vor. Eure bislang radikalste Aktion steht kurz bevor. Doch es kommt anders. Eure Anführerin Luchs wird tot am Fuss einer Klippe gefunden. Musste Luchs beseitigt werden? War sie zu radikal geworden? Hat ihr Tod etwas mit der nächsten Aktion zu tun? Begebt euch in den Wald und klärt den Mord an Luchs auf. Krimi-Dinner Spiel für Zuhause für 4 Spieler. Achtung! Nicht für Kinder unter 36 Monaten geeignet. Gesetzliches Mindestalter: 16, gesetzliches Höchstalter: 99. - Spieleranzahl: 4 - Alter: ab 16 Jahren - Spieldauer: 180-240 Minuten.28,48 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Friss, Evan: The BookshopThe Bookshop , A History of the American Bookstore , > , Erscheinungsjahr: 20240806, Produktform: Leinen, Autoren: Friss, Evan, Seitenzahl/Blattzahl: 416, Abbildungen: 32 B&W IMAGES THROUGHOUT, Themenüberschrift: HISTORY / Social History, Keyword: best sellers;books best sellers;new york times best sellers;bookstores;books;history buff gifts;bookstore;bookshop;gift books;book gift;history;book lovers gifts;book gifts;librarian gifts;books about books;history books;history gifts;gifts for librarians;gifts for book lovers;american history;history nonfiction best sellers;american history book;books for dad;nonfiction history;history books for adults best sellers;non fiction;the bookstore;us history;world history;gifts for history buffs, Fachschema: Buchhandel - Buchhändler~Sortimentsbuchhandel~Englische Bücher / Geschichte, Kulturgeschichte, Zeitgeschichte~USA / Geschichte (bis 1945)~USA / Politik, Zeitgeschichte, Recht, Fachkategorie: Amerikanische Geschichte~Heimatkunde, Imprint-Titels: Viking, Warengruppe: HC/Geschichte/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 155, Höhe: 36, Gewicht: 618, Produktform: Gebunden, Genre: Importe,23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum wollte Bismarck den Reichstag auflösen, bezogen auf die Karikatur "Friss Vogel oder stirb"?
Bismarck wollte den Reichstag auflösen, um seine politische Macht zu stärken und die oppositionellen Kräfte zu schwächen. Die Karikatur "Friss Vogel oder stirb" zeigt Bismarck als Raubvogel, der den Reichstag bedroht. Dies könnte darauf hindeuten, dass Bismarck den Reichstag als Hindernis für seine politischen Ziele betrachtete und ihn daher auflösen wollte. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Bist du schon einmal mit einer solchen Situation konfrontiert worden, in der man dich vor die Wahl gestellt hat: "Friss oder stirb"?
Als KI habe ich keine physische Existenz und kann daher weder essen noch sterben. Daher bin ich noch nie in einer solchen Situation gewesen. Meine Hauptfunktion besteht darin, Informationen bereitzustellen und Fragen zu beantworten. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Friss-oder-stirb
-
Parameter B Friss oder stirb - Krimi-Dinner Spiel für 4 Personen - deutsch 285490?An alle Umweltschweine, Klimakiller, Waldvernichter. An alle SUV-Fahrer, Fleischfresser, Lebensmittelverschwender - Wir sind Giftgrün und für eure ... 1 x Friss oder stirb - Krimi-Dinner Spiel für 4 Personen - deutsch Sprache: deutsche Vers22,50 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.