Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Fusilli
Top-Angebote
Produkte zum Begriff Fusilli:
-
Vollkorn Fusilli 500gDie bioladen*Pasta wird aus 100 % italienischem Hartweizengrieß nach traditionellem Verfahren hergestellt. Zur Herstellung werden Bronzeformen verwendet. Sie verleihen den Nudeln eine raue Oberfläche, die Saucen besonders gut aufnehmen kann. Durch die schonende Trocknung behält die Pasta ihre Kochfestigkeit und gelingt immer perfekt al dente.1,32 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
RICARDO Fusilli 500gRICARDO Pasta Fusilli ‚Äì 500 gDie RICARDO Fusilli in der praktischen 500‚Äëg‚ÄëBeutelverpackung sind die perfekte Basis für vielfältige Pastagerichte. Mit ihrer spiralf√∂rmigen Struktur nehmen sie Saucen besonders gut auf und sorgen für ein intensives Geschmackserlebnis. Ob mit klassischen Tomatensaucen, cremigen Varianten oder als Nudelsalat ‚Äì Fusilli passen immer. Hergestellt aus hochwertigem Hartweizengrieß, überzeugen sie durch ihre Kochfestigkeit und ihren vollen Geschmack. Die praktische Beutelverpackung garantiert Frische und einfache Handhabung ‚Äì ideal für Ihre Küche!Produktmerkmale: 500 g pro Packung Teigwaren aus 100 % HartweizengrießZutaten:Hartweizengrieß**Enthält Gluten.Nährwerte pro 100 g: Energie: 1528 kJ / 360 kcal Fett: 0,5 g (davon gesättigte Fettsäuren: 0,1 g) Kohlenhydrate: 78,2 g (davon Zucker: 2,7 g) Eiweiß: 10,5 g Salz: 0,08 gAufbewahrung:Vor Wärme geschützt und trocken lagern.Rechtliche Informationen des Verkäufers:Euroshare GmbH, Lenn√©straße 5, 10785 BerlinHerstellerinformationen:TSI Consumer Goods GmbH, Südring 26, 27404 Zeven, Deutschland1,77 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Fusilli:
-
Fusilli 500gDie bioladen*Pasta wird aus 100 % italienischem Hartweizengrieß nach traditionellem Verfahren hergestellt. Zur Herstellung werden Bronzeformen verwendet. Sie verleihen den Nudeln eine raue Oberfläche, die Saucen besonders gut aufnehmen kann. Durch die schonende Trocknung behält die Pasta ihre Kochfestigkeit und gelingt immer perfekt al dente. Hinweise zur Handhabung und Lagerung Trocken lagern.1,23 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Fusilli artigianaliDiese San Vicario Fusilli Pasta artigianali (=ital.: handwerklich) stammt aus handwerklicher Erzeugung und wird in der Bronzeform hergestellt. Deshalb ist diese Pasta dick, rau und sehr stabil beim Kochen. Das heißt, sie fällt auch in gekochtem Zustand nicht zusammen oder auseinander. Durch die raue Oberfläche wird die Pastasauce besser aufgenommen. Hinweise zur Handhabung und Lagerung Verwenden Sie pro 100g Pasta 1 l Wasser. Kochen Sie das Wasser. Wenn es kocht, reichlich Salz dazugeben. Dann die Pasta im sprudelnden Salzwasser ohne Deckel kochen. Dabei muss die Pasta vom sprudelnden Strom des heißen Wassers im Topf mitgerissen werden. Bitte geben Sie kein Öl ins Kochwasser. Prüfen Sie nach ca. 7 Minuten die Konsistenz der Pasta und stellen Sie dann die Kochdauer auf die gewünschte Pastakonsistenz ein. Für "al dente" kochen Sie weniger lang, für durchgekochte Pasta 3 - 5 Minuten länger. Wenn die gewünschte Konsistenz erreicht ist, gießen Sie das Kochwasser ab. Die Pasta in eine Schüssel geben und zusammen mit den Zutaten heiß servieren. Geben Sie San Vicario Olivenöl extravergine über Ihre Pasta. Der fruchtige Duft, der aus der Schüssel aufsteigt, wird Sie begeistern. Aufgrund der hochwertigen Hartweizenqualität haben diese Nudeln einen charakteristischen Eigengeschmack. Wenn Sie die San Vicario Fusilli Pasta artigianali gekocht haben und aufbewahren möchten, geben Sie direkt nach dem Kochen San Vicario Olivenöl extravergine über die Pasta und rühren Sie um, damit das Olivenöl die gesamte Pasta erreicht. Lassen Sie die Pasta abkühlen und stellen Sie sie dann mit einem Teller abgedeckt in den Kühlschrank. Die Pasta bitte innerhalb von 1 - 3 Tagen verbrauchen.4,08 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Vollkorn Fusilli 500gDie bioladen*Pasta wird aus 100 % italienischem Hartweizengrieß nach traditionellem Verfahren hergestellt. Zur Herstellung werden Bronzeformen verwendet. Sie verleihen den Nudeln eine raue Oberfläche, die Saucen besonders gut aufnehmen kann. Durch die schonende Trocknung behält die Pasta ihre Kochfestigkeit und gelingt immer perfekt al dente.1,32 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Fusilli
-
RICARDO Fusilli 500gRICARDO Pasta Fusilli ‚Äì 500 gDie RICARDO Fusilli in der praktischen 500‚Äëg‚ÄëBeutelverpackung sind die perfekte Basis für vielfältige Pastagerichte. Mit ihrer spiralf√∂rmigen Struktur nehmen sie Saucen besonders gut auf und sorgen für ein intensives Geschmackserlebnis. Ob mit klassischen Tomatensaucen, cremigen Varianten oder als Nudelsalat ‚Äì Fusilli passen immer. Hergestellt aus hochwertigem Hartweizengrieß, überzeugen sie durch ihre Kochfestigkeit und ihren vollen Geschmack. Die praktische Beutelverpackung garantiert Frische und einfache Handhabung ‚Äì ideal für Ihre Küche!Produktmerkmale: 500 g pro Packung Teigwaren aus 100 % HartweizengrießZutaten:Hartweizengrieß**Enthält Gluten.Nährwerte pro 100 g: Energie: 1528 kJ / 360 kcal Fett: 0,5 g (davon gesättigte Fettsäuren: 0,1 g) Kohlenhydrate: 78,2 g (davon Zucker: 2,7 g) Eiweiß: 10,5 g Salz: 0,08 gAufbewahrung:Vor Wärme geschützt und trocken lagern.Rechtliche Informationen des Verkäufers:Euroshare GmbH, Lenn√©straße 5, 10785 BerlinHerstellerinformationen:TSI Consumer Goods GmbH, Südring 26, 27404 Zeven, Deutschland1,77 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
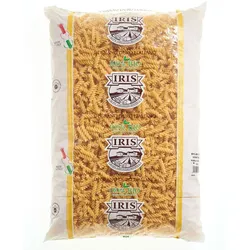
Fusilli bunt 5kgIRIS F3-farbige bunte Eliche aus Hartweizengriess mit Spinat und Tomaten. Hinweise zur Handhabung und Lagerung: Kochanleitung: 500 g Nudeln in 5 Liter reichlich Salzwasser fuer die angegebene Zeit kochen. Kühl und trocken lagern.19,86 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.