Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

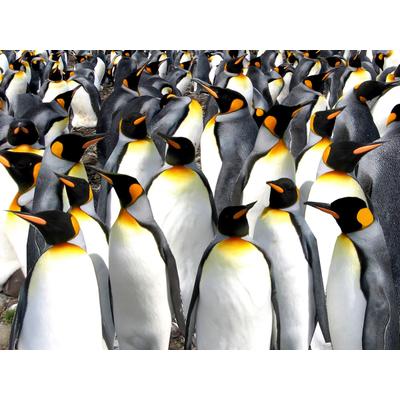
Ähnliche Suchbegriffe für GOKI-Stapelfiguren-Pinguine
Top-Angebote
Produkte zum Begriff GOKI-Stapelfiguren-Pinguine:
-
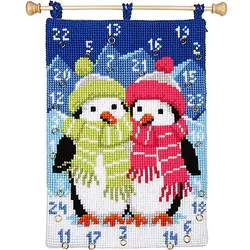
Adventskalender "Pinguine"Adventskalender Pinguine, zum Besticken in Kreuzstich. Komplettpackung: Anleitung, Garn, Sticknadel, 24 goldfarbene Ringe, Garn für Aufhängeschlaufen. Ohne Kalenderrücken und Aufhängestange. Größe: 53 x 40 cm. Material: Stoff handbemalter Stramin 100 % Baumwolle (ca. 18 Stiche/10 cm), Garn 100 % Polyacryl.41,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
small foot Display Stapelfiguren Weihnachten und Winter 300266Weihnachtlicher Stapelspaß! Mit Schneemann, Tannenbaum und Weihnachtsmann zum Stapeln wird die Adventszeit noch schöner. Bestehend aus jeweils 5 Steckelementen ... 1 x Display Stapelfiguren Weihnachten und Winter Typ: Steckspiele, Geschenkideen40,25 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Goki Hammerspiel, goki basic. 58578Mit dem Hammerspiel von goki basic lassen sich fantasievolle Bilder und Motive gestalten. Das Spielzeug ist für Kinder ab 3 Jahren geeignet und fördert spielerisch die Kreativität. besteht aus 118 Teilen, darunter ein Korkbrett, ein Hammer, Nägel und bunte Holzplättchen unterstützt die Entwicklung der Feinmotorik und der Hand-Auge-Koordination verschiedene geometrische Formen ermöglichen das Legen von unzähligen Motiven Das Set bietet eine wunderbare Möglichkeit für Kinder, ihre eigenen Ideen umzusetzen. Aus den unterschiedlichen Formen und Farben können immer wieder neue Bilder auf dem Korkbrett erschaffen werden. Ob nach Vorlage oder ganz frei – die bunten Holzplättchen werden einfach mit dem kleinen Hammer und den Nägeln auf der Platte befestigt. So entstehen farbenfrohe Kunstwerke, die die Fantasie anregen.15,96 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
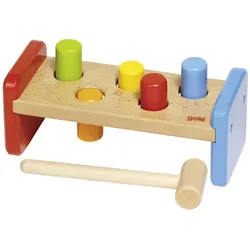
Goki Hammerbank, goki basic. 58581Mit der Hammerbank von goki basic können kleine Handwerker spielerisch ihre motorischen Fähigkeiten entdecken. Das farbenfrohe Holzspielzeug ist für Kinder ab 2 Jahren geeignet und sorgt für langanhaltenden Klopfspaß. aus robustem Holz gefertigt fördert die Hand-Auge-Koordination ergonomisch günstiger Winkel für leichtes Hämmern inklusive fünf bunter Stifte und einem Hammer Das Brett mit den Holzstiften ist in einem speziellen Winkel befestigt, der es dem Kind erleichtert, die Stifte mit dem beiliegenden Holzhammer zu treffen. Die fünf Stifte in leuchtenden Farben laden zum Ausprobieren ein und unterstützen die visuelle Wahrnehmung. Das Hämmern schult gezielt die Motorik und die Koordination von Hand und Auge, während das Kind mit Freude bei der Sache ist.14,00 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Warum heißen Pinguine Pinguine?
Pinguine wurden nach dem lateinischen Wort "pinguis" benannt, was "fett" oder "ölig" bedeutet. Dies bezieht sich auf die dichte Fettschicht, die sie vor der Kälte des antarktischen Klimas schützt. Der Name "Pinguin" wurde ursprünglich für den großen flugunfähigen Vogel verwendet, der in der Antarktis lebt. Als europäische Entdecker später die flugunfähigen Vögel in der südlichen Hemisphäre entdeckten, übertrugen sie den Namen auf diese Tiere. Heute bezieht sich der Name "Pinguin" hauptsächlich auf die flugunfähigen Vögel der Antarktis. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff GOKI-Stapelfiguren-Pinguine:
-
Heros Spielen & Lernen - Holz-StapelfigurenLernspielzeug aus Holz Heros Play & Learn - Holz-Stapelfiguren wird in Deutschland aus 100% FSC-zertifiziertem Holz mit verschiedenen Formen, Figurenklötzen, wasserbasierten kindersicheren Oberflächen und abgerundeten Kanten hergestellt. Dieses Holzspielzeug lässt Kinder Klötze frei kombinieren, um spielerische Figuren zu bauen, und unterstützt kreatives Spielen sowie Feinmotorik und Hand-Auge-Koordination ab 1+. Hergestellt in Deutschland 100% FSC-zertifiziertes Holz Verschiedene Formen und Figurenklötze Wasserbasierte, kindersichere Oberflächen Abgerundete Kanten Geeignet für Kinder ab 1+ Für langlebigen Alltagseinsatz entwickelt, bringt es sinnvolles, kompetenzförderndes Spielen in den Alltag.29,29 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Papermoon "Pinguine"Vliestapete, Pinguine, Poster, Dekoration, Landschaft, Stadt, Stilleben, verschiedene Größen von 2m- 10m Breite, wählen Sie Ihre Größe, Optik/Stil: Farbbezeichnung: bunt, Material: Materialeigenschaften: atmungsaktiv, dimensionsstabil,...107,35 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Adventskalender "Pinguine"Adventskalender Pinguine, zum Besticken in Kreuzstich. Komplettpackung: Anleitung, Garn, Sticknadel, 24 goldfarbene Ringe, Garn für Aufhängeschlaufen. Ohne Kalenderrücken und Aufhängestange. Größe: 53 x 40 cm. Material: Stoff handbemalter Stramin 100 % Baumwolle (ca. 18 Stiche/10 cm), Garn 100 % Polyacryl.41,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
small foot Display Stapelfiguren Weihnachten und Winter 300266Weihnachtlicher Stapelspaß! Mit Schneemann, Tannenbaum und Weihnachtsmann zum Stapeln wird die Adventszeit noch schöner. Bestehend aus jeweils 5 Steckelementen ... 1 x Display Stapelfiguren Weihnachten und Winter Typ: Steckspiele, Geschenkideen40,25 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für GOKI-Stapelfiguren-Pinguine
-
Goki Hammerspiel, goki basic. 58578Mit dem Hammerspiel von goki basic lassen sich fantasievolle Bilder und Motive gestalten. Das Spielzeug ist für Kinder ab 3 Jahren geeignet und fördert spielerisch die Kreativität. besteht aus 118 Teilen, darunter ein Korkbrett, ein Hammer, Nägel und bunte Holzplättchen unterstützt die Entwicklung der Feinmotorik und der Hand-Auge-Koordination verschiedene geometrische Formen ermöglichen das Legen von unzähligen Motiven Das Set bietet eine wunderbare Möglichkeit für Kinder, ihre eigenen Ideen umzusetzen. Aus den unterschiedlichen Formen und Farben können immer wieder neue Bilder auf dem Korkbrett erschaffen werden. Ob nach Vorlage oder ganz frei – die bunten Holzplättchen werden einfach mit dem kleinen Hammer und den Nägeln auf der Platte befestigt. So entstehen farbenfrohe Kunstwerke, die die Fantasie anregen.15,96 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Goki Hammerbank, goki basic. 58581Mit der Hammerbank von goki basic können kleine Handwerker spielerisch ihre motorischen Fähigkeiten entdecken. Das farbenfrohe Holzspielzeug ist für Kinder ab 2 Jahren geeignet und sorgt für langanhaltenden Klopfspaß. aus robustem Holz gefertigt fördert die Hand-Auge-Koordination ergonomisch günstiger Winkel für leichtes Hämmern inklusive fünf bunter Stifte und einem Hammer Das Brett mit den Holzstiften ist in einem speziellen Winkel befestigt, der es dem Kind erleichtert, die Stifte mit dem beiliegenden Holzhammer zu treffen. Die fünf Stifte in leuchtenden Farben laden zum Ausprobieren ein und unterstützen die visuelle Wahrnehmung. Das Hämmern schult gezielt die Motorik und die Koordination von Hand und Auge, während das Kind mit Freude bei der Sache ist.14,00 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Warum heißen Pinguine Pinguine?
Pinguine wurden nach dem lateinischen Wort "pinguis" benannt, was "fett" oder "ölig" bedeutet. Dies bezieht sich auf die dichte Fettschicht, die sie vor der Kälte des antarktischen Klimas schützt. Der Name "Pinguin" wurde ursprünglich für den großen flugunfähigen Vogel verwendet, der in der Antarktis lebt. Als europäische Entdecker später die flugunfähigen Vögel in der südlichen Hemisphäre entdeckten, übertrugen sie den Namen auf diese Tiere. Heute bezieht sich der Name "Pinguin" hauptsächlich auf die flugunfähigen Vögel der Antarktis. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.