Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
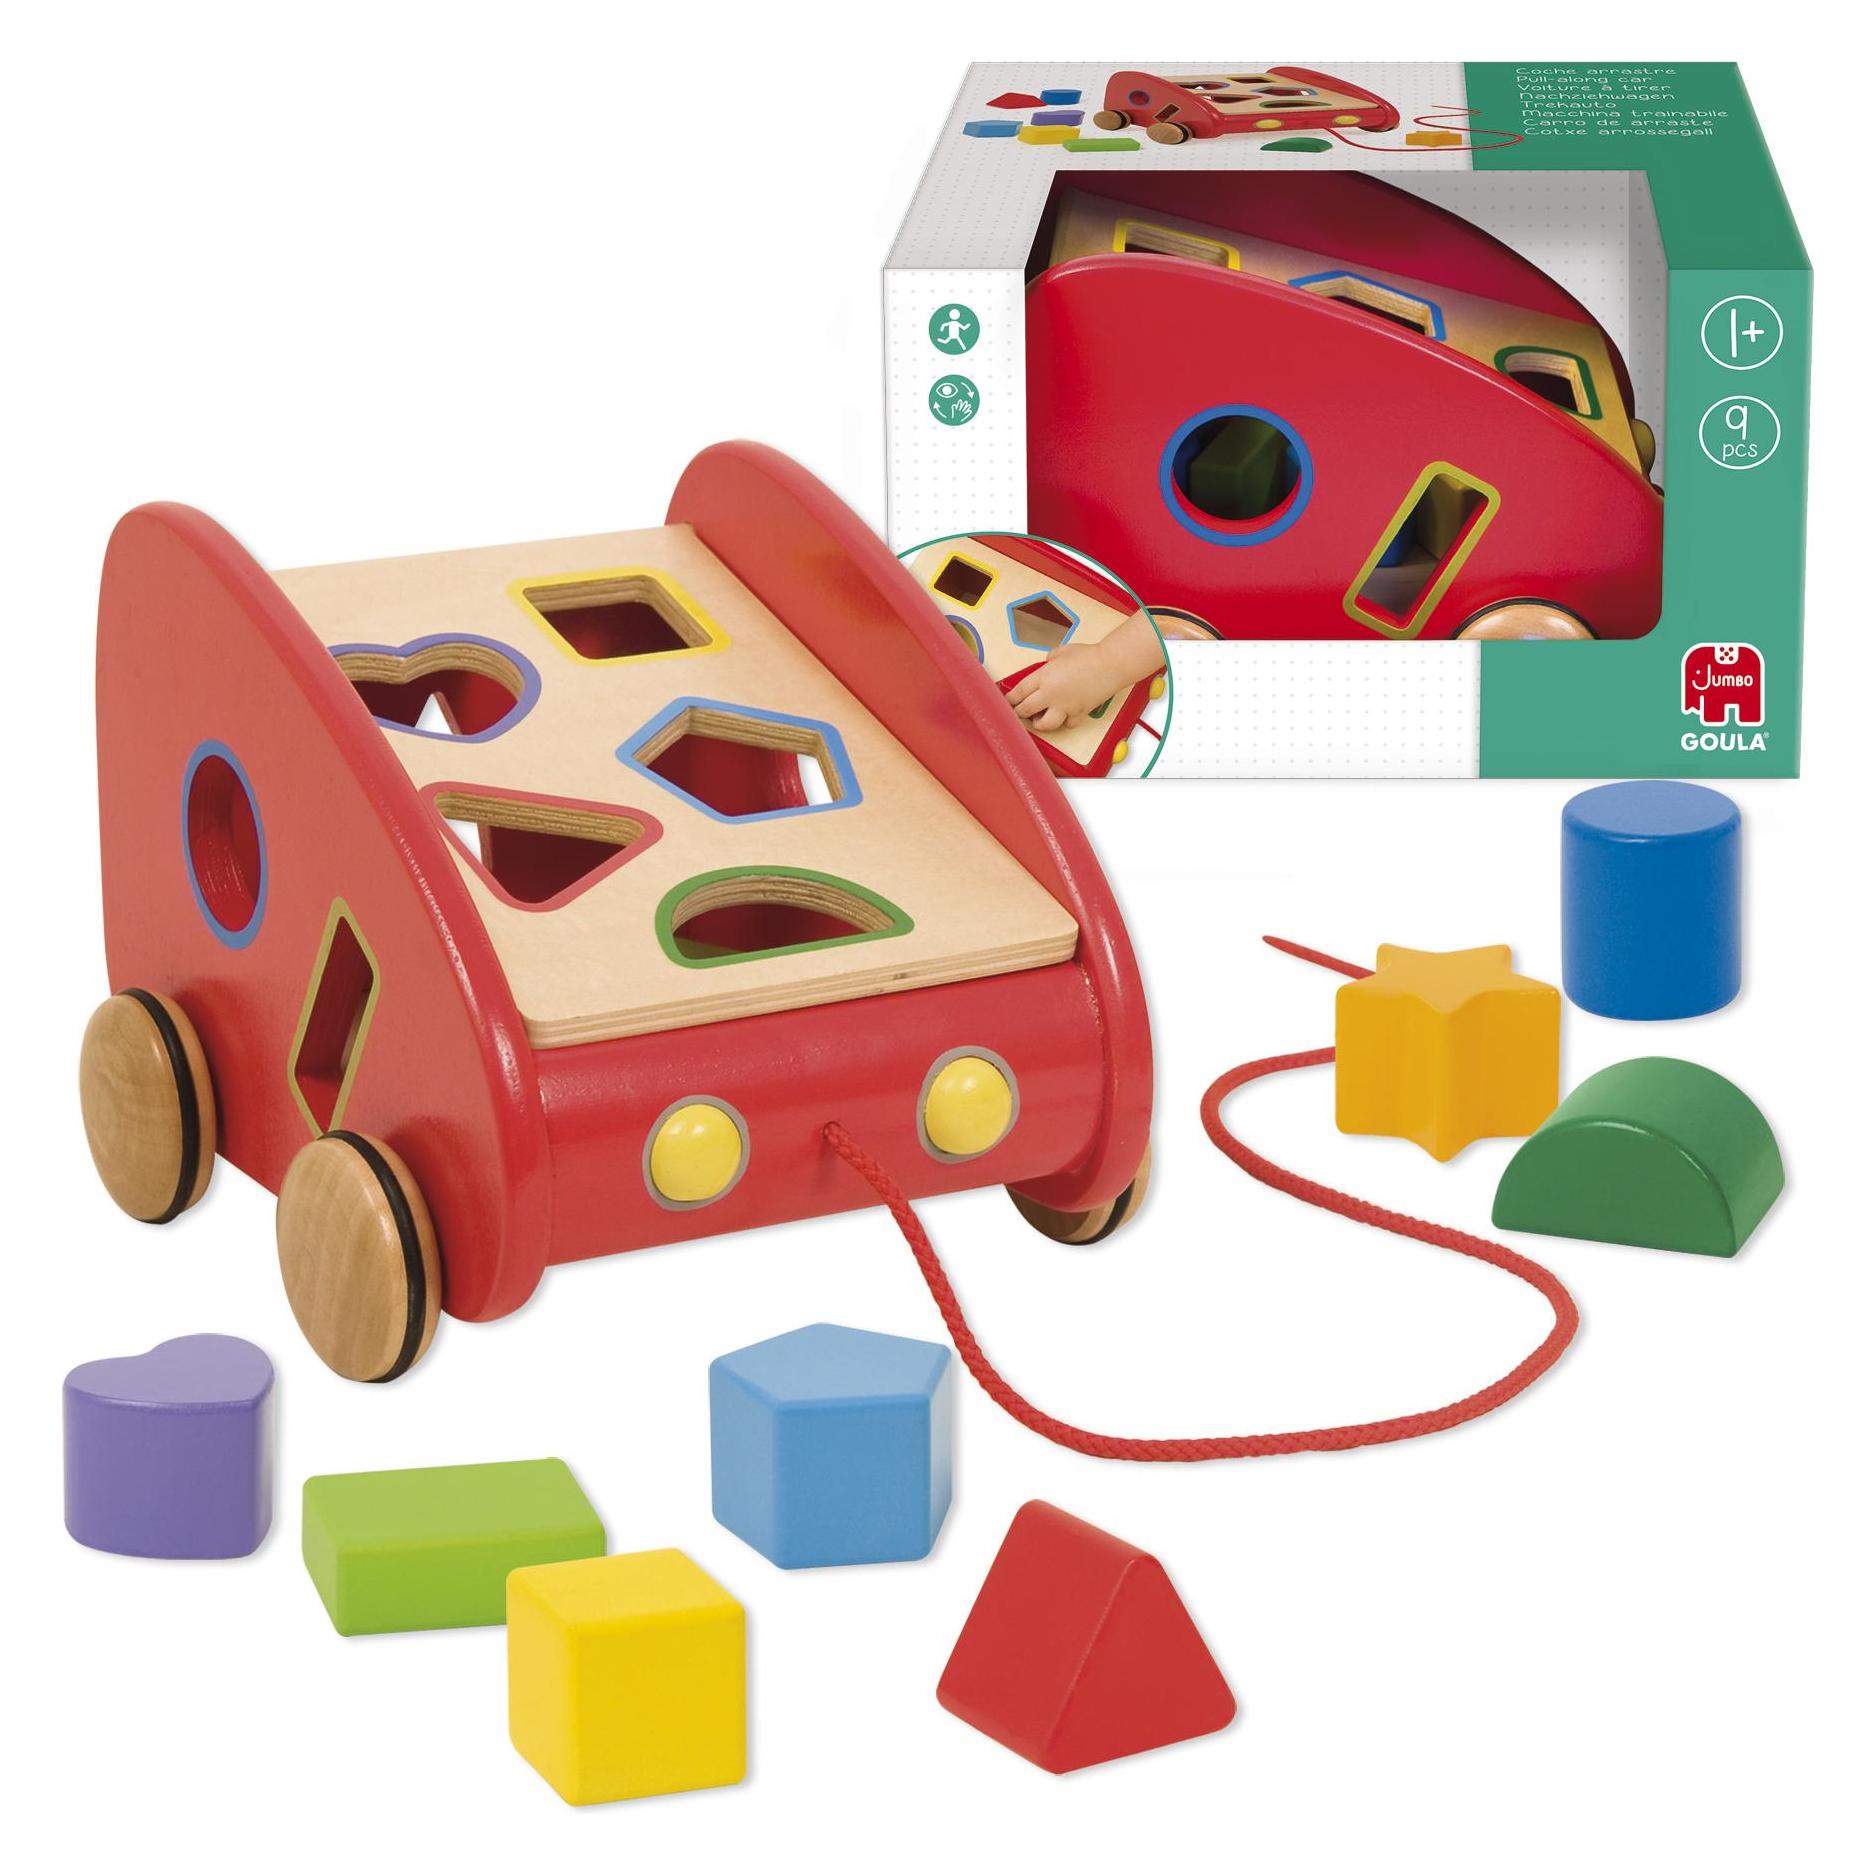

Ähnliche Suchbegriffe für GOULA-Rotkäppchen
Top-Angebote
Produkte zum Begriff GOULA-Rotkäppchen:
-
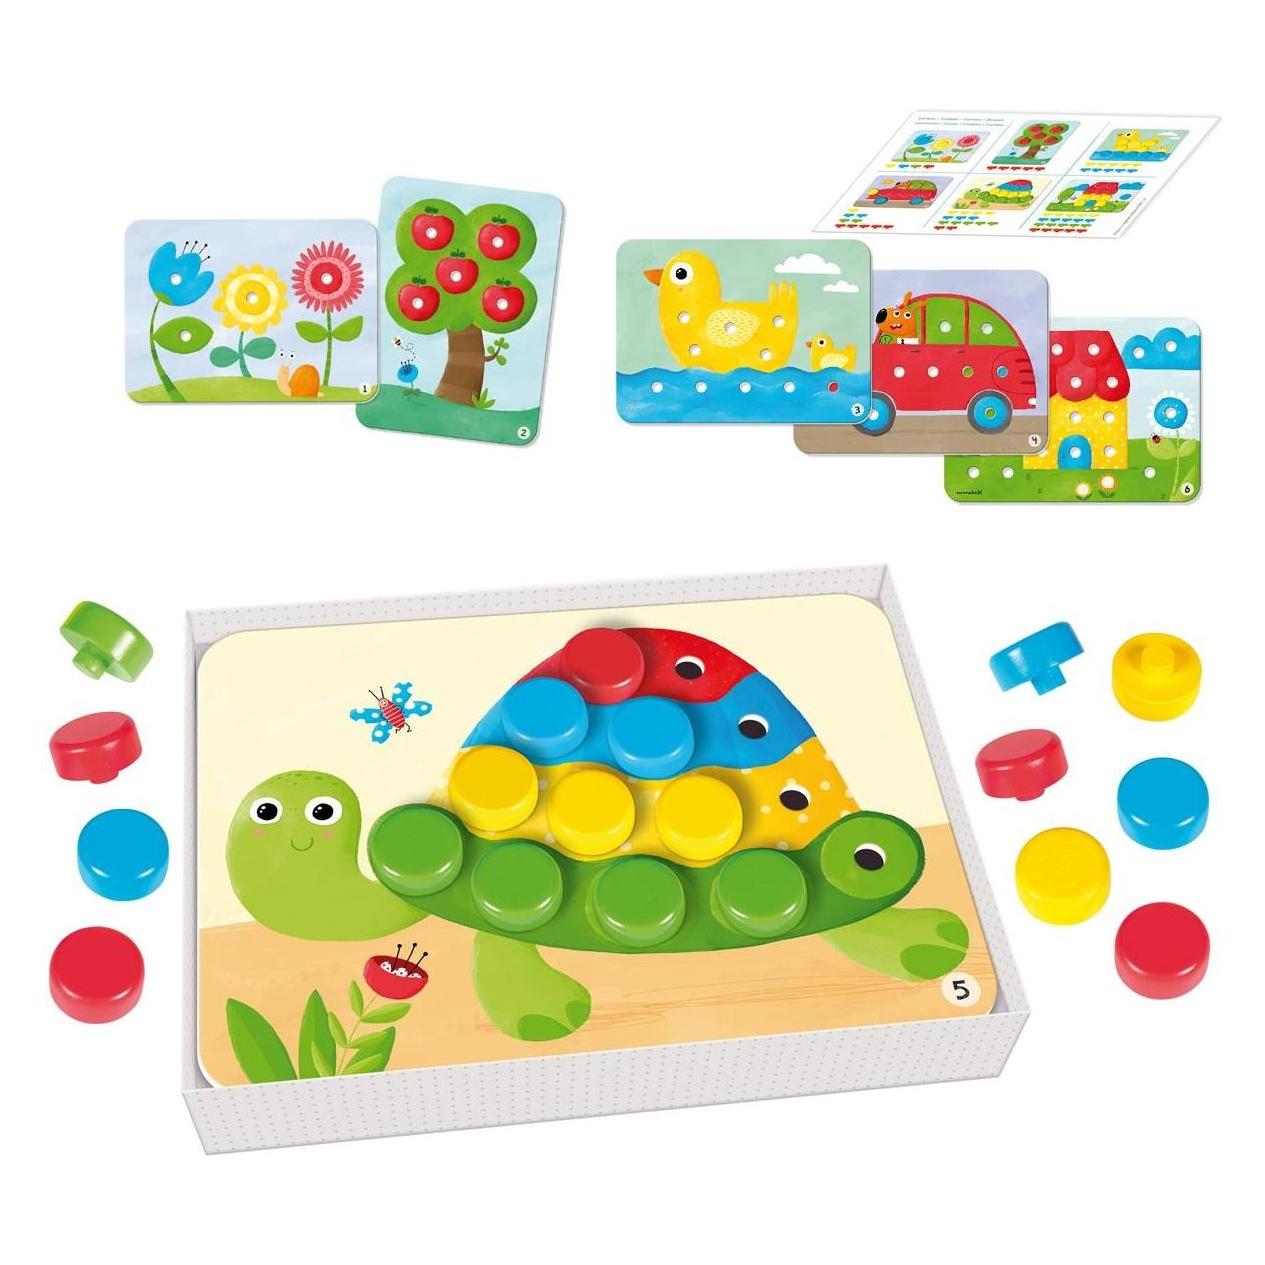
Goula Haus geometrische FormenDie bunten und liebevoll gestalteten Holzelemente regen die Fantasie an und schulen die Feinmotorik. Darüber hinaus verschaffen sie erste Erfolgserlebnisse, wenn sich zum Beispiel Form und Holzfigur ineinander fügen oder hindurch passen.34,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Woher kommt Rotkäppchen?
Rotkäppchen ist eine Figur aus einem deutschen Märchen, das von den Brüdern Grimm gesammelt und veröffentlicht wurde. Die Geschichte handelt von einem kleinen Mädchen, das von einem Wolf im Wald belästigt wird, während es auf dem Weg zu seiner Großmutter ist. Rotkäppchen stammt aus einer mündlichen Tradition, die bis ins 14. Jahrhundert zurückreicht und in verschiedenen Versionen in ganz Europa verbreitet ist. Die bekannteste Version stammt jedoch aus Deutschland und wurde erstmals 1812 veröffentlicht. In dieser Version wird Rotkäppchen von einem Jäger gerettet, der den Wolf tötet und das Mädchen und seine Großmutter befreit. **
Top-Angebote
Produkte zum Begriff GOULA-Rotkäppchen:
-
Ravensburger RotkäppchenDie neue Puzzlesammlung, die von der Welt der Verlage inspiriert wurde. Finden Sie die Märchen aus Tausendundeiner Nacht, japanische Märchen, europäische Märchen und viele andere jetzt in einem einzigartigen Puzzleformat. Kinder können die Geschichten und Kulturen der ganzen Welt Stück für Stück selbstständig entdecken.14,30 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für GOULA-Rotkäppchen
-
Goula Haus geometrische FormenDie bunten und liebevoll gestalteten Holzelemente regen die Fantasie an und schulen die Feinmotorik. Darüber hinaus verschaffen sie erste Erfolgserlebnisse, wenn sich zum Beispiel Form und Holzfigur ineinander fügen oder hindurch passen.34,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
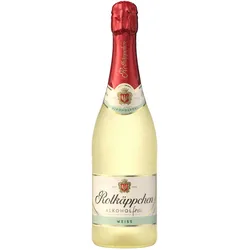
Rotkäppchen Sekt AlkoholfreiRotkäppchen Sekt AlkoholfreiDiesen alkoholfreien Rotkäppchen Sekt genießt man immer dann, wenn man auf Alkohol aber nicht auf den prickelnden, leckeren Sektgenuss verzichten möchte. Ausgewählte Weine wurden schonend entalkoholisiert, um somit den sekttypischen Geschmack beizubehalten. So überzeugt er durch seinen feinfruchtigen Geschmack, der an reife Äpfel und Traubensaft erinnert. Die für einen Rotkäppchen Sekt typische Lebendigkeit ist auch in diesem prickelnden Sektgenuss enthalten. Die Sektflasche an einem dunklen Ort bei 12-18 Grad lagern und anschließend eiskalt im Sektglas servieren und genießen.4,79 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Rotkäppchen Glühwein WeißRotkäppchen Glühwein WeißDer weiße Glühwein von Rotkäppchen begeistert als winterlich-weihnachtliches Geschmackserlebnis in erlesener Rotkäppchen Qualität. Mit seinen ausgesuchten Weißweinen und den winterlichen Gewürzen begeistert dieser nach einer einzigartigen Rezeptur hergestellte Glühwein. Die hellgelbe Farbe in Kombination mit dem Bukett von Bratapfel, Mandarinen, Zimt, Karamell, Kardamom und Nelke verführt zu einzigartigem Genuss. Der fruchtig-würzige Geschmack sorgt hierbei für einen einzigartigen Genuss an kalten Winterabenden.3,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Woher kommt Rotkäppchen?
Rotkäppchen ist eine Figur aus einem deutschen Märchen, das von den Brüdern Grimm gesammelt und veröffentlicht wurde. Die Geschichte handelt von einem kleinen Mädchen, das von einem Wolf im Wald belästigt wird, während es auf dem Weg zu seiner Großmutter ist. Rotkäppchen stammt aus einer mündlichen Tradition, die bis ins 14. Jahrhundert zurückreicht und in verschiedenen Versionen in ganz Europa verbreitet ist. Die bekannteste Version stammt jedoch aus Deutschland und wurde erstmals 1812 veröffentlicht. In dieser Version wird Rotkäppchen von einem Jäger gerettet, der den Wolf tötet und das Mädchen und seine Großmutter befreit. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.