Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Gail-Harvey---Striking
Top-Angebote
Produkte zum Begriff Gail-Harvey---Striking:
-
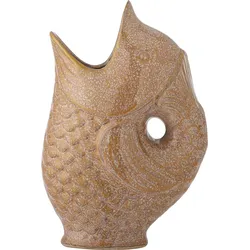
Creative Collection HarveyVase von Creative Collection in Fischform, aus Steinzeug mit einer reaktiven Glasur in warmen bräunlichen Farbtönen. Die Harvey Vase hat ein verspieltes und dekoratives Design, mit einem Glasurfinish, das jede Vase einzigartig macht. Dekorative Vase in Fischform Aus Steinzeug gefertigt Reaktive Glasur Warme bräunliche Farbtöne Ein markantes Wohnaccessoire mit einzigartigem glasiertem Finish.28,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Damen Polarfleece 1/4 Zip Protest GailAnpassung- Enger SchnittQualität- 97% Polyester / 3% Elasthan 280 gsmFutter- Kein FutterVerpackung- Keine PolsterungMerkmale- Regelmäßiger Schnitt, Lange Ärmel, Regelmäßige Länge, Kragen mit Reißverschluss, 1/4 Reißverschluss, umgekehrter ReißverschlussProdukt- Eine klassische Note für Ihren Skiurlaub: das Aktivoberteil PRTGAIL von Protest. Das Aktivoberteil PRTGAIL verfügt über einen umgekehrten 1/4-Reißverschluss und ein Zopfmuster: ein zeitloses Design. Der Stoff des PRTGAIL hält warm und bietet gleichzeitig Bewegungsfreiheit. Der PRTGAIL ist in regulärer Passform und Länge erhältlich.59,99 €*Versand: 8,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Ist Striking oder Grappling härter?
Es ist schwierig zu sagen, ob Striking oder Grappling härter ist, da es von verschiedenen Faktoren abhängt. Beim Striking geht es um Schläge und Tritte, die zu schweren Verletzungen führen können. Beim Grappling geht es um Hebel- und Würgetechniken, die ebenfalls zu Verletzungen führen können, aber auch eine größere Kontrolle über den Gegner ermöglichen. Letztendlich hängt es von der Technik, der Stärke und dem Training der einzelnen Personen ab. **
Was ist der beste Striking-Stil?
Es gibt keinen "besten" Striking-Stil, da dies stark von individuellen Vorlieben, Körperbau und Fähigkeiten abhängt. Einige beliebte Striking-Stile sind Muay Thai, Boxen, Kickboxen und Karate. Es ist wichtig, den Stil zu wählen, der am besten zu den eigenen Zielen und Bedürfnissen passt. **
Top-Angebote
Produkte zum Begriff Gail-Harvey---Striking:
-
Harvey DekovaseManchmal braucht ein Interieur ein Element, das nicht nur schmückt, sondern auch mit einem Augenzwinkern eine Geschichte erzählt. Genau das bietet die dekorative Vase Harvey von Bloomingville, die einen Hauch fröhlicher Nonchalance in Ihr Zuhause bringt. Vorteile: Ihre verspielte Fischform schafft einen unkonventionellen Deko-Akzent, der sofort ins Auge fällt und ein Lächeln auf Ihr Gesicht zaubert. Gefertigt aus robustem Steingut, garantiert sie Stabilität und verleiht ihr eine angenehme, handwerkliche Textur. Dank der Verwendung von reaktiver Glasur ist jedes Stück ein absolutes Unikat – Sie werden keine zwei identischen Vasen finden. Ihr schlankes Profil und eine Höhe von 23,5 cm machen sie ideal für einzelne Zweige, Trockenblumen oder als eigenständige Skulptur. Lassen Sie die Vase Harvey ihre eigene amüsante Geschichte in Ihrem Zuhause erzählen. Ihre Blumen und Ihre Gäste werden ihre Gesellschaft sicherlich zu schätzen wissen.45,40 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Creative Collection HarveyVase von Creative Collection in Fischform, aus Steinzeug mit einer reaktiven Glasur in warmen bräunlichen Farbtönen. Die Harvey Vase hat ein verspieltes und dekoratives Design, mit einem Glasurfinish, das jede Vase einzigartig macht. Dekorative Vase in Fischform Aus Steinzeug gefertigt Reaktive Glasur Warme bräunliche Farbtöne Ein markantes Wohnaccessoire mit einzigartigem glasiertem Finish.28,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Gail-Harvey---Striking
-
Damen Polarfleece 1/4 Zip Protest GailAnpassung- Enger SchnittQualität- 97% Polyester / 3% Elasthan 280 gsmFutter- Kein FutterVerpackung- Keine PolsterungMerkmale- Regelmäßiger Schnitt, Lange Ärmel, Regelmäßige Länge, Kragen mit Reißverschluss, 1/4 Reißverschluss, umgekehrter ReißverschlussProdukt- Eine klassische Note für Ihren Skiurlaub: das Aktivoberteil PRTGAIL von Protest. Das Aktivoberteil PRTGAIL verfügt über einen umgekehrten 1/4-Reißverschluss und ein Zopfmuster: ein zeitloses Design. Der Stoff des PRTGAIL hält warm und bietet gleichzeitig Bewegungsfreiheit. Der PRTGAIL ist in regulärer Passform und Länge erhältlich.59,99 €*Versand: 8,99 €Sichere Weiterleitung zum Anbieter
-
Harvey, Stephan: LawinenLawinen , Verstehen, beurteilen und risikobasiert entscheiden , Zündspulen > Zünd- & Glühanlagen , Auflage: 1. Auflage, Erscheinungsjahr: 20221223, Titel der Reihe: Outdoor Praxis##, Autoren: Harvey, Stephan~Rhyner, Hansueli~Schweizer, Jürg, Auflage: 23000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 320, Themenüberschrift: NATURE / Weather~SPORTS & RECREATION / Winter Sports / General, Keyword: lawinen buch; lawinen ratgeber; Wintersport buch; bergwetter; skitouren risikomanagement; schneeschuhwanderung; lawinenausrüstung; lawinen erkennen, Fachschema: Lawine~Ski - Abfahrt (Ski)~Alpinismus~Berg / Bergsteigen~Bergsteigen~Meteorologie / Wetter~Wetter - Wetterkunde, Fachkategorie: Ski~Bergsteigen und Klettern~Wetter: Sachbuch~Andere Sportarten und sportliche Wettbewerbe, Warengruppe: HC/Reiseführer Sport/Welt gesamt, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 231, Breite: 162, Höhe: 23, Gewicht: 738, Produktform: Klappenbroschur, Genre: Reise,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Ist Striking oder Grappling härter?
Es ist schwierig zu sagen, ob Striking oder Grappling härter ist, da es von verschiedenen Faktoren abhängt. Beim Striking geht es um Schläge und Tritte, die zu schweren Verletzungen führen können. Beim Grappling geht es um Hebel- und Würgetechniken, die ebenfalls zu Verletzungen führen können, aber auch eine größere Kontrolle über den Gegner ermöglichen. Letztendlich hängt es von der Technik, der Stärke und dem Training der einzelnen Personen ab. **
-
Was ist der beste Striking-Stil?
Es gibt keinen "besten" Striking-Stil, da dies stark von individuellen Vorlieben, Körperbau und Fähigkeiten abhängt. Einige beliebte Striking-Stile sind Muay Thai, Boxen, Kickboxen und Karate. Es ist wichtig, den Stil zu wählen, der am besten zu den eigenen Zielen und Bedürfnissen passt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.