Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Kann man den Nintendo Switch Wired Controller 2 gleichzeitig benutzen?
Ja, der Nintendo Switch Wired Controller 2 kann gleichzeitig von mehreren Spielern verwendet werden, solange genügend Controller an die Konsole angeschlossen sind. Die Anzahl der unterstützten Controller hängt von der jeweiligen Spielsoftware ab. **


Ähnliche Suchbegriffe für GameSir-G7-HE-Wired-Controller
Top-Angebote
Produkte zum Begriff GameSir-G7-HE-Wired-Controller:
-
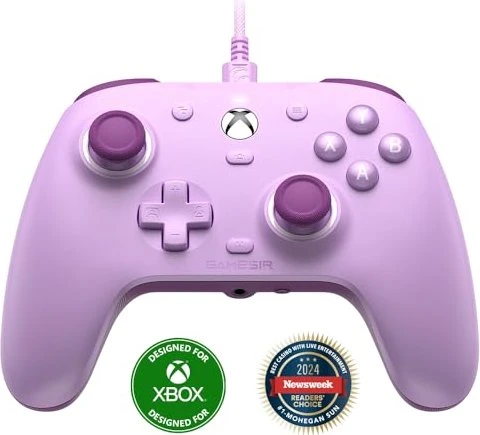
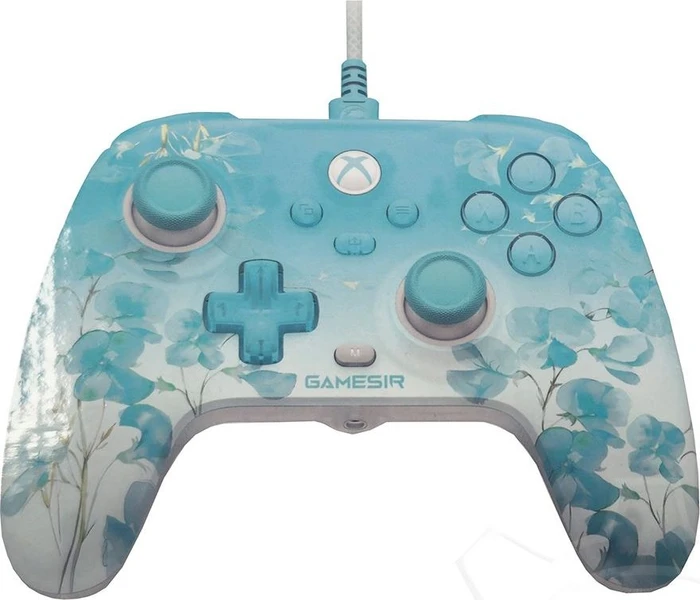
GameSir G7 Pro Multiplatform Gamepad - Mech White - Wired Controller - AndroidController bietet Tri-Mode-Konnektivität für Xbox, PC und Android mit Mag-Res TMR Sticks, Hall Effect Analog-Triggern mit Micro Switch Trigger-Stopps sowie einer mitgelieferten Ladestation. GameSir G7 Pro ist für flexibles Spielen auf Xbox Series X|S, Xbox One, PC, Android und Steam gebaut, mit einem physischen Modus-Schalter zum Wechsel zwischen kabelgebundenem Xbox, 2.4G/kabelgebundenem PC und Bluetooth Android - plus erweiterter GameSir Nexus Software, um Ihr Setup anzupassen. 1000Hz Polling-Rate auf PC per kabelgebunden oder 2.4G Optische Micro Switch ABXY und mechanisches Micro Switch D-pad Integriertes Gyroskop mit Mapping-Funktion (nur PC) Vier Makro-Tasten plus Rücktasten-Latches Dreiteilige magnetische austauschbare Faceplate mit zusätzlichem D-pad inklusive Vier Rumble-Motoren für immersives haptisches Feedback 3,5-mm-Audio unterstützt über kabelgebunden und 2.4G Wireless Genießen Sie präzise Kontrolle, anpassbare Eingaben und nahtloses Umschalten zwischen Geräten für konstantes Gaming auf allen Plattformen.99,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff GameSir-G7-HE-Wired-Controller:
-
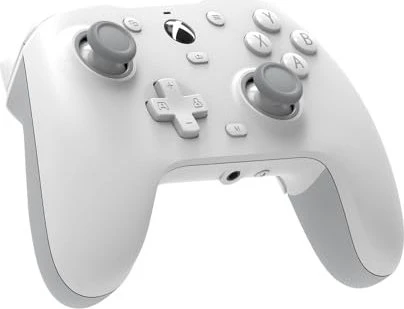
GameSir G7 HE wired controller (white) - Wired Controller - Microsoft Xbox OneGameSir G7 HE. Gerätetyp: Gamepad, Gamingplattformen unterstützt: Xbox One S, Xbox One X, Xbox Series S, Xbox Series X, Gaming-Control Funktionsknöpfe: D-Pad, Menü-Taste, Modus-Taste. Übertragungstechnik: Kabelgebunden, Geräteschnittstelle: USB, USB-Stecker: USB Typ-C. Produktfarbe: Weiß. Energiequelle: Kabel. Breite: 152 mm, Tiefe: 103 mm, Höhe: 63 mm. Gamepad Xbox One S, Xbox One X, Xbox Series S, Xbox Series X D-Pad, Menü-Taste, Modus-Taste. Kabelgebunden USB. Wei Kabel45,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Kann man den Nintendo Switch Wired Controller 2 gleichzeitig benutzen?
Ja, der Nintendo Switch Wired Controller 2 kann gleichzeitig von mehreren Spielern verwendet werden, solange genügend Controller an die Konsole angeschlossen sind. Die Anzahl der unterstützten Controller hängt von der jeweiligen Spielsoftware ab. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für GameSir-G7-HE-Wired-Controller
-
GameSir G7 Pro Multiplatform Gamepad - Mech White - Wired Controller - AndroidController bietet Tri-Mode-Konnektivität für Xbox, PC und Android mit Mag-Res TMR Sticks, Hall Effect Analog-Triggern mit Micro Switch Trigger-Stopps sowie einer mitgelieferten Ladestation. GameSir G7 Pro ist für flexibles Spielen auf Xbox Series X|S, Xbox One, PC, Android und Steam gebaut, mit einem physischen Modus-Schalter zum Wechsel zwischen kabelgebundenem Xbox, 2.4G/kabelgebundenem PC und Bluetooth Android - plus erweiterter GameSir Nexus Software, um Ihr Setup anzupassen. 1000Hz Polling-Rate auf PC per kabelgebunden oder 2.4G Optische Micro Switch ABXY und mechanisches Micro Switch D-pad Integriertes Gyroskop mit Mapping-Funktion (nur PC) Vier Makro-Tasten plus Rücktasten-Latches Dreiteilige magnetische austauschbare Faceplate mit zusätzlichem D-pad inklusive Vier Rumble-Motoren für immersives haptisches Feedback 3,5-mm-Audio unterstützt über kabelgebunden und 2.4G Wireless Genießen Sie präzise Kontrolle, anpassbare Eingaben und nahtloses Umschalten zwischen Geräten für konstantes Gaming auf allen Plattformen.99,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
GameSir G8+ MFi Mobile Controller - Wired Controller - AndroidGame-Controller liefert ein konsolenähnliches Erlebnis auf Switch, iOS, Android, Tablets und PC - mit ergonomischen Griffen, Hall-Effect-Steuerung und immersivem Vibrationsfeedback. GameSir G8+ verwandelt mobiles und plattformübergreifendes Spielen mit Sticks und Tasten in Konsolengröße, einer ausziehbaren Brücke für breite Gerätekompatibilität und umfassender Anpassung über austauschbare magnetische Komponenten sowie die GameSir App. Hall-Effect-Sticks mit reibungsarmen Gleitringen für flüssige 360-Steuerung Präzisionsabgestimmte Hall-Effect-Analog-Trigger mit Hair Trigger Mode (M+LT/RT) Bluetooth für Mobilgeräte, kabelgebundene und kabellose Dongle-Optionen für PC Doppelmotoren mit asymmetrischen Trigger-Motoren für realistisches Vibrationsfeedback Integriertes 6-Achsen-Gyroskop für Bewegungssteuerung auf Switch-Geräten Zwei frei belegbare Rücktasten mit Makro-Funktion sowie Turbo-Unterstützung Genieße präzise, komfortable Kontrolle und individuell angepasste Einstellungen für noch immersiveres Gaming - überall, wo du spielst.72,00 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
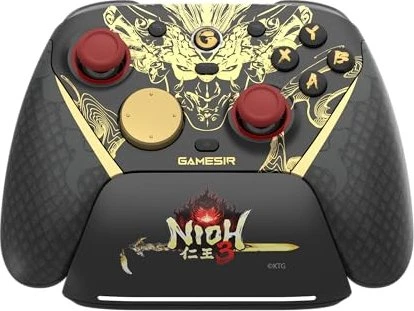
GameSir G7 Pro Wired Controller for Xbox and PC - Nioh 3 EditionGamepad für PC, Nintendo Switch und Handy, ist kompatibel mit dem System Android, iOS, Anschlusstyp: mit Kabel, Kabellänge: 3 m, 3,5mm Jack (auf dem Controller), USB-C (auf dem Controller), Batterie(n): integriert, Vibration, Analoghebel, benutzerdefinierte Tastenbelegung, Hall Effect Joysticks, Gyroskop, Gummierte Griffe, Hall Effect Triggers, Farbe: mehrfarbig Das Gamepad GameSir G7 Pro dient zur Steuerung von Spielen auf PCs, Nintendo Switch-Konsolen und Mobiltelefonen mit den Betriebssystemen Android, Windows 11 und iOS. Dieses Gaming-Gerät bie89,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.