Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Gefragt
Top-Angebote
Produkte zum Begriff Gefragt:
-
Gefragt Gejagt, Die ErweiterungMit Dieser Erweiterung Sitzt Euch Nun Auch Die Generalistin €žadriane Rickel“ Im Nacken Und Jagt Euch Auf Der Rampe Hinterher. Zusammen Mit Dem Grundspiel (art.-nr. 49405) Lässt Sich Gefragt Gejagt Jetzt Auch Zu Sechst Spielen. Neben Einem...19,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Possinger, Johanna: Familien gefragtFamilien gefragt , Impulse für eine familienorientierte Kirche , Wind- & Regenabweiser > Karosserie & Exterieur Styling , Erscheinungsjahr: 20230612, Produktform: Kartoniert, Autoren: Possinger, Johanna~Alber, Jannika~Pohlers, Michael~Rauen, Daniela, Seitenzahl/Blattzahl: 193, Abbildungen: mit 4 Abbildungen, Keyword: Elternschaft; Evangelische Kirche; Familienarbeit; Familienberatung; Familienzentrum; Gemeinde und Familie; Gemeindearbeit; Gottesdienst; Kirche und Familie; Kirchliche Familienarbeit; Kommunale Familienpolitik; Sozialraumorientierung; Vereinbarkeit Familie und Beruf, Fachschema: Protestantismus~Christentum / Glaube, Bekenntnis~Theologie, Fachkategorie: Christliches Leben und christliche Praxis~Theologie~Religion, allgemein, Thema: Orientieren, Warengruppe: HC/Praktische Theologie, Fachkategorie: Protestantismus, evangelische und protestantische Kirchen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck & Ruprecht, Länge: 228, Breite: 157, Höhe: 17, Gewicht: 326, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783647600161 9783666600166 9783647993577, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 291240523,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
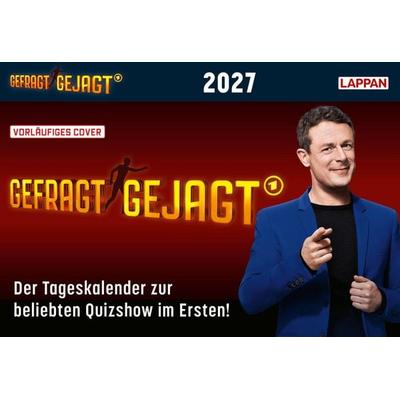
Gefragt Gejagt – Tagesabreißkalender 2027Jeden Tag Im Quizfieber – Direkt Aus Der Beliebten Tv-show! Dieser Tageskalender Bringt Die Spannung Der Quizshow »gefragt – Gejagt« Direkt Nach Hause. Jeden Tag Wartet Eine Neue Aufgabe, Die Das Allgemeinwissen Stärkt Und Spielerisch Den Kopf...16,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Gefragt:
-
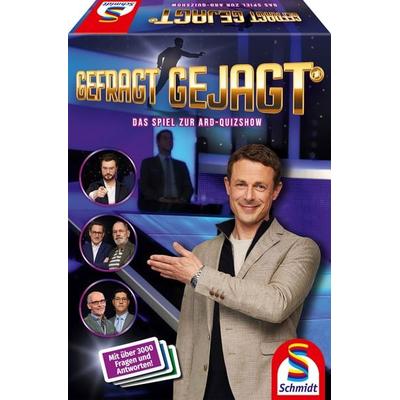
Gefragt GejagtDie Erfolgreiche Quizshow Der Ard® Mit Alexander Bommes Und Seinen Jägern, Gibt Es Jetzt Auch Als Brettspiel Für Die Ganze Familie! Gefragt Gejagt Ist Nicht Nur Ein Quizspiel, Sondern Ein Spannendes Rennen Unter Euch! Nach Einer Vorrunde, In Der Die...32,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bitcomposer, Gefragt-GejagtJäger oder Gejagter - Wer wird letztendlich als Sieger aus dem Studio gehen? Du hast es in der Hand. Erlebe die Show hautnah. Endlich kannst du als Kandidat gegen einen der Jäger antreten oder selbst die Rolle des Jägers einnehmen und den Kandidaten zeigen, dass du das Zeug zum echten Jäger hast. Spiele mit bis zu drei Freunden und entscheidet euch vollkommen frei, wie ihr euch aufteilen wollt. Ihr alle vier wollt wie in der echten Show einmal gegen den Jäger antreten und es Sebastian Klussmann, Sebastian Jacoby oder Klaus Otto Nagorsnik zeigen? Kein Problem. Du willst deinen Freunden beweisen, dass du der wahre Jäger bist? Dann nimm dessen Platz ein und spiele gegen sie. Hierfür wurde extra eine spezielle Jägerin und ein spezieller Jäger vorbereitet, den du übernehmen kannst, um die Kandidaten so richtig ins Schwitzen zu bringen. Die Jagd beginnt. Moderiert wird die Show, wie im Original, von Alexander Bommes. Auch die Originalstimmen von den Jägern Klussmann, Jacoby und Nagorsnik sind mit dabei und verleihen dem Spiel echtes Showfeeling. Alles ist möglich: Spiele als Kandidat oder Jäger. Allgemeinwissen: Über 4.500 Fragen aus 25 Kategorien - hier ist wirklich für jeden etwas dabei. Adrenalin pur: Beweise, was du unter Zeitdruck wirklich weisst. Hier fühlst du dich wie in der echten Show. Alle zusammen: Spiele mit bis zu drei Freunden. Wer welche Rolle übernimmt, bleibt euch überlassen. „Herr Klussmann, Sie haben heute wieder ein interessantes Hemd an“: Auch die kleinen Sticheleien zwischen Moderator und Jäger sind natürlich mit dabei. Originalstimmen: Sowohl Alexander Bommes als auch Sebastian Klussmann, Sebastian Jacoby und Klaus Otto Nagorsnik sprechen höchstpersönlich ihre Charaktere.29,98 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Gefragt Gejagt, Die ErweiterungMit Dieser Erweiterung Sitzt Euch Nun Auch Die Generalistin €žadriane Rickel“ Im Nacken Und Jagt Euch Auf Der Rampe Hinterher. Zusammen Mit Dem Grundspiel (art.-nr. 49405) Lässt Sich Gefragt Gejagt Jetzt Auch Zu Sechst Spielen. Neben Einem...19,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Possinger, Johanna: Familien gefragtFamilien gefragt , Impulse für eine familienorientierte Kirche , Wind- & Regenabweiser > Karosserie & Exterieur Styling , Erscheinungsjahr: 20230612, Produktform: Kartoniert, Autoren: Possinger, Johanna~Alber, Jannika~Pohlers, Michael~Rauen, Daniela, Seitenzahl/Blattzahl: 193, Abbildungen: mit 4 Abbildungen, Keyword: Elternschaft; Evangelische Kirche; Familienarbeit; Familienberatung; Familienzentrum; Gemeinde und Familie; Gemeindearbeit; Gottesdienst; Kirche und Familie; Kirchliche Familienarbeit; Kommunale Familienpolitik; Sozialraumorientierung; Vereinbarkeit Familie und Beruf, Fachschema: Protestantismus~Christentum / Glaube, Bekenntnis~Theologie, Fachkategorie: Christliches Leben und christliche Praxis~Theologie~Religion, allgemein, Thema: Orientieren, Warengruppe: HC/Praktische Theologie, Fachkategorie: Protestantismus, evangelische und protestantische Kirchen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck & Ruprecht, Länge: 228, Breite: 157, Höhe: 17, Gewicht: 326, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783647600161 9783666600166 9783647993577, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 291240523,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Gefragt
-
Gefragt Gejagt – Tagesabreißkalender 2027Jeden Tag Im Quizfieber – Direkt Aus Der Beliebten Tv-show! Dieser Tageskalender Bringt Die Spannung Der Quizshow »gefragt – Gejagt« Direkt Nach Hause. Jeden Tag Wartet Eine Neue Aufgabe, Die Das Allgemeinwissen Stärkt Und Spielerisch Den Kopf...16,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.