Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Gemisch
Top-Angebote
Produkte zum Begriff Gemisch:
-
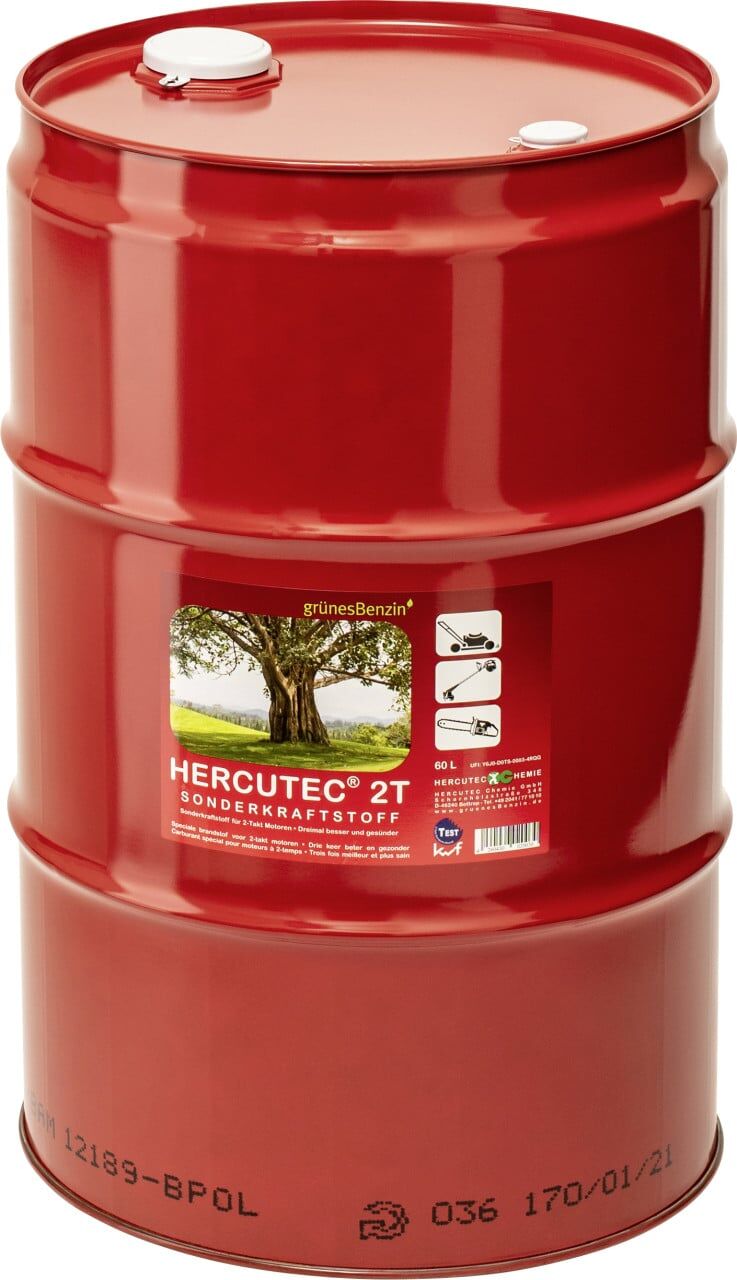
Hercutec 2 Takt Gemisch 60 LHercutec 2 Takt Gemisch 60 L Produktnummer: 0687051203 HERCUTEC 2T wurde speziell für den umweltgerechten Einsatz in 2 Takt Motoren entwickelt. Dieser Sonderkraftstoff ist mit einem vollsynthetischen und biologisch abbaubaren Hochleistungs-Motorenöl gebrauchsfertig gemischt. Selbst nach längerer Standzeit der Geräte, ob Motorsäge, Heckenschere, Freischneider oder sonstigen 2 Takt Maschinen startet der Motor ohne Probleme. Inhalt: 60 Liter Sonderkraftstoff für 2 Takt Maschinen ruß- und rauchfreie Verbrennung chemisch stabil und über Jahre lagerfähig verbesserte Klopffestigkeit dank höherer Oktanzahl (ROZ: 95 / MOZ: 92) Vorteile: keine Aromaten, kein Benzol, kein Blei, Schwefelfrei, Olefinfrei und Ethanolfrei ausgezeichnet mit dem KWF-Siegel Qualität "Made in Germany" Herstellerinformationen: HERCUTEC Chemie GmbH Scharnhölzstraße 346 46240 Bottrop, DEUTSCHLAND eMail: info@hercutec-chemie.de Herstellernr. 20-002-SF60-HE Verbraucherhinweise Gefahrenhinweise Flüssigkeit und Dampf extrem entzündbar.Verursacht Hautreizungen.Kann Schläfrigkeit und Benommenheit verursachen.Kann bei Verschlucken und Eindringen in die Atemwege tödlich sein.Giftig für Wasserorganismen, mit langfristiger Wirkung. Sicherheitshinweise Ist ärztlicher Rat erforderlich, Verpackung oder Kennzeichnungsetikett bereithalten.Darf nicht in die Hände von Kindern gelangen.Von Hitze, heißen Oberflächen, Funken, offenen Flammen und anderen Zündquellen fernhalten. Nicht rauchen.Behälter dicht verschlossen halten.BEI VERSCHLUCKEN: Sofort GIFTINFORMATIONSZENTRUM/Arzt anrufen.KEIN Erbrechen herbeiführen.Bei Brand: CO2, Löschpulver oder Wassersprühstrahl zum Löschen verwenden.An einem gut belüfteten Ort aufbewahren. Kühl halten.Entsorgung des Inhalts / des Behälters gemäß den örtlichen / regionalen / nationalen/ internationalen Vorschriften.249,00 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
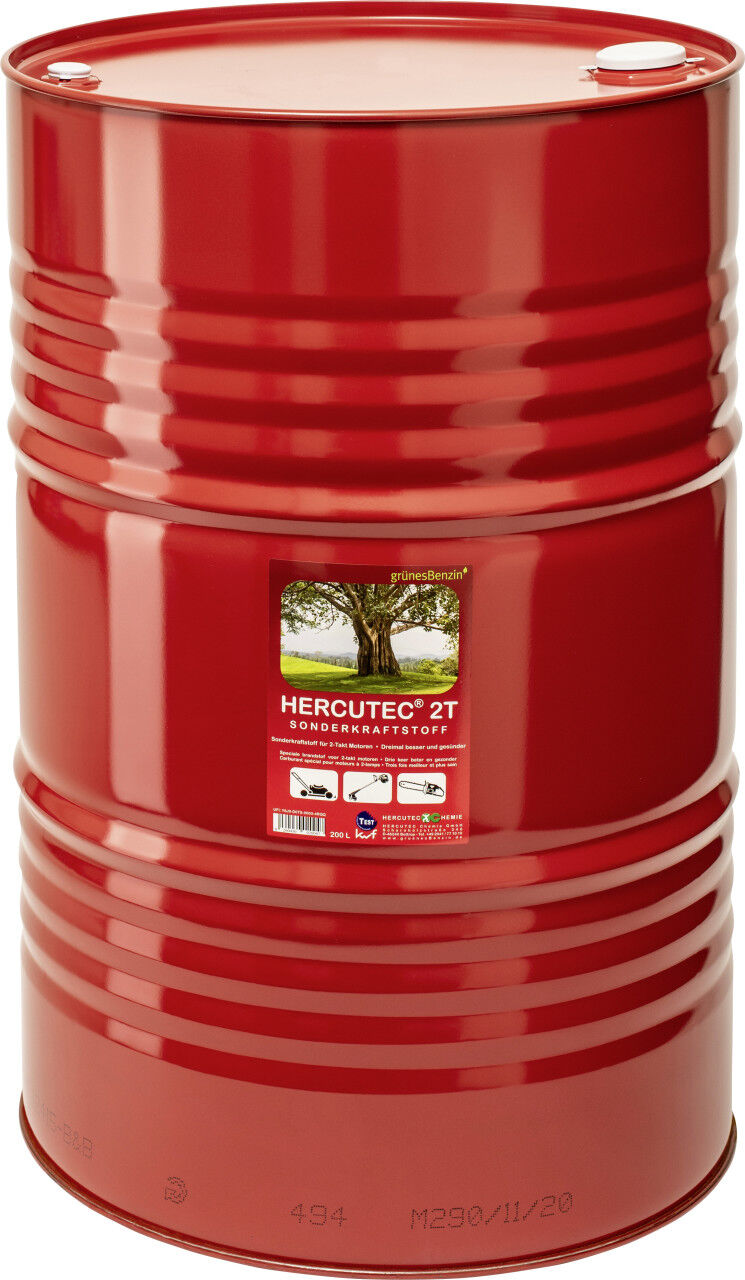
Hercutec 2 Takt Gemisch 200 LHercutec 2 Takt Gemisch 200 L Produktnummer: 0687051204 HERCUTEC 2T wurde speziell für den umweltgerechten Einsatz in 2 Takt Motoren entwickelt. Dieser Sonderkraftstoff ist mit einem vollsynthetischen und biologisch abbaubaren Hochleistungs-Motorenöl gebrauchsfertig gemischt. Selbst nach längerer Standzeit der Geräte, ob Motorsäge, Heckenschere, Freischneider oder sonstigen 2 Takt Maschinen startet der Motor ohne Probleme. Inhalt: 200 Liter Sonderkraftstoff für 2 Takt Maschinen ruß- und rauchfreie Verbrennung chemisch stabil und über Jahre lagerfähig verbesserte Klopffestigkeit dank höherer Oktanzahl (ROZ: 95 / MOZ: 92) Vorteile: keine Aromaten, kein Benzol, kein Blei, Schwefelfrei, Olefinfrei und Ethanolfrei ausgezeichnet mit dem KWF-Siegel Qualität "Made in Germany" Herstellerinformationen: HERCUTEC Chemie GmbH Scharnhölzstraße 346 46240 Bottrop, DEUTSCHLAND eMail: info@hercutec-chemie.de Herstellernr. 20-002-SF60-HE Verbraucherhinweise Gefahrenhinweise Kann bei Verschlucken und Eindringen in die Atemwege tödlich sein.Verursacht Hautreizungen.Giftig für Wasserorganismen, mit langfristiger Wirkung.Kann Schläfrigkeit und Benommenheit verursachen.Flüssigkeit und Dampf extrem entzündbar. Sicherheitshinweise BEI VERSCHLUCKEN: Sofort GIFTINFORMATIONSZENTRUM/Arzt anrufen.Bei Brand: CO2, Löschpulver oder Wassersprühstrahl zum Löschen verwenden.An einem gut belüfteten Ort aufbewahren. Kühl halten.KEIN Erbrechen herbeiführen.Behälter dicht verschlossen halten.Ist ärztlicher Rat erforderlich, Verpackung oder Kennzeichnungsetikett bereithalten.Entsorgung des Inhalts / des Behälters gemäß den örtlichen / regionalen / nationalen/ internationalen Vorschriften.Darf nicht in die Hände von Kindern gelangen.Von Hitze, heißen Oberflächen, Funken, offenen Flammen und anderen Zündquellen fernhalten. Nicht rauchen.799,00 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Gemisch:
-
Schneider Electric Gemisch. Erweiterungsmodul XPSMCMMX0804Schneider Electric Gemisch. Erweiterungsmodul XPSMCMMX0804 Hersteller :Schneider Electric Bezeichnung :Gemisch. Erweiterungsmodul Modicon XPSMCM 4A Typ :XPSMCMMX0804 Ausführung :Erweiterungsgerät Tragschienenmontage möglich :ja Mit abnehmbaren Klemmen :ja Ausführung des elektrischen Anschlusses :Schraubanschluss Spannungsart der Versorgungsspannung :DC Versorgungsspannung bei DC :24 V Geeignet zur Überwachung von Positionsschaltern :ja Geeignet zur Überwachung von NOT-AUS-Kreisen :ja Geeignet zur Überwachung von Ventilen :nein Geeignet zur Überwachung von optoelektronischen Schutzeinrichtungen :ja Geeignet zur Überwachung von taktilen Sensoren :ja Geeignet zur Überwachung von Magnetschaltern :ja Geeignet zur Überwachung von Näherungsschaltern :ja Auswertung der Eingänge :sonstige Leistungsaufnahme :1,1 W Mit Starteingang :ja Mit Mutingfunktion :ja Mit Rückführkreis :ja Anzahl der Ausgänge, sicherheitsgerichtet, unverzögert, Halbleiter :4 Anzahl der Ausgänge, sicherheitsgerichtet, verzögert, Halbleiter :4 Anzahl der Ausgänge, Meldefunktion, unverzögert, Halbleiter :4 Anzahl der Ausgänge, Meldefunktion, verzögert, Halbleiter :4 Spannungsart der Betriebsspannung :DC Betriebsspannung bei DC :24 V Sicherheitstyp nach IEC 61496-1 :4 Stoppkategorie nach IEC 60204 :0 + 1 Performance Level nach EN ISO 13849-1 :Level e SIL nach IEC 61508 :3 Mit Zulassung für BG BIA :nein Mit Zulassung nach UL :ja Breite :22,5 mm Höhe :108 mm Tiefe :114,5 mm Mit TÜV-Zulassung :ja Schneider Electric Gemisch. Erweiterungsmodul XPSMCMMX0804: weitere Details Mit dem Modicon modularer Sicherheitscontroller XPSMCM lassen sich Sicherheitsanwendungen einfach konfigurieren und das System mit Modulen entsprechend der Anwendung flexibel erweitern. Dieses Erweiterungsmodul verfügt über 8 sicheren digitalen Eingängen und 4 sicheren digitalen Halbleiterausgängen, jeweils einzeln ausgeführt. Zusätzlichen stehen 2 Statusausgänge und 2 Eingänge für den Rückführkreis (EDM) und Start zur Verfügung. Zur Anbindung an den internen Bus liegt der benötigte Rückwand-Busstecker der Verpackung bei. Das Modul verfügt über abziehbare Schraubklemmen. Dieses Modul kann nur mit der CPU ab Version 2 verwendet werden. Zur Unterstützung Ihrer Nachhaltigkeitsziele werden detaillierte Informationen zu Materialinhalten, Umweltauswirkungen und Kreislaufwirtschaft bereitgestellt. Geliefert wird: Schneider Electric Gemisch. Erweiterungsmodul Modicon XPSMCM 4A XPSMCMMX0804, Verpackungseinheit: 1 Stk., EAN: 3606481987167406,73 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Schneider Electric Gemisch. Erweiterungsmodul XPSMCMMX0804GSchneider Electric Gemisch. Erweiterungsmodul XPSMCMMX0804G Hersteller :Schneider Electric Bezeichnung :Gemisch. Erweiterungsmodul Modicon XPSMCM 4A Typ :XPSMCMMX0804G Ausführung :Erweiterungsgerät Tragschienenmontage möglich :ja Mit abnehmbaren Klemmen :ja Ausführung des elektrischen Anschlusses :Federzuganschluss Spannungsart der Versorgungsspannung :DC Versorgungsspannung bei DC :24 V Geeignet zur Überwachung von Positionsschaltern :ja Geeignet zur Überwachung von NOT-AUS-Kreisen :ja Geeignet zur Überwachung von Ventilen :nein Geeignet zur Überwachung von optoelektronischen Schutzeinrichtungen :ja Geeignet zur Überwachung von taktilen Sensoren :ja Geeignet zur Überwachung von Magnetschaltern :ja Geeignet zur Überwachung von Näherungsschaltern :ja Auswertung der Eingänge :sonstige Leistungsaufnahme :1,1 W Mit Starteingang :ja Mit Mutingfunktion :ja Mit Rückführkreis :ja Anzahl der Ausgänge, sicherheitsgerichtet, unverzögert, Halbleiter :4 Anzahl der Ausgänge, sicherheitsgerichtet, verzögert, Halbleiter :4 Anzahl der Ausgänge, Meldefunktion, unverzögert, Halbleiter :4 Anzahl der Ausgänge, Meldefunktion, verzögert, Halbleiter :4 Spannungsart der Betriebsspannung :DC Betriebsspannung bei DC :24 V Sicherheitstyp nach IEC 61496-1 :4 Stoppkategorie nach IEC 60204 :0 + 1 Performance Level nach EN ISO 13849-1 :Level e SIL nach IEC 61508 :3 Mit Zulassung für BG BIA :nein Mit Zulassung nach UL :ja Breite :22,5 mm Höhe :118 mm Tiefe :114,5 mm Mit TÜV-Zulassung :ja Schneider Electric Gemisch. Erweiterungsmodul XPSMCMMX0804G: weitere Details Mit dem Modicon modularer Sicherheitscontroller XPSMCM lassen sich Sicherheitsanwendungen einfach konfigurieren und das System mit Modulen entsprechend der Anwendung flexibel erweitern. Dieses Erweiterungsmodul verfügt über 8 sicheren digitalen Eingängen und 4 sicheren digitalen Halbleiterausgängen, jeweils einzeln ausgeführt. Zusätzlichen stehen 2 Statusausgänge und 2 Eingänge für den Rückführkreis (EDM) und Start zur Verfügung. Zur Anbindung an den internen Bus liegt der benötigte Rückwand-Busstecker der Verpackung bei. Das Modul verfügt über abziehbare Federzugklemmen. Dieses Modul kann nur mit der CPU ab Version 2 verwendet werden. Zur Unterstützung Ihrer Nachhaltigkeitsziele werden detaillierte Informationen zu Materialinhalten, Umweltauswirkungen und Kreislaufwirtschaft bereitgestellt. Geliefert wird: Schneider Electric Gemisch. Erweiterungsmodul Modicon XPSMCM 4A XPSMCMMX0804G, Verpackungseinheit: 1 Stk., EAN: 3606481987174406,73 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Hercutec 2 Takt Gemisch 60 LHercutec 2 Takt Gemisch 60 L Produktnummer: 0687051203 HERCUTEC 2T wurde speziell für den umweltgerechten Einsatz in 2 Takt Motoren entwickelt. Dieser Sonderkraftstoff ist mit einem vollsynthetischen und biologisch abbaubaren Hochleistungs-Motorenöl gebrauchsfertig gemischt. Selbst nach längerer Standzeit der Geräte, ob Motorsäge, Heckenschere, Freischneider oder sonstigen 2 Takt Maschinen startet der Motor ohne Probleme. Inhalt: 60 Liter Sonderkraftstoff für 2 Takt Maschinen ruß- und rauchfreie Verbrennung chemisch stabil und über Jahre lagerfähig verbesserte Klopffestigkeit dank höherer Oktanzahl (ROZ: 95 / MOZ: 92) Vorteile: keine Aromaten, kein Benzol, kein Blei, Schwefelfrei, Olefinfrei und Ethanolfrei ausgezeichnet mit dem KWF-Siegel Qualität "Made in Germany" Herstellerinformationen: HERCUTEC Chemie GmbH Scharnhölzstraße 346 46240 Bottrop, DEUTSCHLAND eMail: info@hercutec-chemie.de Herstellernr. 20-002-SF60-HE Verbraucherhinweise Gefahrenhinweise Flüssigkeit und Dampf extrem entzündbar.Verursacht Hautreizungen.Kann Schläfrigkeit und Benommenheit verursachen.Kann bei Verschlucken und Eindringen in die Atemwege tödlich sein.Giftig für Wasserorganismen, mit langfristiger Wirkung. Sicherheitshinweise Ist ärztlicher Rat erforderlich, Verpackung oder Kennzeichnungsetikett bereithalten.Darf nicht in die Hände von Kindern gelangen.Von Hitze, heißen Oberflächen, Funken, offenen Flammen und anderen Zündquellen fernhalten. Nicht rauchen.Behälter dicht verschlossen halten.BEI VERSCHLUCKEN: Sofort GIFTINFORMATIONSZENTRUM/Arzt anrufen.KEIN Erbrechen herbeiführen.Bei Brand: CO2, Löschpulver oder Wassersprühstrahl zum Löschen verwenden.An einem gut belüfteten Ort aufbewahren. Kühl halten.Entsorgung des Inhalts / des Behälters gemäß den örtlichen / regionalen / nationalen/ internationalen Vorschriften.249,00 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Gemisch
-
Hercutec 2 Takt Gemisch 200 LHercutec 2 Takt Gemisch 200 L Produktnummer: 0687051204 HERCUTEC 2T wurde speziell für den umweltgerechten Einsatz in 2 Takt Motoren entwickelt. Dieser Sonderkraftstoff ist mit einem vollsynthetischen und biologisch abbaubaren Hochleistungs-Motorenöl gebrauchsfertig gemischt. Selbst nach längerer Standzeit der Geräte, ob Motorsäge, Heckenschere, Freischneider oder sonstigen 2 Takt Maschinen startet der Motor ohne Probleme. Inhalt: 200 Liter Sonderkraftstoff für 2 Takt Maschinen ruß- und rauchfreie Verbrennung chemisch stabil und über Jahre lagerfähig verbesserte Klopffestigkeit dank höherer Oktanzahl (ROZ: 95 / MOZ: 92) Vorteile: keine Aromaten, kein Benzol, kein Blei, Schwefelfrei, Olefinfrei und Ethanolfrei ausgezeichnet mit dem KWF-Siegel Qualität "Made in Germany" Herstellerinformationen: HERCUTEC Chemie GmbH Scharnhölzstraße 346 46240 Bottrop, DEUTSCHLAND eMail: info@hercutec-chemie.de Herstellernr. 20-002-SF60-HE Verbraucherhinweise Gefahrenhinweise Kann bei Verschlucken und Eindringen in die Atemwege tödlich sein.Verursacht Hautreizungen.Giftig für Wasserorganismen, mit langfristiger Wirkung.Kann Schläfrigkeit und Benommenheit verursachen.Flüssigkeit und Dampf extrem entzündbar. Sicherheitshinweise BEI VERSCHLUCKEN: Sofort GIFTINFORMATIONSZENTRUM/Arzt anrufen.Bei Brand: CO2, Löschpulver oder Wassersprühstrahl zum Löschen verwenden.An einem gut belüfteten Ort aufbewahren. Kühl halten.KEIN Erbrechen herbeiführen.Behälter dicht verschlossen halten.Ist ärztlicher Rat erforderlich, Verpackung oder Kennzeichnungsetikett bereithalten.Entsorgung des Inhalts / des Behälters gemäß den örtlichen / regionalen / nationalen/ internationalen Vorschriften.Darf nicht in die Hände von Kindern gelangen.Von Hitze, heißen Oberflächen, Funken, offenen Flammen und anderen Zündquellen fernhalten. Nicht rauchen.799,00 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.