Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Gigant-01-Taschenbuch-von
Top-Angebote
Produkte zum Begriff Gigant-01-Taschenbuch-von:
-
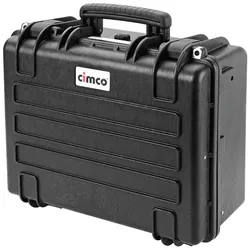
Cimco Gigant-SCimco Gigant-SBeschreibungAktentasche und Notebook-Case in einem!● Vollständig aufklappbare Werkzeugtasche mit Reißverschluss● 9 verschieden große Werkzeug-Einsteckfächer● 15 unterschiedliche Elastikhalter für Kleinwerkzeuge● Schraubendreher, Schreibgeräte u. ä. ● integrierte Notebooktasche geeignet für alle gängigen Notebooks inklusive separater herausnehmbarer Zubehör-Tasche für Stromversorgung, Maus u. ä. ● große Dokumenten-Vortasche mit Reißverschluss und verschieden großen Einsteckfächern und Halterungen für Schreibgerät, Visitenkarten etc.●Tasche für Mobiltelefon und weitere Reißverschluss-InnentascheGewicht 6,5 KgBreite 345 mmAusführung KofferHöhe 190 mmTiefe 445 mmMit Schulterriemen jaFarbe schwarzHerausnehmbares Fach jaGesamtzahl der Fächer 13Mit Fachtrenner ja307,83 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was bedeutet 01 01 Uhr?
Was bedeutet 01 01 Uhr? Handelt es sich um die Zeitangabe 01:01 Uhr oder um ein Datum wie den 1. Januar? Je nach Kontext kann es sich um den Beginn eines neuen Tages oder eines neuen Jahres handeln. Es könnte auch eine verschlüsselte Nachricht sein, die entschlüsselt werden muss. Es ist wichtig, den Kontext zu verstehen, um die Bedeutung von 01 01 Uhr zu erfassen. **
Top-Angebote
Produkte zum Begriff Gigant-01-Taschenbuch-von:
-
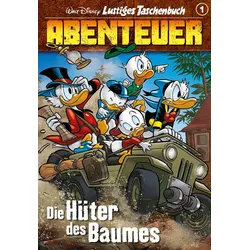
Lustiges Taschenbuch Abenteuer 01 - Die Hüter des BaumesDas Lustige Taschenbuch Abenteuer 01 „Die Hüter des Baumes“ entführt junge Leser in die aufregende Welt von Entenhausen, wo spannende Schatzsuchen und geheimnisvolle Orte auf die beliebten Charaktere warten. erste Ausgabe der spannenden Abenteuer-Reihe mit den bekannten Charakteren aus Entenhausen geeignet für Grundschüler und Jugendliche erschienen im Jahr 2023 In diesem Comic-Abenteuer stehen schimmernde Schätze, funkelnde Früchte und glänzende Glücksbringer im Mittelpunkt. Dagobert Duck verpflichtet seinen Neffen Donald sowie Tick, Trick und Track für eine aufregende Suche. Gemeinsam jagen sie nach goldenen Papayas und Glocken, die vor Dieben warnen sollen, was sie an die entlegensten Orte der Welt führt. Gleichzeitig begeben sich Micky Maus, Minnie und Onkel Maximilian auf eine ganz besondere Mission. Um an die begehrten Kostbarkeiten zu gelangen, müssen sie sich echten Drachen stellen – eine Herausforderung, die selbst der erfahrene Micky nicht alle Tage erlebt.12,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Cimco Gigant-SCimco Gigant-SBeschreibungAktentasche und Notebook-Case in einem!● Vollständig aufklappbare Werkzeugtasche mit Reißverschluss● 9 verschieden große Werkzeug-Einsteckfächer● 15 unterschiedliche Elastikhalter für Kleinwerkzeuge● Schraubendreher, Schreibgeräte u. ä. ● integrierte Notebooktasche geeignet für alle gängigen Notebooks inklusive separater herausnehmbarer Zubehör-Tasche für Stromversorgung, Maus u. ä. ● große Dokumenten-Vortasche mit Reißverschluss und verschieden großen Einsteckfächern und Halterungen für Schreibgerät, Visitenkarten etc.●Tasche für Mobiltelefon und weitere Reißverschluss-InnentascheGewicht 6,5 KgBreite 345 mmAusführung KofferHöhe 190 mmTiefe 445 mmMit Schulterriemen jaFarbe schwarzHerausnehmbares Fach jaGesamtzahl der Fächer 13Mit Fachtrenner ja307,83 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ähnliche Suchbegriffe für Gigant-01-Taschenbuch-von
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was bedeutet 01 01 Uhr?
Was bedeutet 01 01 Uhr? Handelt es sich um die Zeitangabe 01:01 Uhr oder um ein Datum wie den 1. Januar? Je nach Kontext kann es sich um den Beginn eines neuen Tages oder eines neuen Jahres handeln. Es könnte auch eine verschlüsselte Nachricht sein, die entschlüsselt werden muss. Es ist wichtig, den Kontext zu verstehen, um die Bedeutung von 01 01 Uhr zu erfassen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.