Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Givi-Motorradgepäck-Dossier-de
Top-Angebote
Produkte zum Begriff Givi-Motorradgepäck-Dossier-de:
-
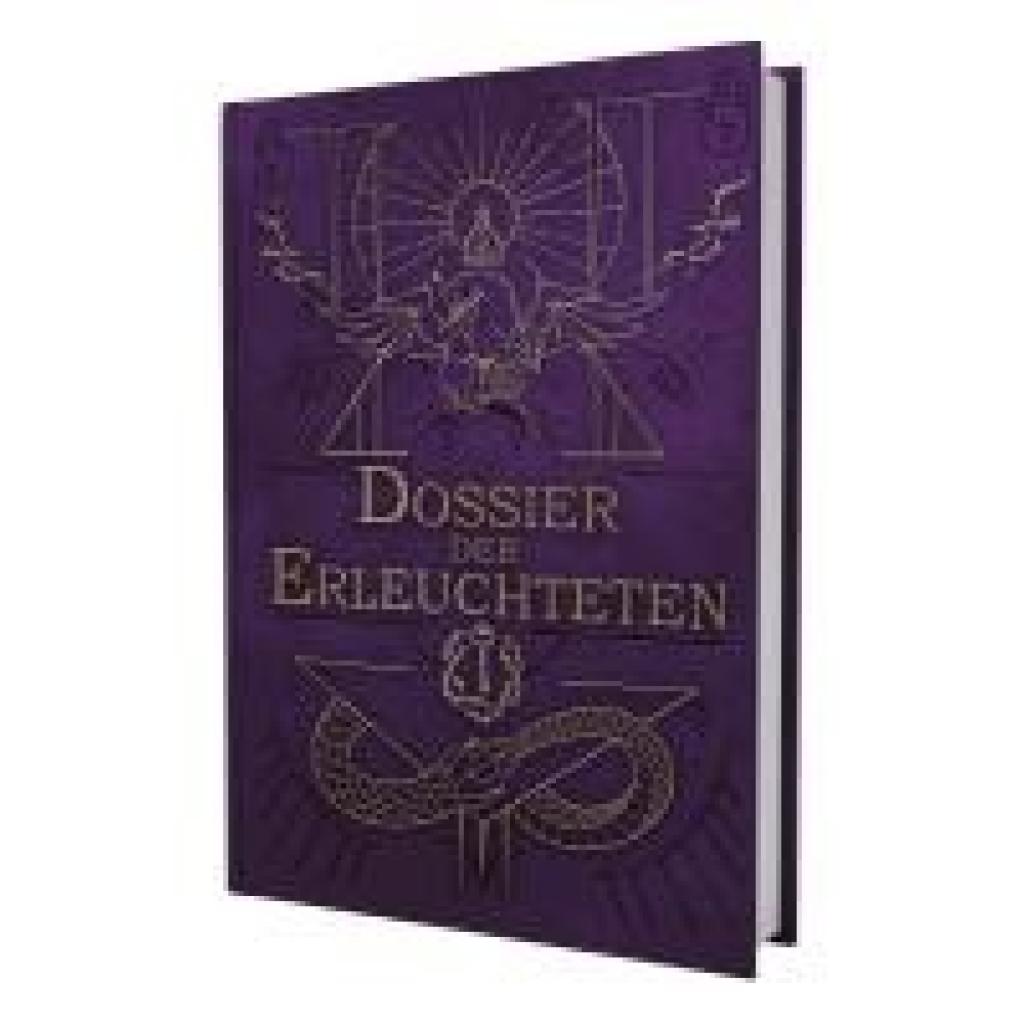
Adamietz, Zoe: DSA - Dossier der ErleuchtetenDSA - Dossier der Erleuchteten , Entdecke das geheime Wissen der Skrechu! In den Echsensümpfen Aventuriens wispert man sich seit einigen Jahren in Opiumhöhlen und Seelenheilklöstern einen Namen zu, der sich zischelnd von der Zunge windet: Skrechu. Dämpfe deine Stimme und tritt nähe, Erleuchteter! Mit diesem Buch hältst du eine brisante Wissenssammlung über Geheimorganisationen, Orden und Kulte Aventuriens in den Händen, die eigentlich für die vier schuppigen Klauen und geschlitzten Pupillen der Großen Schlange von Maraskan gedacht ist. Mithilfe verdeckter Agenten in allen Winkeln Aventuriens hat eine glühende Verehrerin der Chimärenmeisterin das Dossiers der Erleuchteten zusammengestellt, um die Pläne ihrer dunklen Herrin voranzutreiben. Shenzira Musten'Cha, Stadtbekannte Adelige der Stadt der tausend Kulte, Selem, hat sich zur Anführerin eines Kultes gemausert, der die Skrechu als Göttin verehrt, die ewiges Leben schenkt. Auf 160 Seiten stellt Shenzira mit dem Dossier ihren Abschlussbericht für ihre dunkle Herrin vor. Und du gehörst zu den Erleuchteten, die an ihrem Geheimwissen und wilden Spekulationen rund um Kulte und Verschwörungen in Aventurien teilhaben dürfen! Dieser Band gibt mit seiner ungewöhnlichen Perspektive einer Verbündeten des "Bösen" eine unterhaltsame und inspirierende Sicht auf ausgewählte Geheimorganisationen, Kulte und Orden Aventuriens. Dabei sind die vorgestellten Profile zwar mit Hinweisen auf aktuelle Geschehnisse in Aventurien angereichert, können aber auch ohne Kontext genossen werden. Die Leser erwartet: - ein Vorwort von Kultführerin Shenzira Musten'Cha, Adelige einer alten Blutline Selems, die bis ins durch den Zorn der Götter ausgelöschte Elem zurückreicht, wo sich angeblich die Stammbäume von Echsen und Menschen widernatürlich kreuzten - 35 ausführliche Beschreibungen von ikonischen Geheimgesellschaften, Orden und Kulten aus der Welt von Das Schwarze Auge, mit düsteren Illustration im In-Game-Stil - abenteuerlustige Spekulationen und unterhaltsame Kommentare der In-Game-Autoren zu ihrer eigenen Arbeit und ihren Verschwörungen - ein Kapitel mit Handreichungen für Agenten, das ausführlich über die Beschaffung und Pflege hilfreicher Informanten, Tipps zur geheimen Kommunikation über Codes und Geheimschriften, Parolen, Symbole, ganze Geheimsprachen, Decknamen, erfolgreiche Beschattungsaktionen und andere Tricks aufklärt Format: DIN A4, Hardcover Seitenanzahl: 160 Seiten , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 202410, Produktform: Kartoniert, Autoren: Adamietz, Zoe~Most, Thorsten~Schmidt, David~Spohr, Alex~Janson, Franz~Akbarian, Kaweh~Dürr, Anni~Ericson, Fred~Ponlevoy, David Frogier de~Hagner, Tina~Kullick, René~Lukaßen, David~Mönkemeyer, Marie, Edition: NED, Seitenzahl/Blattzahl: 160, Themenüberschrift: GAMES & ACTIVITIES / Role Playing & Fantasy, Keyword: DSA; Das Schwarze Auge; Kreatur; Monster; Regeln; Rollenspiel, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, Fachkategorie: Rollenspiele (auch Fantasy-Rollenspiele), Kriegsspiele, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Medien und Spiel Distribution GmbH, Warnung vor Sicherheitsrisiken in der EU: Kein Warnhinweis erforderlich, Produktverfügbarkeit: 02, Länge: 250, Breite: 176, Höhe: 18, Gewicht: 696, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik,44,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Warum schließt Givi Flow nicht?
Es gibt verschiedene mögliche Gründe, warum Givi Flow nicht schließt. Es könnte ein technisches Problem mit dem Ventil selbst geben, wie zum Beispiel eine Verstopfung oder ein Defekt. Es könnte auch sein, dass die Steuerung des Ventils nicht ordnungsgemäß funktioniert, zum Beispiel aufgrund eines Fehlers in der Elektronik oder der Energieversorgung. Es ist auch möglich, dass das Ventil absichtlich geöffnet bleibt, um einen kontinuierlichen Fluss zu ermöglichen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Givi-Motorradgepäck-Dossier-de:
-
Adamietz, Zoe: DSA - Dossier der ErleuchtetenDSA - Dossier der Erleuchteten , Entdecke das geheime Wissen der Skrechu! In den Echsensümpfen Aventuriens wispert man sich seit einigen Jahren in Opiumhöhlen und Seelenheilklöstern einen Namen zu, der sich zischelnd von der Zunge windet: Skrechu. Dämpfe deine Stimme und tritt nähe, Erleuchteter! Mit diesem Buch hältst du eine brisante Wissenssammlung über Geheimorganisationen, Orden und Kulte Aventuriens in den Händen, die eigentlich für die vier schuppigen Klauen und geschlitzten Pupillen der Großen Schlange von Maraskan gedacht ist. Mithilfe verdeckter Agenten in allen Winkeln Aventuriens hat eine glühende Verehrerin der Chimärenmeisterin das Dossiers der Erleuchteten zusammengestellt, um die Pläne ihrer dunklen Herrin voranzutreiben. Shenzira Musten'Cha, Stadtbekannte Adelige der Stadt der tausend Kulte, Selem, hat sich zur Anführerin eines Kultes gemausert, der die Skrechu als Göttin verehrt, die ewiges Leben schenkt. Auf 160 Seiten stellt Shenzira mit dem Dossier ihren Abschlussbericht für ihre dunkle Herrin vor. Und du gehörst zu den Erleuchteten, die an ihrem Geheimwissen und wilden Spekulationen rund um Kulte und Verschwörungen in Aventurien teilhaben dürfen! Dieser Band gibt mit seiner ungewöhnlichen Perspektive einer Verbündeten des "Bösen" eine unterhaltsame und inspirierende Sicht auf ausgewählte Geheimorganisationen, Kulte und Orden Aventuriens. Dabei sind die vorgestellten Profile zwar mit Hinweisen auf aktuelle Geschehnisse in Aventurien angereichert, können aber auch ohne Kontext genossen werden. Die Leser erwartet: - ein Vorwort von Kultführerin Shenzira Musten'Cha, Adelige einer alten Blutline Selems, die bis ins durch den Zorn der Götter ausgelöschte Elem zurückreicht, wo sich angeblich die Stammbäume von Echsen und Menschen widernatürlich kreuzten - 35 ausführliche Beschreibungen von ikonischen Geheimgesellschaften, Orden und Kulten aus der Welt von Das Schwarze Auge, mit düsteren Illustration im In-Game-Stil - abenteuerlustige Spekulationen und unterhaltsame Kommentare der In-Game-Autoren zu ihrer eigenen Arbeit und ihren Verschwörungen - ein Kapitel mit Handreichungen für Agenten, das ausführlich über die Beschaffung und Pflege hilfreicher Informanten, Tipps zur geheimen Kommunikation über Codes und Geheimschriften, Parolen, Symbole, ganze Geheimsprachen, Decknamen, erfolgreiche Beschattungsaktionen und andere Tricks aufklärt Format: DIN A4, Hardcover Seitenanzahl: 160 Seiten , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 202410, Produktform: Kartoniert, Autoren: Adamietz, Zoe~Most, Thorsten~Schmidt, David~Spohr, Alex~Janson, Franz~Akbarian, Kaweh~Dürr, Anni~Ericson, Fred~Ponlevoy, David Frogier de~Hagner, Tina~Kullick, René~Lukaßen, David~Mönkemeyer, Marie, Edition: NED, Seitenzahl/Blattzahl: 160, Themenüberschrift: GAMES & ACTIVITIES / Role Playing & Fantasy, Keyword: DSA; Das Schwarze Auge; Kreatur; Monster; Regeln; Rollenspiel, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, Fachkategorie: Rollenspiele (auch Fantasy-Rollenspiele), Kriegsspiele, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Medien und Spiel Distribution GmbH, Warnung vor Sicherheitsrisiken in der EU: Kein Warnhinweis erforderlich, Produktverfügbarkeit: 02, Länge: 250, Breite: 176, Höhe: 18, Gewicht: 696, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik,44,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Warum schließt Givi Flow nicht?
Es gibt verschiedene mögliche Gründe, warum Givi Flow nicht schließt. Es könnte ein technisches Problem mit dem Ventil selbst geben, wie zum Beispiel eine Verstopfung oder ein Defekt. Es könnte auch sein, dass die Steuerung des Ventils nicht ordnungsgemäß funktioniert, zum Beispiel aufgrund eines Fehlers in der Elektronik oder der Energieversorgung. Es ist auch möglich, dass das Ventil absichtlich geöffnet bleibt, um einen kontinuierlichen Fluss zu ermöglichen. **
Ähnliche Suchbegriffe für Givi-Motorradgepäck-Dossier-de
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.