Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für GoPro-Enduro-2-AGBAT-001
Top-Angebote
Produkte zum Begriff GoPro-Enduro-2-AGBAT-001:
-
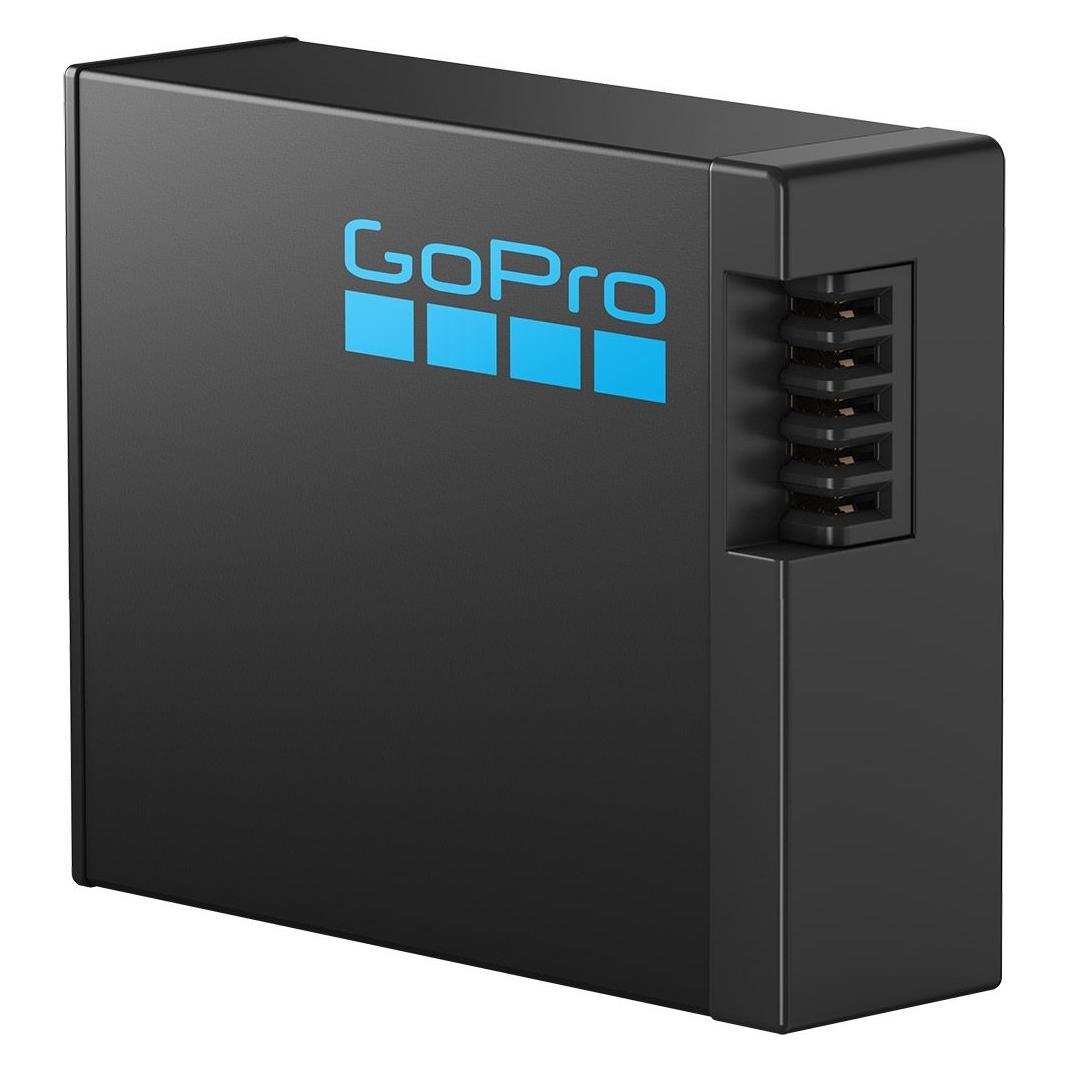
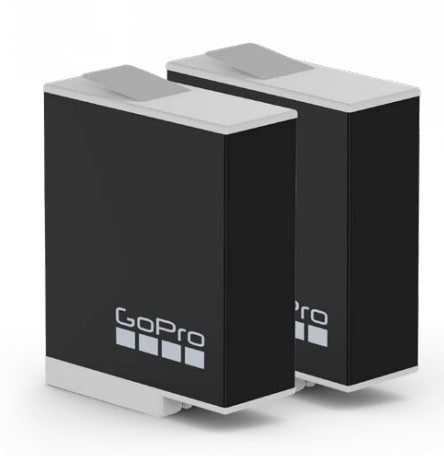
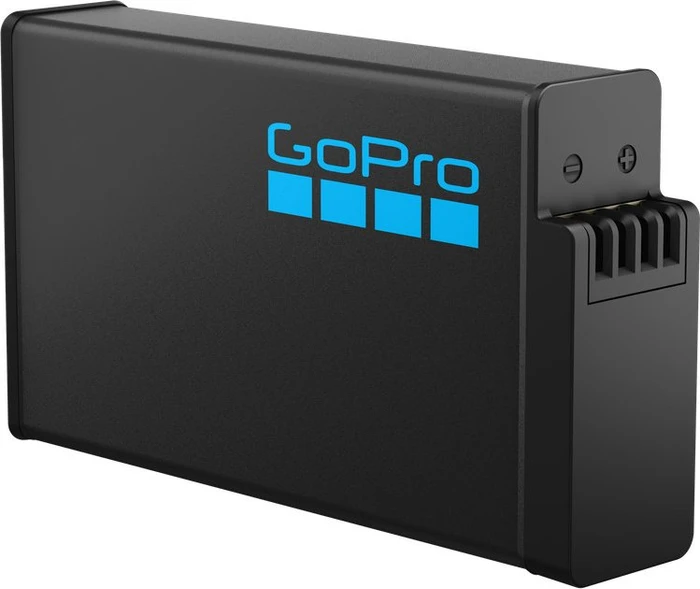
GoPro Enduro for MAX2 Akku GoPro MAX AMBAT-001Der Enduro Akku für die MAX2 mit 1.960 mAh lässt dich die Abenteuer eines ganzen Tages problemlos einfangen. Der hochwertige und langlebige GoPro Akku sorgt für maximale Power, Laufzeit und Leistung deiner Kamera in einem großen Temperaturbereich. Der Akku bietet volle Leistung bei Temperaturen von bis zu -10 ºC, sodass du ganz bequem deine coolsten Ski- oder Snowboardstunts oder einfach alle deine Winterabenteuer festhalten kannst.36,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
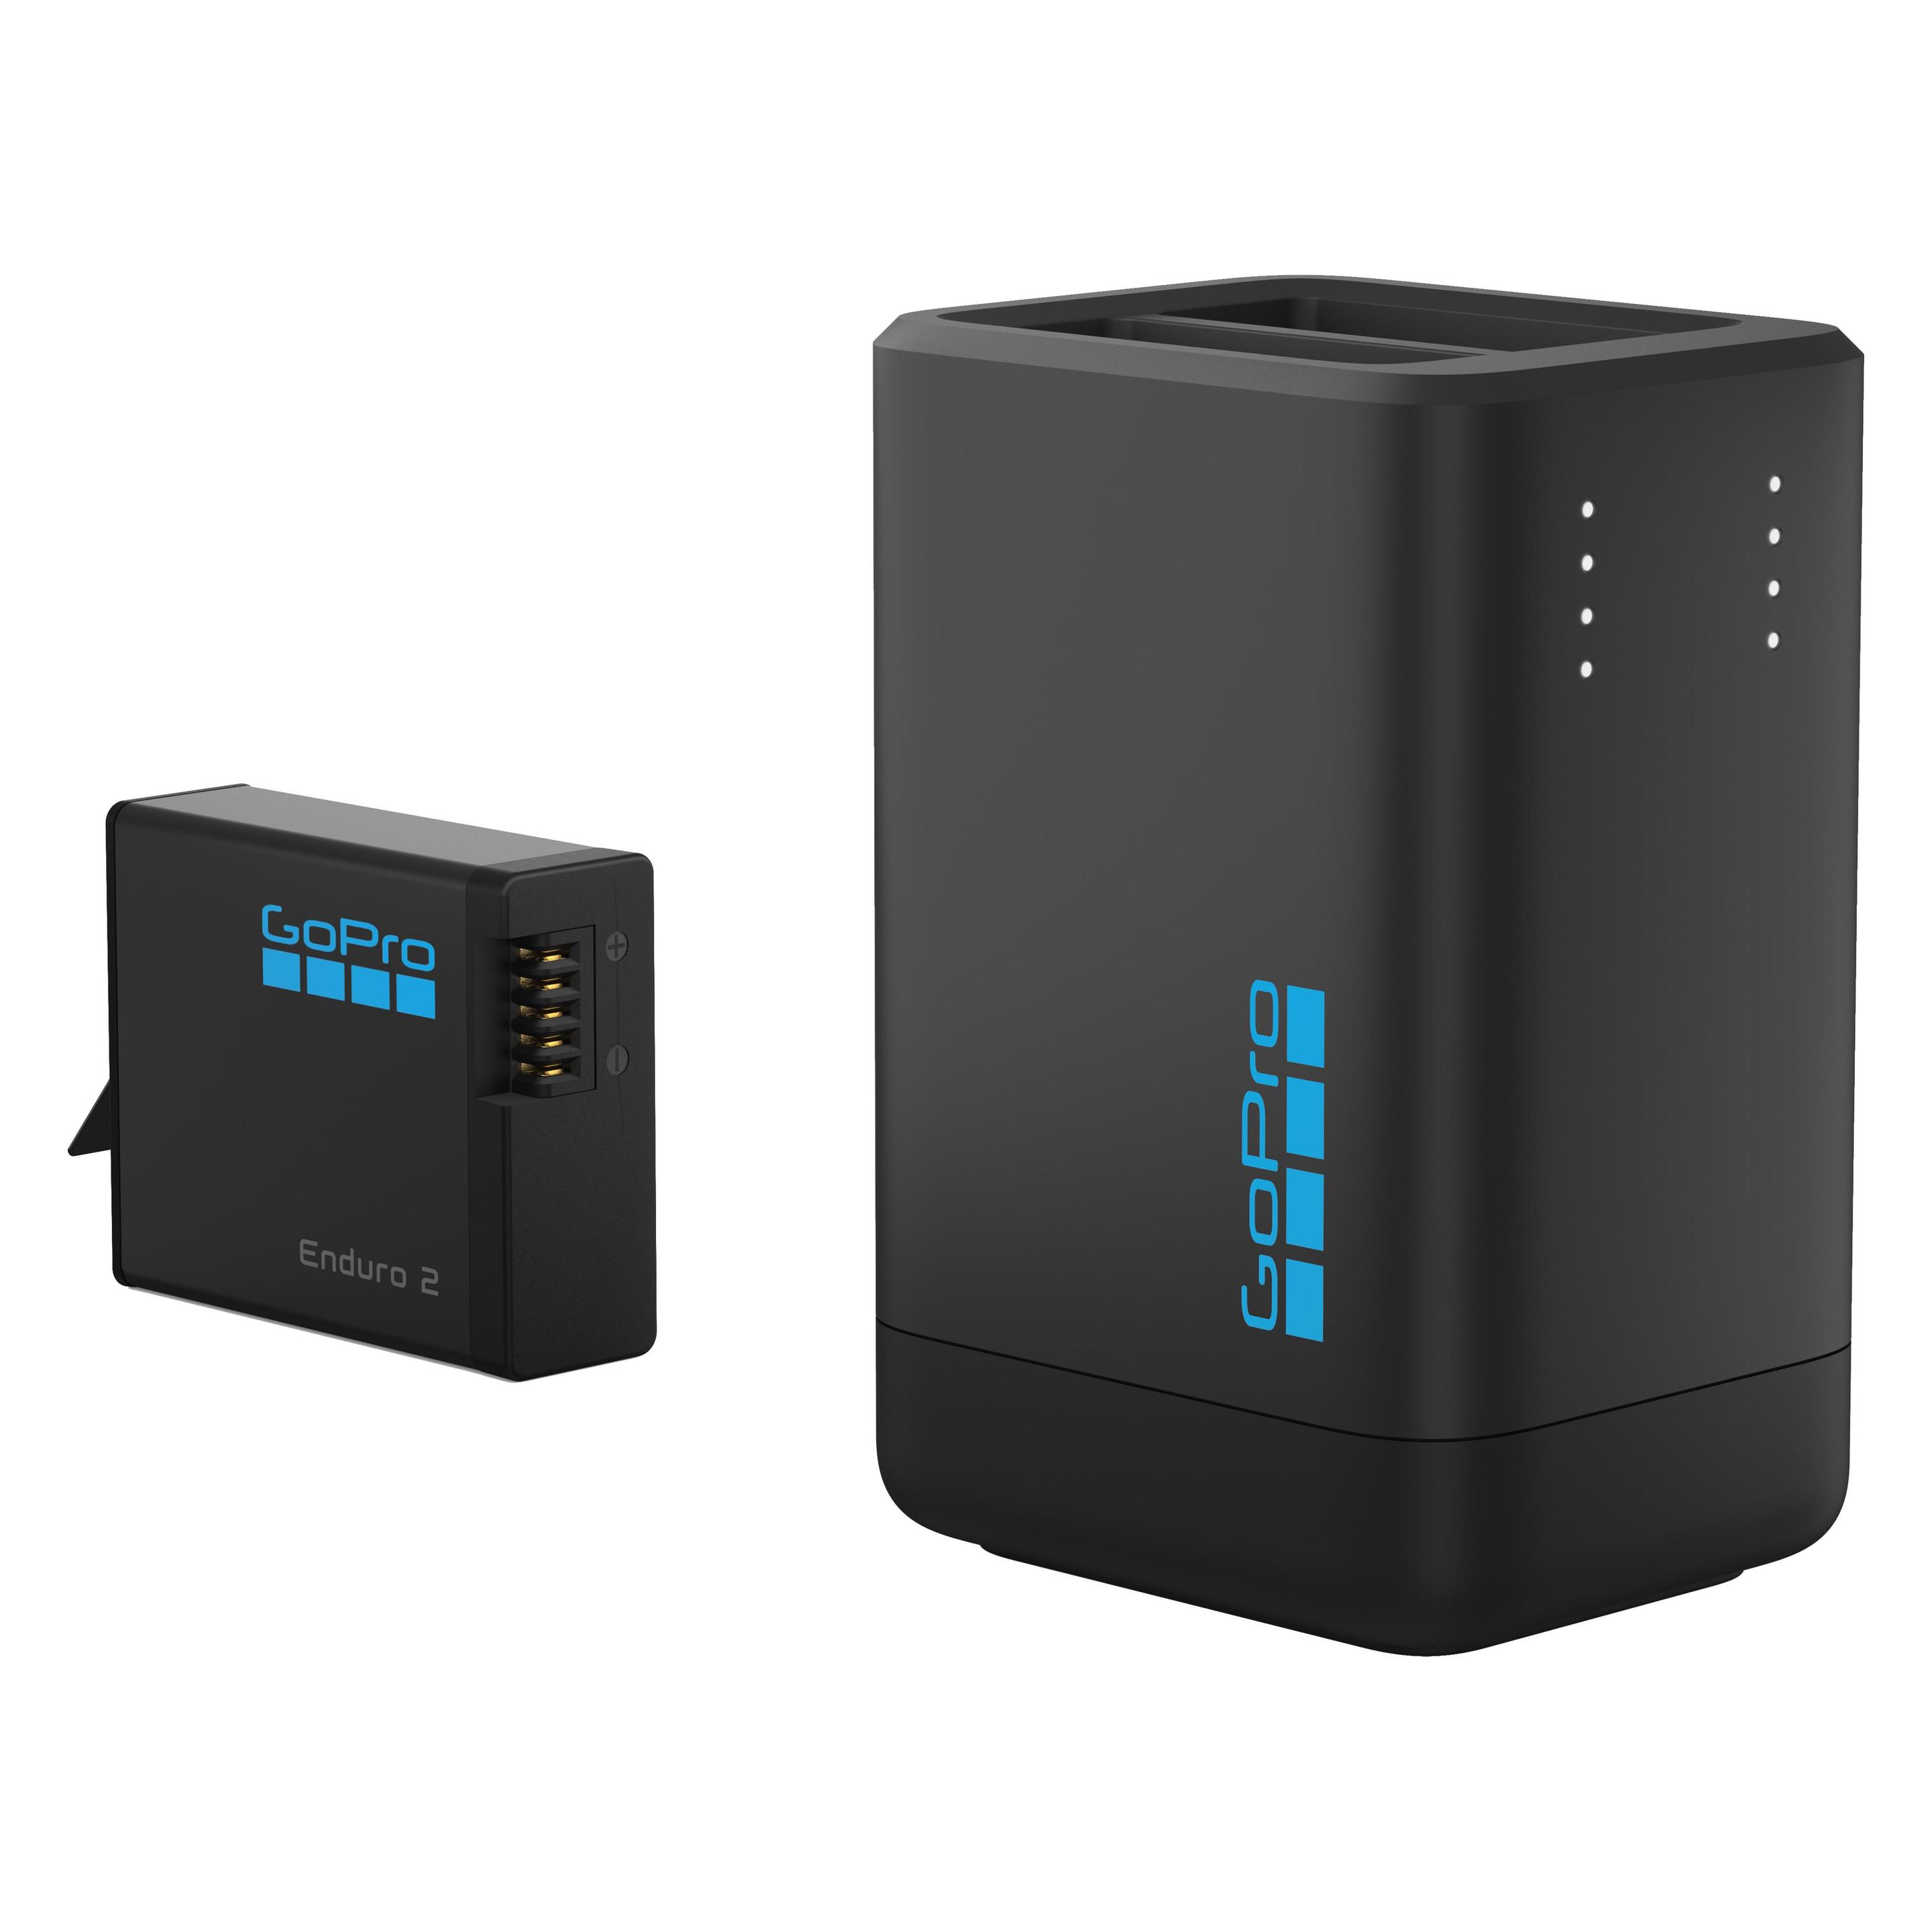
GoPro Enduro Dual Charger + Batteries for MAX2 Ladegerät GoPro MAX AMDBD-001Das Dualladegerät ist die schnellste Möglichkeit, deine MAX2 Akkus aufzuladen – und weil es zwei Akkus gleichzeitig aufladen kann, sparst du Zeit und hast immer einen einsatzbereiten Ersatzakku parat. Dank der zwei LED-Leuchten kannst du ganz einfach den Akkustand überprüfen. Der Ladestatus wird in Schritten von 25 % angezeigt, selbst wenn das Ladegerät nicht angeschlossen ist. Die besonders hohen Akkusteckplätze sorgen dafür, dass die Akkus beim Aufladen und bei der Aufbewahrung sicher verstaut sind, egal ob du das Ladegerät auf dem Schreibtisch oder in der Tasche hast. Im Lieferumfang sind außerdem zwei Enduro Akkus für die MAX2 mit 1.960 mAh enthalten, die eine maximale Laufzeit und unglaubliche Leistung bei jedem Wetter bieten.82,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
GoPro Enduro Battery 2-Pack (H13)Lithium Ionen Enduro Akkus 1.720mAh 2er Pack / Erheblich bessere Leistung bei kaltem Wetter und Temperaturen bis -10°C / Verbesserte Kameraleistung in einem großen Temperaturbereich / Bis zu 13 % kürzere Ladezeit als bei herkömmlichen GoPro Akkus / Für HERO13 Black41,78 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
GoPro Enduro Akku für MAX2Camcorder-Akku GoPro - original-, Spannung: 3,85 V, Kapazität: 1,96 Ah, Li-Ion Zelle Wichtige Vorteile des Produkts GoPro Enduro Akku für MAX2 Der Kamera-Akku GoPro ist eine unverzichtbare Komponente für den ordnungsgemäßen Betrieb der Kamera Ein Ersatzakku ist praktisch, damit Sie ke34,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Warum ist 0^2 gleich 001?
Die Aussage, dass 0^2 gleich 001 ist, ist nicht korrekt. Die Potenz von 0^2 ist immer noch 0. Die Zahl 001 repräsentiert die Dezimalzahl 1, nicht die Potenz von 0^2. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was bedeutet der Fehlercode 001 0502 2?
Der Fehlercode 001 0502 2 ist kein standardisierter Fehlercode und kann daher von verschiedenen Systemen unterschiedlich interpretiert werden. Es ist wichtig, den Kontext des Fehlers zu kennen, um eine genaue Bedeutung zu bestimmen. Es wird empfohlen, den Hersteller oder den technischen Support des betreffenden Systems zu kontaktieren, um weitere Informationen zu erhalten. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff GoPro-Enduro-2-AGBAT-001:
-
GoPro Enduro for MAX2 Akku GoPro MAX AMBAT-001Der Enduro Akku für die MAX2 mit 1.960 mAh lässt dich die Abenteuer eines ganzen Tages problemlos einfangen. Der hochwertige und langlebige GoPro Akku sorgt für maximale Power, Laufzeit und Leistung deiner Kamera in einem großen Temperaturbereich. Der Akku bietet volle Leistung bei Temperaturen von bis zu -10 ºC, sodass du ganz bequem deine coolsten Ski- oder Snowboardstunts oder einfach alle deine Winterabenteuer festhalten kannst.36,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
GoPro Enduro Dual Charger + Batteries for MAX2 Ladegerät GoPro MAX AMDBD-001Das Dualladegerät ist die schnellste Möglichkeit, deine MAX2 Akkus aufzuladen – und weil es zwei Akkus gleichzeitig aufladen kann, sparst du Zeit und hast immer einen einsatzbereiten Ersatzakku parat. Dank der zwei LED-Leuchten kannst du ganz einfach den Akkustand überprüfen. Der Ladestatus wird in Schritten von 25 % angezeigt, selbst wenn das Ladegerät nicht angeschlossen ist. Die besonders hohen Akkusteckplätze sorgen dafür, dass die Akkus beim Aufladen und bei der Aufbewahrung sicher verstaut sind, egal ob du das Ladegerät auf dem Schreibtisch oder in der Tasche hast. Im Lieferumfang sind außerdem zwei Enduro Akkus für die MAX2 mit 1.960 mAh enthalten, die eine maximale Laufzeit und unglaubliche Leistung bei jedem Wetter bieten.82,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Warum ist 0^2 gleich 001?
Die Aussage, dass 0^2 gleich 001 ist, ist nicht korrekt. Die Potenz von 0^2 ist immer noch 0. Die Zahl 001 repräsentiert die Dezimalzahl 1, nicht die Potenz von 0^2. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für GoPro-Enduro-2-AGBAT-001
-
GoPro Enduro Battery 2-Pack (H13)Lithium Ionen Enduro Akkus 1.720mAh 2er Pack / Erheblich bessere Leistung bei kaltem Wetter und Temperaturen bis -10°C / Verbesserte Kameraleistung in einem großen Temperaturbereich / Bis zu 13 % kürzere Ladezeit als bei herkömmlichen GoPro Akkus / Für HERO13 Black41,78 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
GoPro Enduro Akku für MAX2Camcorder-Akku GoPro - original-, Spannung: 3,85 V, Kapazität: 1,96 Ah, Li-Ion Zelle Wichtige Vorteile des Produkts GoPro Enduro Akku für MAX2 Der Kamera-Akku GoPro ist eine unverzichtbare Komponente für den ordnungsgemäßen Betrieb der Kamera Ein Ersatzakku ist praktisch, damit Sie ke34,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet der Fehlercode 001 0502 2?
Der Fehlercode 001 0502 2 ist kein standardisierter Fehlercode und kann daher von verschiedenen Systemen unterschiedlich interpretiert werden. Es ist wichtig, den Kontext des Fehlers zu kennen, um eine genaue Bedeutung zu bestimmen. Es wird empfohlen, den Hersteller oder den technischen Support des betreffenden Systems zu kontaktieren, um weitere Informationen zu erhalten. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.