Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Gregory-Peter-H-CISM
Top-Angebote
Produkte zum Begriff Gregory-Peter-H-CISM:
-
Peter und der Wolf,1 Galakto TokenDas Sinfonische Märchen Von Sergej Prokofjew Ist Ein Klassisches Musikstück, Das Die Geschichte Eines Mutigen Jungen Und Seiner Abenteuer Erzählt. Es Kombiniert Musik Und Erzählung, Um Eine Fesselnde Und Lehrreiche Erfahrung Für Kinder Zu Bieten....11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Cissp for Dummies, Ratgeber von Peter H. Gregory, Lawrence C. MillerSteigern Sie Ihre Karriere in der Cybersicherheit mit CISSP. Vollständig überarbeitet für das CBK im April 2024, ist dieses Buch Ihr Schlüssel zum Erfolg bei der CISSP-Prüfung. Sie lernen alles, was Sie über den beliebten ISC2-Zertifizierungstest wissen müssen, damit Sie am Prüfungstag mit Zuversicht antreten können. Machen Sie sich mit jedem der 8 Prüfungsbereiche vertraut, bereiten Sie sich mit einem 60-tägigen Studienplan vor und arbeiten Sie durch Übungsfragen, die Ihnen helfen, das Material zu meistern. Sie erhalten Tipps und Ratschläge, um diesen Meilenstein in Ihrer Karriere in der Cybersicherheit zu bestehen, sowie digitale Lernkarten und Online-Übungsfragen. Im Inneren finden Sie leicht verständliche Studienpläne, Karrierewege in der Cybersicherheit, Bewertungen aller 8 Prüfungsbereiche, Tipps zur Vorbereitung auf den Prüfungstag und Zugang zu Online-Prüfungsfragen und Lernkarten.44,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Peter & Piet - Weißt Du, wo die Tiere wohnen,1 Galakto TokenEntdecken Sie Die Faszinierende Welt Der Tiere Mit Dem Spiel 'weißt Du, Wo Die Tiere Wohnen' Von Peter & Piet. Dieses Spiel Fördert Spielerisch Das Wissen Über Verschiedene Tierarten Und Ihre Lebensräume. Perfekt Für Neugierige Entdecker, Die Spaß...10,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Kennt ihr Tom Gregory?
Ja, Tom Gregory ist ein britischer Sänger und Songwriter. Er ist bekannt für seine Hits wie "Run to You" und "Fingertips". Seine Musik ist eine Mischung aus Pop und Soul. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Gregory-Peter-H-CISM:
-
CISM Certified Information Security Manager All-in-One Exam Guide, Belletristik von Peter H. GregoryDer "CISM Certified Information Security Manager All-in-One Exam Guide" ist ein umfassendes Selbststudienwerk, das eine vollständige Abdeckung aller Ziele der CISM-Prüfung 2022 bietet. Verfasst von Peter H. Gregory, einem erfahrenen Experten im Bereich Cybersicherheit, bietet dieses Buch eine gezielte Vorbereitung auf die anspruchsvolle CISM-Prüfung. Es behandelt zentrale Themen wie Informationssicherheitsgovernance, Risikomanagement, Programmentwicklung und -management sowie Vorfallmanagement in der Informationssicherheit. Die zweite Auflage enthält Lernziele, Prüfungstipps, Übungsfragen und detaillierte Erklärungen, die den Fragen auf der tatsächlichen Prüfung in Ton, Format und Inhalt entsprechen. Darüber hinaus bietet das Buch wertvolle Einblicke in reale Situationen und dient als nützliches Nachschlagewerk für den beruflichen Alltag.46,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
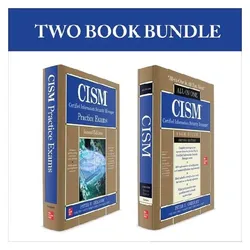
Peter M. Gregory, Fachbücher von Peter H. GregoryDieses aktuelle Studienpaket enthält zwei Bücher und einen digitalen Schnellüberblicksleitfaden zur Vorbereitung auf die CISM-Prüfung. Gehen Sie mit Zuversicht in die 2022-Version der anspruchsvollen Certified Information Security Manager-Prüfung von ISACA, indem Sie diese umfassende Selbststudienkollektion nutzen. Das Paket besteht aus dem CISM All-in-One Exam Guide, Zweite Auflage, und CISM Practice Exams, Zweite Auflage, sowie zusätzlichem digitalen Inhalt. Es bietet eine 100%ige Abdeckung aller Themen der aktuellen Prüfungsauflage. Sie erhalten praxisnahe Beispiele, professionelle Einblicke und prägnante Erklärungen zur Unterstützung Ihrer Prüfungsvorbereitung. Vollständig aktualisiert für die Prüfung 2022 enthält das CISM Certified Information Security Manager Bundle, Zweite Auflage, Übungsfragen, die in Inhalt, Stil, Ton, Format und Schwierigkeit mit denen der Live-Prüfung übereinstimmen. Jedes Themengebiet der Prüfung wird abgedeckt, einschliesslich Informationssicherheits-Governance, Informationssicherheits-Risikomanagement, Informationssicherheitsprogramm und Vorfallmanagement. Dieses autoritative Paket dient sowohl als Lernwerkzeug als auch als wertvolle Referenz für Sicherheitsfachleute im Berufsalltag. Dieses Paket ist 10% günstiger als der Einzelkauf der Bücher. Der zusätzliche Online-Inhalt umfasst 600 präzise Übungsprüfungsfragen und einen Schnellüberblicksleitfaden. Verfasst von einem IT-Experten und erfahrenen Autor.77,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Peter und der Wolf,1 Galakto TokenDas Sinfonische Märchen Von Sergej Prokofjew Ist Ein Klassisches Musikstück, Das Die Geschichte Eines Mutigen Jungen Und Seiner Abenteuer Erzählt. Es Kombiniert Musik Und Erzählung, Um Eine Fesselnde Und Lehrreiche Erfahrung Für Kinder Zu Bieten....11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Cissp for Dummies, Ratgeber von Peter H. Gregory, Lawrence C. MillerSteigern Sie Ihre Karriere in der Cybersicherheit mit CISSP. Vollständig überarbeitet für das CBK im April 2024, ist dieses Buch Ihr Schlüssel zum Erfolg bei der CISSP-Prüfung. Sie lernen alles, was Sie über den beliebten ISC2-Zertifizierungstest wissen müssen, damit Sie am Prüfungstag mit Zuversicht antreten können. Machen Sie sich mit jedem der 8 Prüfungsbereiche vertraut, bereiten Sie sich mit einem 60-tägigen Studienplan vor und arbeiten Sie durch Übungsfragen, die Ihnen helfen, das Material zu meistern. Sie erhalten Tipps und Ratschläge, um diesen Meilenstein in Ihrer Karriere in der Cybersicherheit zu bestehen, sowie digitale Lernkarten und Online-Übungsfragen. Im Inneren finden Sie leicht verständliche Studienpläne, Karrierewege in der Cybersicherheit, Bewertungen aller 8 Prüfungsbereiche, Tipps zur Vorbereitung auf den Prüfungstag und Zugang zu Online-Prüfungsfragen und Lernkarten.44,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Gregory-Peter-H-CISM
-
Peter & Piet - Weißt Du, wo die Tiere wohnen,1 Galakto TokenEntdecken Sie Die Faszinierende Welt Der Tiere Mit Dem Spiel 'weißt Du, Wo Die Tiere Wohnen' Von Peter & Piet. Dieses Spiel Fördert Spielerisch Das Wissen Über Verschiedene Tierarten Und Ihre Lebensräume. Perfekt Für Neugierige Entdecker, Die Spaß...10,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.48,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kennt ihr Tom Gregory?
Ja, Tom Gregory ist ein britischer Sänger und Songwriter. Er ist bekannt für seine Hits wie "Run to You" und "Fingertips". Seine Musik ist eine Mischung aus Pop und Soul. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.