Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Greve-Katharina-Das-Hochhaus
Top-Angebote
Produkte zum Begriff Greve-Katharina-Das-Hochhaus:
-
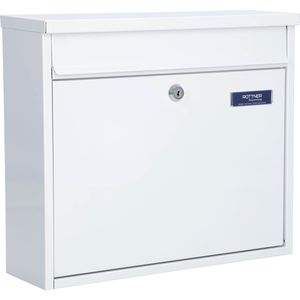
Rottner Briefkasten »Hochhaus II« weiß, 36x31.5x11.5 cmBriefkasten »Hochhaus II« weiß, Gewicht (kg): 2.8 kg, Material: Stahl, Besonderheiten: mit Namensschild / Türanschlag: unten mit Türöffnungsstopp, Montage von mehreren Briefkästen nebeneinander, sowie über- und untereinander möglich / es wird die Montage in einem wettergeschützten Bereich empfohlen, Breite: 36 cm, Tiefe: 11.5 cm, Höhe: 31.5 cm, Montage: Wandmontage, Türanschlag: unten, Einwurfgröße, BxH in mm: 320 x 37, Eigenschaften: mit Einwurfschlitz / ohne Zeitungsfach, Anzahl der Fächer: 1 Stück, Schließungsart: Zylinderschloss, Betriebsausstattung/Gebäude- & Raumausstattung/Briefkästen86,98 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Hochhaus Tragetasche GOLDEN FLAME 1er 39,5 cmDie Tragetasche GOLDEN FLAME 1er – 39,5 cm überzeugt mit edler Optik und hochwertiger Verarbeitung – ideal für elegante Flaschengeschenke mit besonderem Anspruch. Gefertigt aus stabilem, hochwertigem Kraftpapier in tiefem Schwarz, ist die Tasche beidseitig veredelt und mit einer glänzenden, goldenen Heißfolienprägung versehen, die einen edlen Flammeneffekt erzeugt und sofort ins Auge fällt. Material: Kraftpapier Maße: 110 x 85 x 395 mm1,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Hochhaus Banderole Alles Gute für 2er PräsentkartonDie Banderole "Alles Gute" für 2er Präsentkartons ist eine stilvolle Möglichkeit, Geschenkverpackungen im Handumdrehen aufzuwerten und individuell zu gestalten. Gefertigt aus stabiler Vollpappe, sorgt sie für eine hochwertige Optik und haptische Wertigkeit – ideal, um Präsente zu Geburtstagen, Jubiläen oder anderen feierlichen Anlässen mit einer persönlichen Botschaft zu versehen. Die Banderole ist bereits vorgeklebt und lässt sich einfach über Präsentkartons für zwei liegende Flaschen schieben – ganz ohne zusätzlichen Aufwand oder Hilfsmittel. Sie passt optimal auf standardisierte 2er-Wein- oder Sektkartons und verleiht jeder Geschenkverpackung eine festliche und zugleich dezente Note ACHTUNG: Es handelt sich hierbei ausschließlich um die lose Banderole, der Präsentkarton selbst ist nicht im Lieferumfang enthalten. Material: Karton Maße: 198 x 99 x 120 mm1,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wann ist Katharina?
"Wann ist Katharina?" ist eine Frage, die nach dem Zeitpunkt oder Zeitraum fragt, zu dem Katharina etwas geplant hat oder erwartet wird. Es könnte sich um einen Termin, eine Veranstaltung oder eine Verabredung handeln. Um die Frage zu beantworten, müsste man mehr Informationen darüber haben, worauf sich die Frage bezieht und welcher Zeitrahmen gemeint ist. Es könnte sich um einen konkreten Zeitpunkt in der Zukunft handeln oder auch um einen regelmäßigen Termin. Letztendlich hängt die Antwort auf die Frage "Wann ist Katharina?" von den Umständen und der Kontext ab, in dem die Frage gestellt wird. **
Top-Angebote
Produkte zum Begriff Greve-Katharina-Das-Hochhaus:
-
Rottner T00162 Hochhaus II Briefkasten weißBatteriemontage möglich - mehrere Briefkästen lassen sich zu einer Briefkastenanlage kombinieren Aus robustem, verzinktem Stahl für hohe Haltbarkeit und Wetterfestigkeit Wandbriefkasten mit schützendem Dach und Entnahmeöffnung auf der Vorderseite Einwurf von vorn mit Schutzklappe, für Briefe bis DIN C4 geeignet Lieferung inklusive 2 Schlüssel und Befestigungsmaterial für eine einfache Wandmontage Integriertes Namensschild für persönliche Kennzeichnung und einfache Zustellung Maße: 36 x 31,5 x 11,5 cm (BxHxT), Einwurfschlitz: 32,5 x 3,5 cm (BxH), Gewicht: 2,1 kg Merkmale: Material: Metall Ausstattung: ohne Zeitungsfach Farbe: weiß Funktion: Briefkastenanlage, Wandbriefkasten Schloss: Zylinderschloss58,44 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Hochhaus Präsentkorb Sechseck VINTAGE Holzoptik kleinPräsentkorb in stylischer Holzoptik, nach vorne abgeschrägt. Farbe: Braune Holzoptik Form: Sechseck Format: 270 x 290 x 105 mm Perfekt zum Präsentieren unterschiedlichster Spirituosen, Schaumweine oder Getränkepakete. Tipp: Damit die Flaschen nicht verrutschen, empfehlen wir den Präsentkorb mit Holzwolle, Sizzle Pak oder einfach zerknittetertem Cellophan zu befüllen.3,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Rottner Briefkasten »Hochhaus II« weiß, 36x31.5x11.5 cmBriefkasten »Hochhaus II« weiß, Gewicht (kg): 2.8 kg, Material: Stahl, Besonderheiten: mit Namensschild / Türanschlag: unten mit Türöffnungsstopp, Montage von mehreren Briefkästen nebeneinander, sowie über- und untereinander möglich / es wird die Montage in einem wettergeschützten Bereich empfohlen, Breite: 36 cm, Tiefe: 11.5 cm, Höhe: 31.5 cm, Montage: Wandmontage, Türanschlag: unten, Einwurfgröße, BxH in mm: 320 x 37, Eigenschaften: mit Einwurfschlitz / ohne Zeitungsfach, Anzahl der Fächer: 1 Stück, Schließungsart: Zylinderschloss, Betriebsausstattung/Gebäude- & Raumausstattung/Briefkästen86,98 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Hochhaus Tragetasche GOLDEN FLAME 1er 39,5 cmDie Tragetasche GOLDEN FLAME 1er – 39,5 cm überzeugt mit edler Optik und hochwertiger Verarbeitung – ideal für elegante Flaschengeschenke mit besonderem Anspruch. Gefertigt aus stabilem, hochwertigem Kraftpapier in tiefem Schwarz, ist die Tasche beidseitig veredelt und mit einer glänzenden, goldenen Heißfolienprägung versehen, die einen edlen Flammeneffekt erzeugt und sofort ins Auge fällt. Material: Kraftpapier Maße: 110 x 85 x 395 mm1,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Greve-Katharina-Das-Hochhaus
-
Hochhaus Banderole Alles Gute für 2er PräsentkartonDie Banderole "Alles Gute" für 2er Präsentkartons ist eine stilvolle Möglichkeit, Geschenkverpackungen im Handumdrehen aufzuwerten und individuell zu gestalten. Gefertigt aus stabiler Vollpappe, sorgt sie für eine hochwertige Optik und haptische Wertigkeit – ideal, um Präsente zu Geburtstagen, Jubiläen oder anderen feierlichen Anlässen mit einer persönlichen Botschaft zu versehen. Die Banderole ist bereits vorgeklebt und lässt sich einfach über Präsentkartons für zwei liegende Flaschen schieben – ganz ohne zusätzlichen Aufwand oder Hilfsmittel. Sie passt optimal auf standardisierte 2er-Wein- oder Sektkartons und verleiht jeder Geschenkverpackung eine festliche und zugleich dezente Note ACHTUNG: Es handelt sich hierbei ausschließlich um die lose Banderole, der Präsentkarton selbst ist nicht im Lieferumfang enthalten. Material: Karton Maße: 198 x 99 x 120 mm1,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wann ist Katharina?
"Wann ist Katharina?" ist eine Frage, die nach dem Zeitpunkt oder Zeitraum fragt, zu dem Katharina etwas geplant hat oder erwartet wird. Es könnte sich um einen Termin, eine Veranstaltung oder eine Verabredung handeln. Um die Frage zu beantworten, müsste man mehr Informationen darüber haben, worauf sich die Frage bezieht und welcher Zeitrahmen gemeint ist. Es könnte sich um einen konkreten Zeitpunkt in der Zukunft handeln oder auch um einen regelmäßigen Termin. Letztendlich hängt die Antwort auf die Frage "Wann ist Katharina?" von den Umständen und der Kontext ab, in dem die Frage gestellt wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.