Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Grußkarte---Kleiner-Gruß
Top-Angebote
Produkte zum Begriff Grußkarte---Kleiner-Gruß:
-
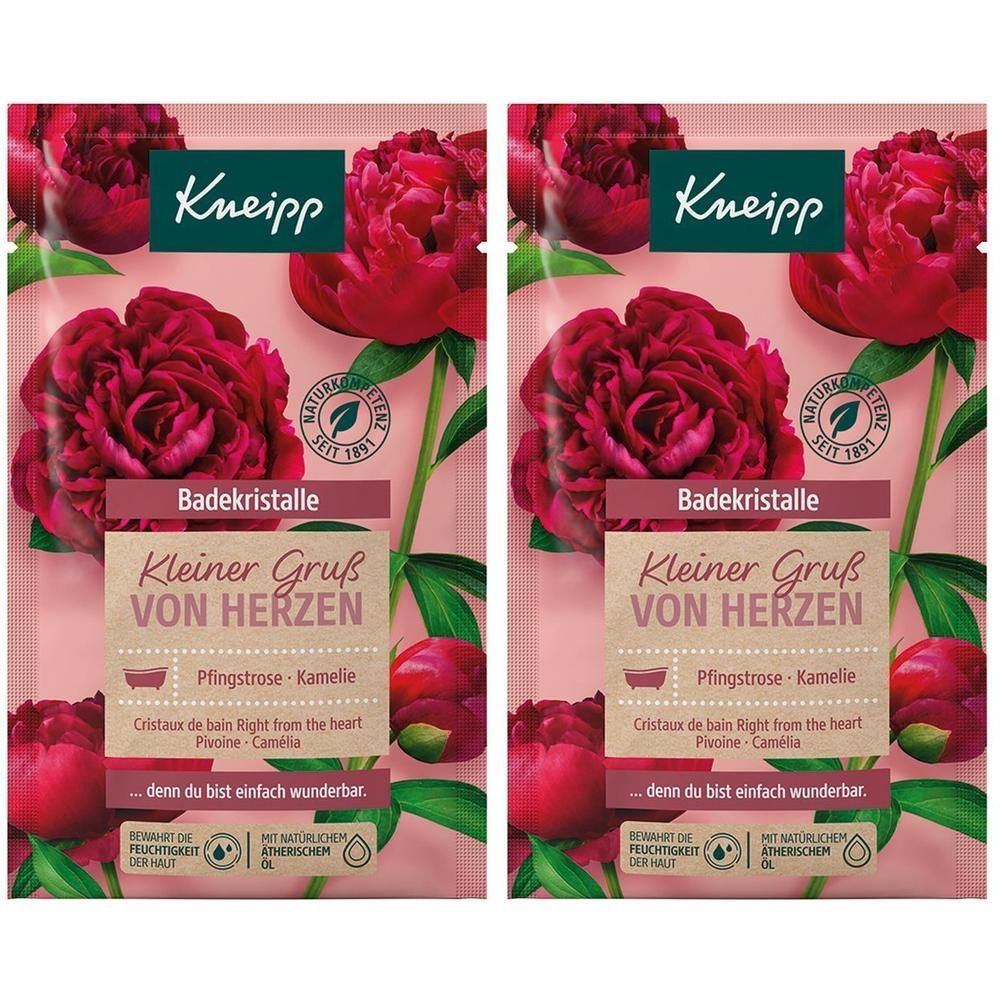
Kneipp Badekristalle Kleiner Gruß von Herzen 2x 2x60 g SalzSet enthält2x Kneipp Badekristalle Kleiner Gruß von Herzen 60 gKneipp Badekristalle Kleiner Gruß von Herzen ... denn du bist einfach wunderbar. Pfingstrose & Kamelie mit natürlichem ätherischem Öl bewahrt die Feuchtigkeit der Haut vegan Trete ein in einen Garten voll blühender Pfingstrosen und nimm den frischen blumigen Duft um Dich herum wahr mit den Kneipp Badekristallen Kleiner Gruß von Herzen. Das Bad mit der verwöhnenden Kombination aus Pfingstrosenextrakt, pflegendem Kamelienöl und dem hellen Rot des Wassers lässt Dich eintauchen in einen Moment der Geborgenheit - Schön, dass es Dich gibt! Anwendung Die Badekristalle dem einlaufenden Badewasser (36-38 °C) zugeben und vollständig auflösen. Optimale Badedauer: 15-20 Minuten. Ausreichend für ein Vollbad. Zusammensetzung Sodium Chloride, Parfum (Fragrance), Paeonia Albiflora Flower Extract, Rosa Damascena Flower Oil, Cymbopogon Martini Herb Extract, Camellia Oleifera Seed Oil, Geraniol, Citronellol, Polysorbate 20, Aqua (Water), Glycerin, Glycine Soja (Soybean) Oil, Tocopherol, CI 73015, CI 14700.2,39 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Tchibo - Buch »Gruß vom Fuß«"Die besten Maßnahme und Übungen für gesunde Füße","Viele einfache Tipps, Tricks und Übungen rund um das Thema Fußgesundheit ","Mit vielen anschaulichen Bildern und Illustrationen ","Geschrieben von Physiotherapeutin Stella Arndt und Orthopädin Dr. med. Sabine Bleuel","Softcover mit 96 farbigen Seiten"6,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Stick-Grußkarte "Schneemann"Stick-Grußkarte Schneemann, zum Besticken nach Zählvorlage in Kreuzstich (ca. 5,4 Stiche/cm). Komplettpackung: Anleitung, Zählvorlage, Aidastück, farbig bedruckte Grußkarte, Kuvert, Sticknadel. Größe: 10,5 x 15 cm. Material: bedrucktes Papier, Aidastoff und Garn 100 % Baumwolle.5,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Grußkarte---Kleiner-Gruß:
-
Kneipp Badekristalle Kleiner Gruß von Herzen 2x 2x60 g SalzSet enthält2x Kneipp Badekristalle Kleiner Gruß von Herzen 60 gKneipp Badekristalle Kleiner Gruß von Herzen ... denn du bist einfach wunderbar. Pfingstrose & Kamelie mit natürlichem ätherischem Öl bewahrt die Feuchtigkeit der Haut vegan Trete ein in einen Garten voll blühender Pfingstrosen und nimm den frischen blumigen Duft um Dich herum wahr mit den Kneipp Badekristallen Kleiner Gruß von Herzen. Das Bad mit der verwöhnenden Kombination aus Pfingstrosenextrakt, pflegendem Kamelienöl und dem hellen Rot des Wassers lässt Dich eintauchen in einen Moment der Geborgenheit - Schön, dass es Dich gibt! Anwendung Die Badekristalle dem einlaufenden Badewasser (36-38 °C) zugeben und vollständig auflösen. Optimale Badedauer: 15-20 Minuten. Ausreichend für ein Vollbad. Zusammensetzung Sodium Chloride, Parfum (Fragrance), Paeonia Albiflora Flower Extract, Rosa Damascena Flower Oil, Cymbopogon Martini Herb Extract, Camellia Oleifera Seed Oil, Geraniol, Citronellol, Polysorbate 20, Aqua (Water), Glycerin, Glycine Soja (Soybean) Oil, Tocopherol, CI 73015, CI 14700.2,39 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Grußkarte---Kleiner-Gruß
-
Tchibo - Buch »Gruß vom Fuß«"Die besten Maßnahme und Übungen für gesunde Füße","Viele einfache Tipps, Tricks und Übungen rund um das Thema Fußgesundheit ","Mit vielen anschaulichen Bildern und Illustrationen ","Geschrieben von Physiotherapeutin Stella Arndt und Orthopädin Dr. med. Sabine Bleuel","Softcover mit 96 farbigen Seiten"6,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Stick-Grußkarte "Schneemann"Stick-Grußkarte Schneemann, zum Besticken nach Zählvorlage in Kreuzstich (ca. 5,4 Stiche/cm). Komplettpackung: Anleitung, Zählvorlage, Aidastück, farbig bedruckte Grußkarte, Kuvert, Sticknadel. Größe: 10,5 x 15 cm. Material: bedrucktes Papier, Aidastoff und Garn 100 % Baumwolle.5,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Grußkarte Briefkasten Miezi rot💌 Gilde Deko-Briefkasten „Miezi“ – Grußkarte mit Überraschung Der Gilde Deko-Briefkasten „Miezi“ ist eine originelle Kombination aus Grußkarte und liebevoller Weihnachtsdekoration. Der kleine Briefkasten mit niedlichem Katzenmotiv und festlichen Sprüchen bietet Platz für persönliche Botschaften, Gutscheine oder kleine Überraschungen und sorgt garantiert für strahlende Gesichter. Ob als kreative Verpackung für Geldgeschenke, als besondere Weihnachtskarte oder als dekoratives Mitbringsel – der charmante Briefkasten ist eine außergewöhnliche Geschenkidee für Katzenliebhaber und alle, die Weihnachtsgrüße einmal anders überreichen möchten. 🎄 Produktdetails: Gilde Grußkarte & Dekoobjekt „Miezi“ Dekorativer Briefkasten mit Katzenmotiv und Sprüchen 2-fach sortiert Material: Eisen Farben: Rot und Weiß Ideal für Weihnachtsgrüße, Gutscheine oder Geldgeschenke Originelle Geschenkidee zur Advents- und Weihnachtszeit Maße: Länge 5 cm, Breite 5 cm, Höhe 10 cm9,95 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Arndt, Stella: Gruß vom FußGruß vom Fuß , Das große Buch zur Fußgesundheit. Vorbeugen, behandeln, heilen und pflegen. Mit Übungen, neuen Therapien und Hilfestellungen vor und nach Operationen , Anlasser verstärkt > Autoelektrik , Erscheinungsjahr: 20220517, Produktform: Leinen, Autoren: Arndt, Stella~Bleuel, Sabine, Seitenzahl/Blattzahl: 272, Themenüberschrift: HEALTH & FITNESS / General, Keyword: Achtsamkeit; Barfußschuhe; Einlagen; Faszien; Fersenbein; Fersensporn; Fußstellung; Hammerzeh; Orthopädie; Plattfuß; Prävention; Schmerzen; Schwielen; Spreizfuß; Warze, Fachschema: Fuß / Fußpflege - Podologie~Gesundheit (allgemein), Fachkategorie: Medizin und Gesundheit: Ratgeber, Sachbuch, Thema: Optimieren, Warengruppe: HC/Ratgeber Gesundheit, Fachkategorie: Podiatrie und Podologie, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Länge: 243, Breite: 195, Höhe: 23, Gewicht: 902, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, eBook EAN: 9783745318302 9783745318319, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.